Как убедиться в подлинности загруженного установочного файла приложения «Лаборатории Касперского»
Статья обновлена: 23 января 2026
ID: 9795
Статья применима для приложений «Лаборатории Касперского» для дома и бизнеса.
Все установочные файлы (дистрибутивы) приложений «Лаборатории Касперского» подписаны цифровой подписью, что гарантирует неизменность файла при загрузке его с сайта «Лаборатории Касперского» на ваш компьютер.
Цифровая подпись — необходимое и достаточное условие проверки подлинности установочного файла.
Чтобы посмотреть наличие цифровой подписи:
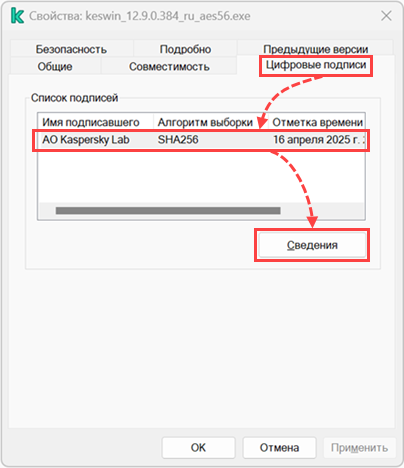
- Нажмите правой кнопкой мыши на загруженный установочный файл и в контекстном меню выберите Свойства.
- Перейдите на вкладку Цифровые подписи. Если вкладка Цифровые подписи отсутствует, цифровая подпись нарушена, т. е. файл не является подлинным.
- Выделите в списке подпись AO Kaspersky Lab и нажмите Сведения.
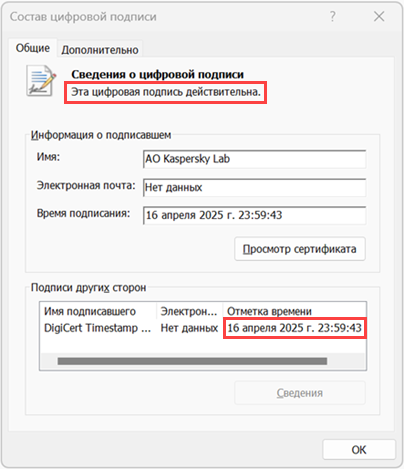
- В окне Состав цифровой подписи на вкладке Общие вы можете посмотреть, действительна ли цифровая подпись. Также в блоке Подписи других сторон отображается отметка времени — указание, в какое именно время была наложена подпись.
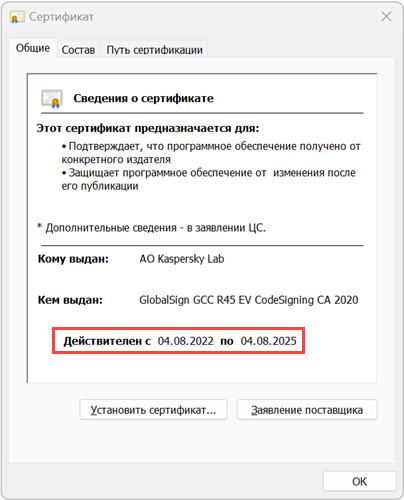
Если срок действия сертификата истек, подпись будет считаться действительной, если она была наложена, когда сертификат действовал. Если подпись недействительна, установочный файл был изменен и использовать его не следует.
Если у вас возникли проблемы при проверке цифровой подписи:
- в Kaspersky Endpoint Security для Windows — воспользуйтесь инструкцией и обратите внимание на перечисленные корневые сертификаты, которые необходимы для проверки подписи;
- в Kaspersky Embedded Systems Security, Kaspersky Industrial CyberSecurity for Nodes или Kaspersky Security для Windows Server — воспользуйтесь инструкцией.