Утилита HxD для сбора данных с зашифрованного вирусом диска
Статья обновлена: 24 декабря 2025
ID: 16221
Если вирус зашифровал весь диск на устройстве и вы собираетесь обратиться в техническую поддержку «Лаборатории Касперского» для анализа, соберите первые 10 МБ данных с загрузочного диска на зараженном устройстве с помощью утилиты HxD. Это поможет специалистам технической поддержки быстрее обработать ваш запрос. Чтобы собрать данные:
- Скачайте портативную версию утилиты HxD на нужном вам языке с официального сайта.
- Извлеките установочный файл утилиты из архива и запустите его на зараженном устройстве.
- Следуйте инструкциям мастера установки. Все параметры оставьте выбранными по умолчанию.
- Запустите утилиту от имени администратора из файла:
- HxD64.exe, если на вашем устройстве установлена 64-разрядная ОС (x64).
- HxD32.exe, если на вашем устройстве установлена 32-разрядная ОС (x86).
Чтобы определить разрядность вашей ОС, воспользуйтесь инструкцией.
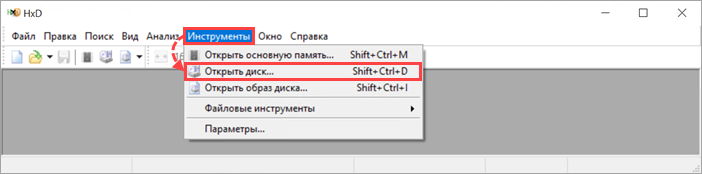
- Нажмите Инструменты → Открыть диск.
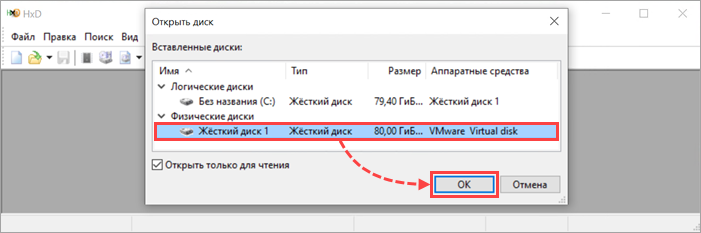
- Выберите нужный физический диск и нажмите ОК.
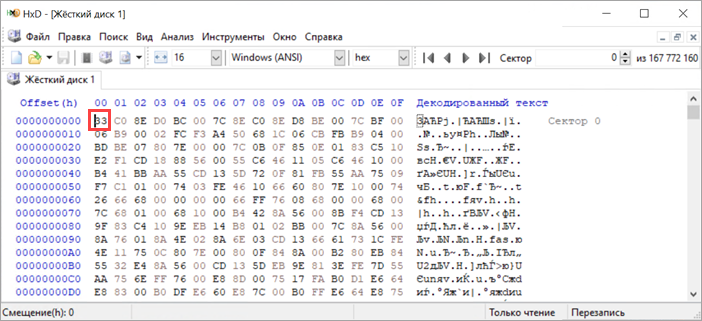
- Установите курсор в начало записи.
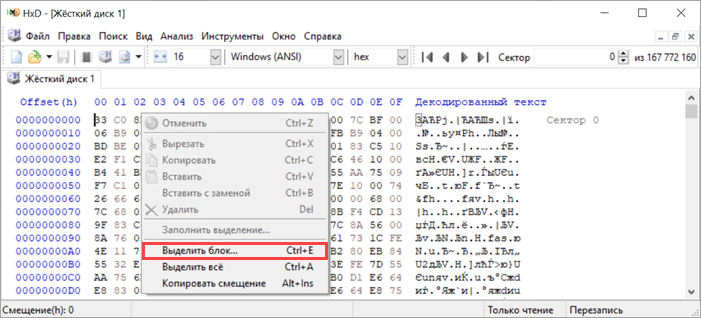
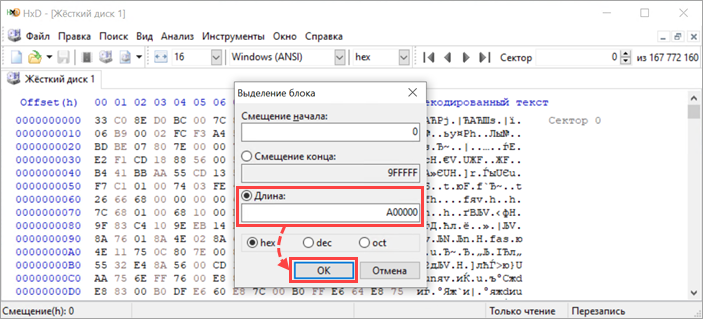
- Нажмите правой кнопкой мыши в произвольном месте окна утилиты, чтобы открыть контекстное меню, и выберите Выделить блок.
- Убедитесь, что в поле Смещение начала установлено значение 0.
- Переключите активное поле на Длина, установите значение A00000 и нажмите ОК.
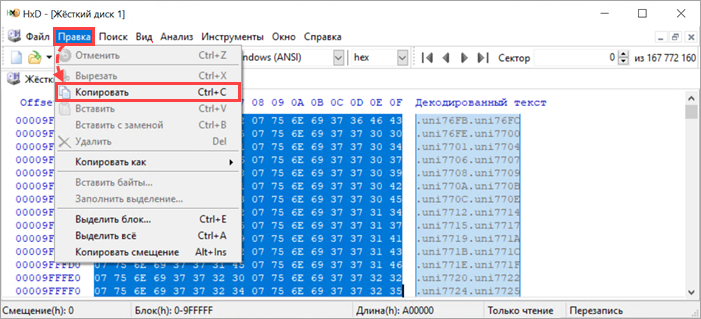
- Нажмите Правка → Копировать, чтобы скопировать выделенный фрагмент.
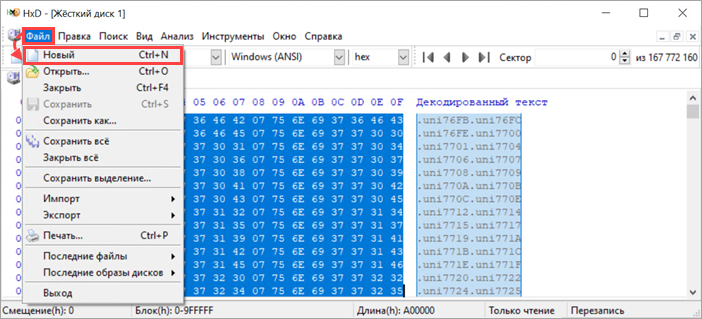
- Нажмите Файл → Новый, чтобы создать новый документ.
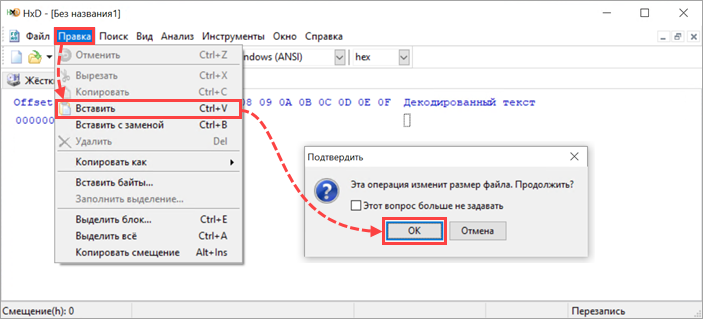
- Нажмите Правка → Вставить → ОК, чтобы вставить ранее скопированные данные в новый документ.
- Нажмите Файл → Сохранить как, чтобы сохранить файл с собранными данными.
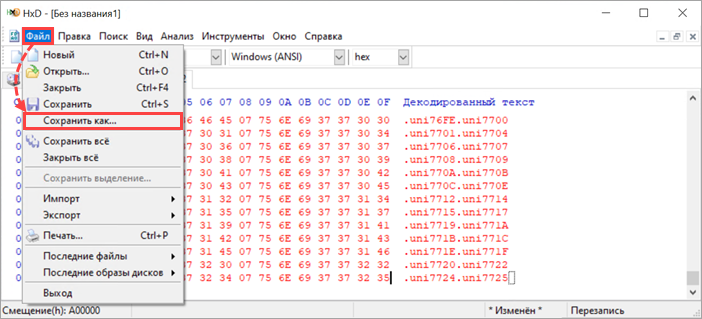
- Выберите место для сохранения файла и нажмите Сохранить.
Прикрепите полученный файл к вашему обращению в техническую поддержку «Лаборатории Касперского».