Как узнать причину срабатывания стандартного IoA-правила «Лаборатории Касперского» при работе с Kaspersky Anti Targeted Attack Platform
Статья обновлена: 18 ноября 2026
ID: 16348
Показать приложения и версии, к которым применима статья
- Kaspersky Anti Targeted Attack Platform 7.1;
- Kaspersky Anti Targeted Attack Platform 7.0.
При работе с Kaspersky Anti Targeted Attack Platform (далее KATA) вам может понадобиться проанализировать детектирующую логику стандартных IoA-правил «Лаборатории Касперского» и определить причину их срабатывания.
Как определить причину срабатывания IoA-правила
Чтобы узнать больше о причине срабатывания, используйте раздел Hunt Hub портала Kaspersky Threat Intelligence. В нем доступна информация о детектирующей логике правил, связанных с ними тактиках и техниках, а также описание условий, при которых правило может сработать.
Доступ к разделу Hunt Hub можно получить:
- с помощью запроса в техническую поддержку «Лаборатории Касперского» через Kaspersky CompanyAccount;
- у вашего персонального менеджера, если у вас есть MSA-контракт.
Что делать, если информации из Hunt Hub недостаточно
Если самостоятельно определить причину срабатывания с помощью информации из Hunt Hub не удалось:
- Получите JSON-событие, на основании которого произошло срабатывание IoA-правила, по инструкции.
- Создайте запрос в техническую поддержку «Лаборатории Касперского» через Kaspersky CompanyAccount. К запросу приложите:
- возникший у вас вопрос о срабатывании IoA-правила;
- JSON-событие, полученное на первом шаге.
Как получить JSON-событие в KATA версии 7.1 и ниже
- Перейдите в раздел Алерты веб-интерфейса KATA и нажмите на интересующий вас алерт в таблице.
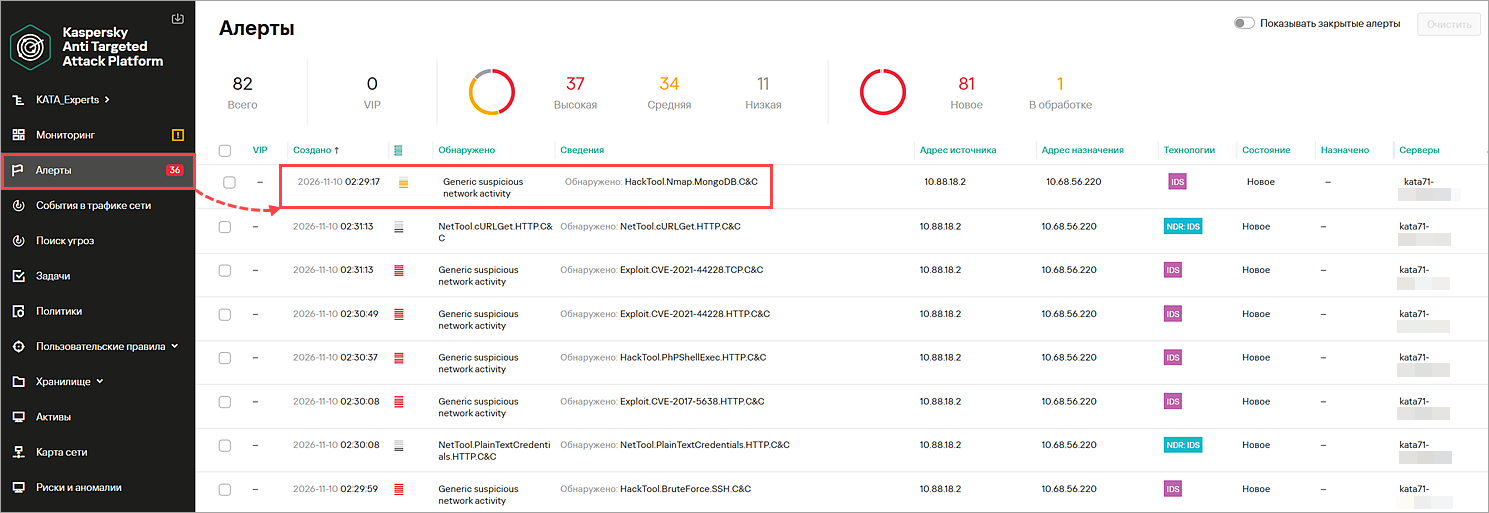
- Нажмите в блоке Хосты на имя хоста, на котором произошло срабатывание IoA-правила.
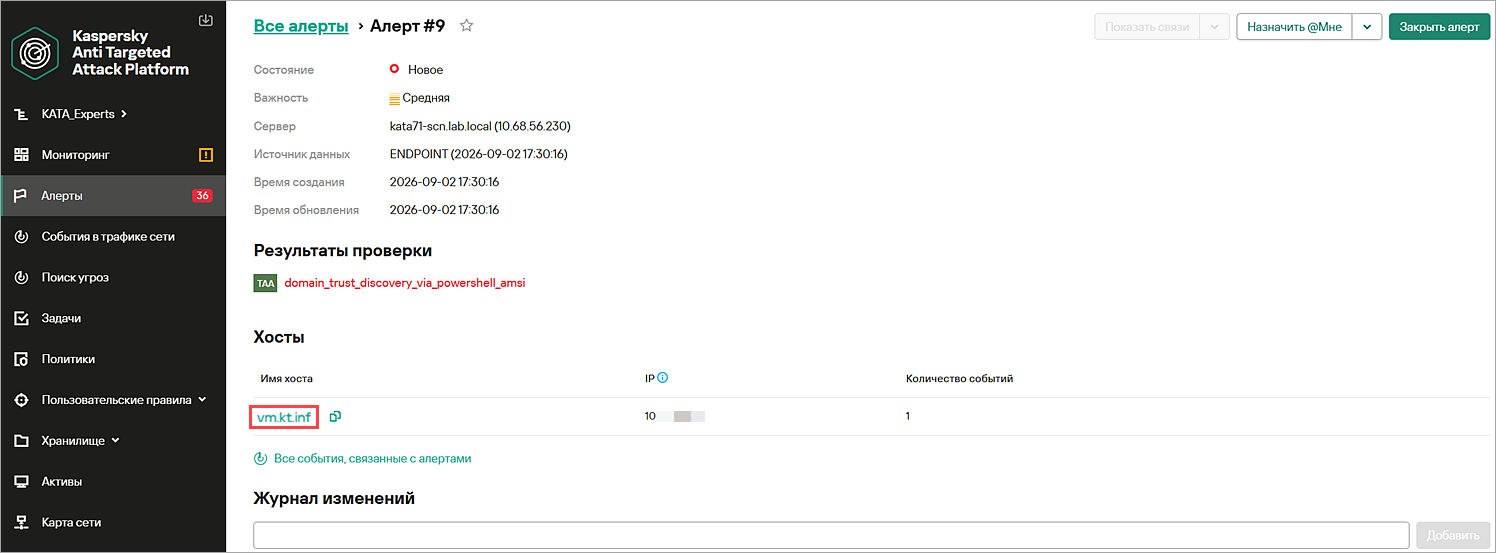
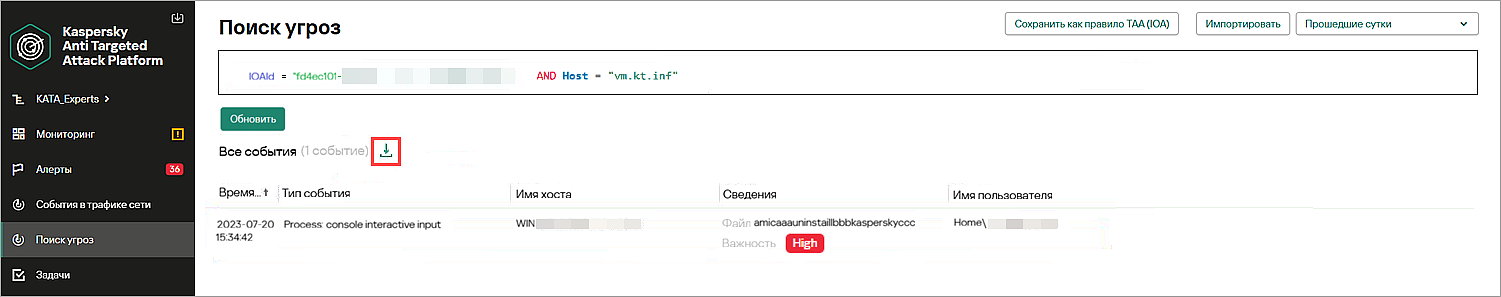
- Откроется раздел Поиск угроз с условием поиска, содержащим ID правила и имя хоста.
- Нажмите
 , чтобы скачать событие в формате
.json.