Как добавить исключение для IoA-правила «Лаборатории Касперского» при работе с Kaspersky Endpoint Detection and Response Expert (on-premises)
Статья обновлена: 18 ноября 2026
ID: 16375
Статья применима к Kaspersky Endpoint Detection and Response Expert on-premises 8 (все версии).
Если при работе с Kaspersky Endpoint Detection and Response Expert вы проанализировали детектирующую логику стандартного IoA-правила «Лаборатории Касперского» и хотите добавить исключение для него, следуйте инструкции:
- Откройте Консоль Open Single Management Platform.
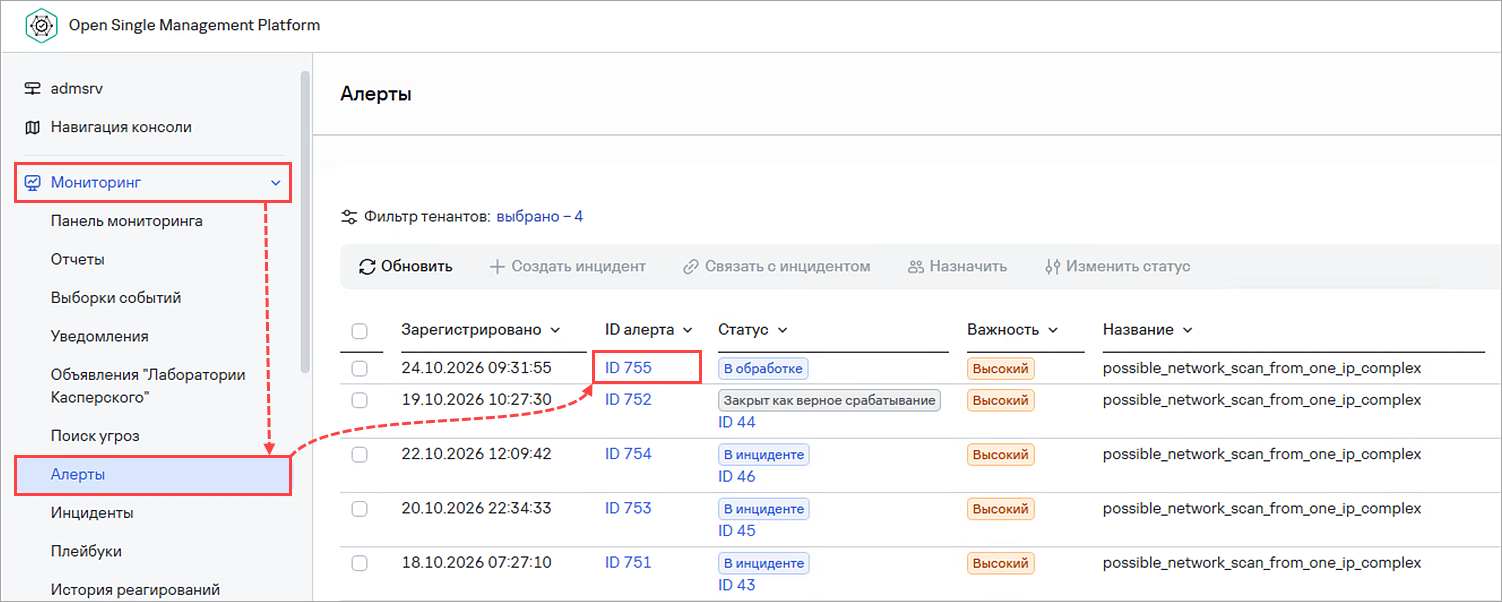
- Перейдите в раздел Мониторинг → Алерты и нажмите на идентификатор интересующего вас алерта в колонке ID алерта.
- Нажмите на название IoA правила.
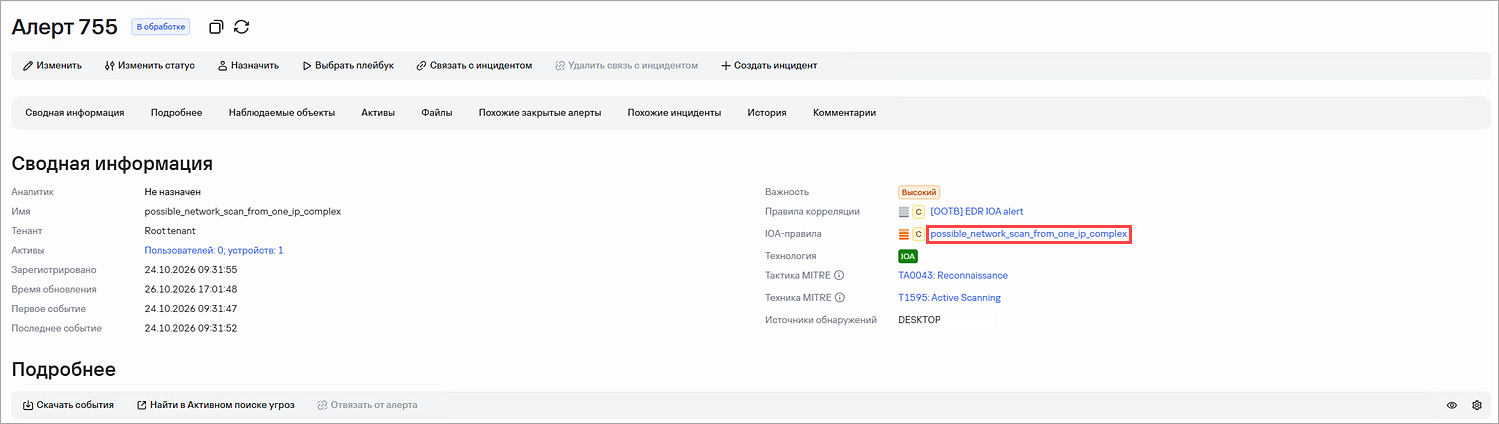
- Выберите Открыть свойства в появившемся контекстном меню.
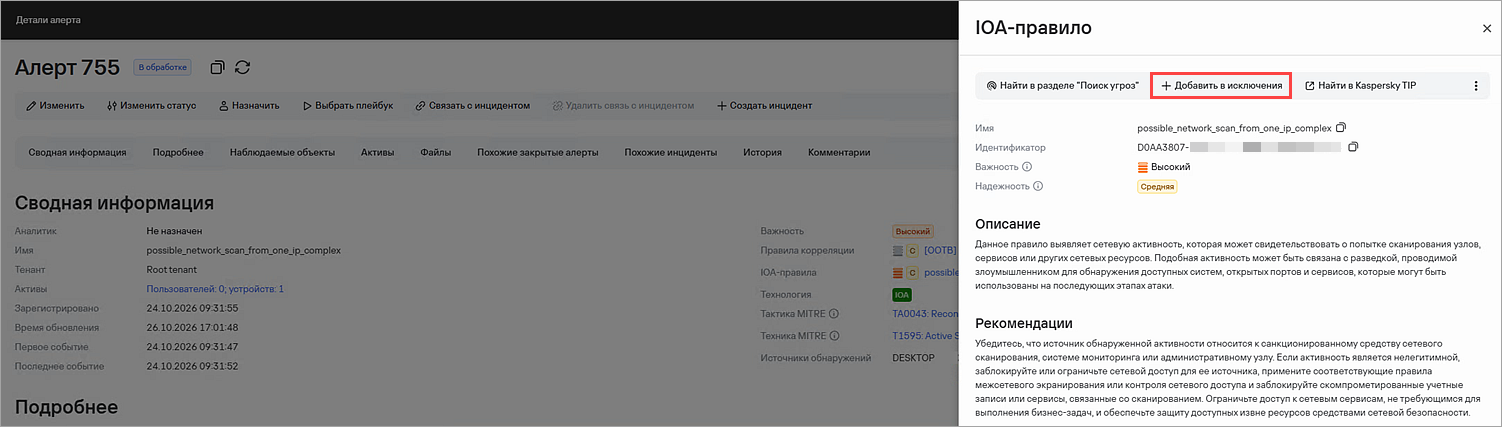
- Нажмите Добавить в исключения.
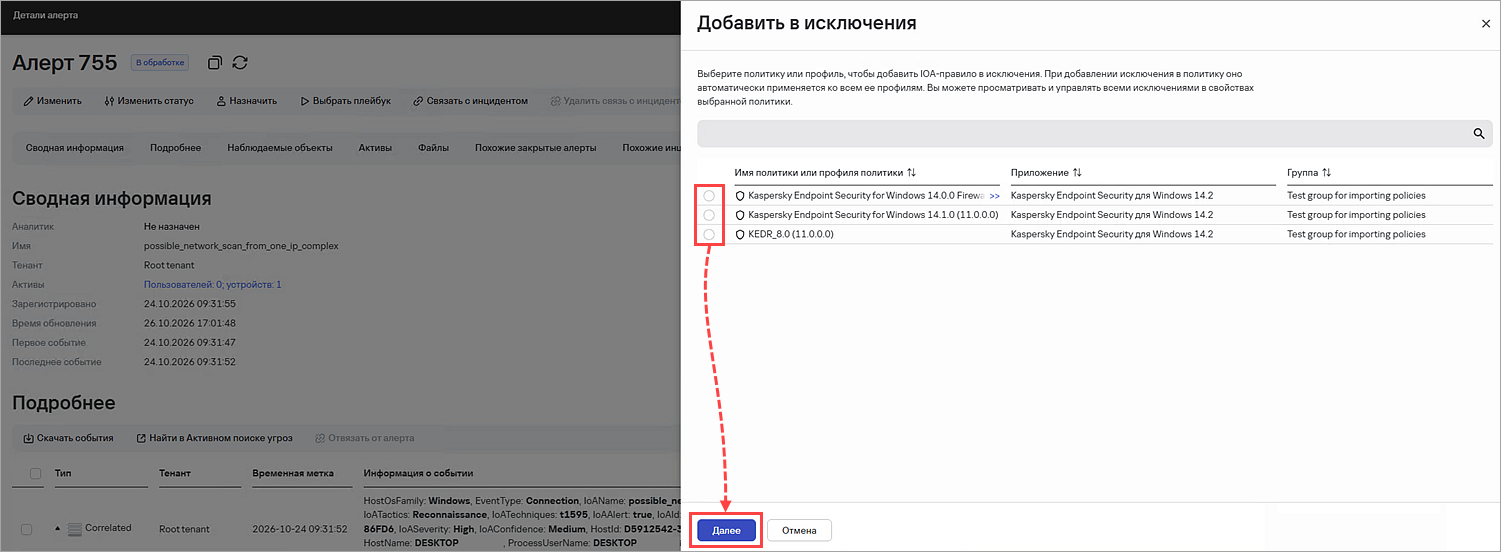
- Выберите политику, в которую необходимо добавить исключения для правила, и нажмите Далее.
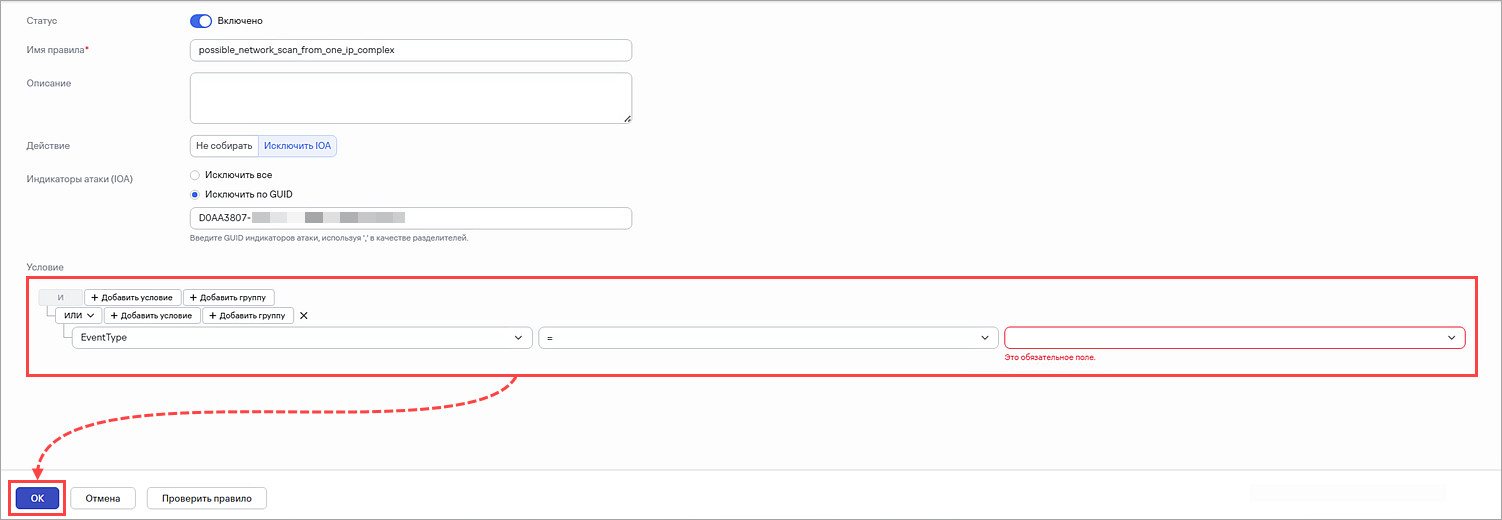
- Задайте условия, при которых срабатывание IoA-правила будет исключаться, и нажмите ОК.