О Платформе контейнерной безопасности Kaspersky Container Security
О Платформе контейнерной безопасности Kaspersky Container Security
02 июня 2026
ID 292907
Платформа контейнерной безопасности Kaspersky Container Security (далее также "решение") позволяет выявлять проблемы безопасности и обеспечивает защиту на всех этапах жизненного цикла контейнерных приложений, начиная с разработки и контроля развертывания до работы в среде выполнения (англ. runtime).
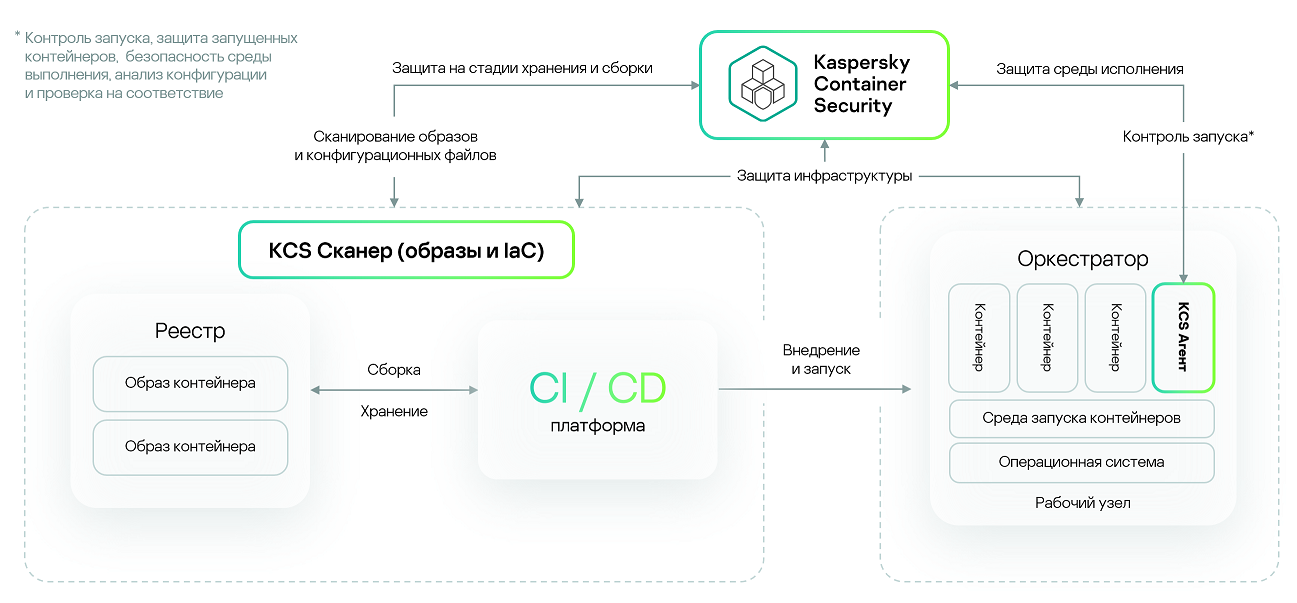
Общая схема работы Kaspersky Container Security
Функциональные возможности решения:
- Интеграция с реестрами образов (например, Docker Hub, JFrog Artifactory, Sonatype Nexus Repository OSS, GitLab Registry, Harbor) для проверки образов в реестре на наличие известных уязвимостей по базам уязвимостей NVD и БДУ (ФСТЭК), секретов (паролей, ключей доступа, токенов), ошибок конфигураций и вредоносного ПО.
- Встраивание в процесс CI/CD в виде этапа пайплайн (англ. pipeline) и проверка IaC на ошибки конфигураций и образов контейнеров на уязвимости, вредоносное ПО и наличие конфиденциальных данных (секретов).
- Проверка узлов (англ. nodes) кластеров на соответствие общим отраслевым стандартам информационной безопасности (англ. benchmarks).
- Контроль соблюдения настроенных политик безопасности на этапах сборки и эксплуатации приложений, в том числе контроль запуска контейнеров в среде выполнения.
- Мониторинг ресурсов контролируемых кластеров.
Настройку Kaspersky Container Security и использование функциональных возможностей решения обеспечивает Консоль управления. Консоль реализована в виде веб-интерфейса, доступного через браузер на движке Chromium (Google Chrome, Microsoft Edge, Apple Safari) или Mozilla Firefox.
Вам помогла эта статья?
Что нам нужно улучшить?
Спасибо за ваш отзыв, вы помогаете нам становиться лучше!
Спасибо за ваш отзыв, вы помогаете нам становиться лучше!
