Отказоустойчивый кластер Kaspersky Security Center Linux. Схемы развертывания
Вы можете выбрать одну из следующих схем развертывания отказоустойчивого кластера Kaspersky Security Center Linux:
- Отказоустойчивый кластер Kaspersky Security Center Linux, развернутый в одном центре обработки данных:
- Схема, которая использует дополнительный сетевой адаптер и СУБД, установленную на выделенном устройстве.
- Схема, которая использует сторонний балансировщик нагрузки и СУБД, установленную на выделенном устройстве.
- Геораспределенный отказоустойчивый кластер Kaspersky Security Center Linux, развернутый в нескольких центрах обработки данных.
Отказоустойчивый кластер Kaspersky Security Center Linux
Схема, которая использует дополнительный сетевой адаптер и СУБД, установленную на выделенном устройстве
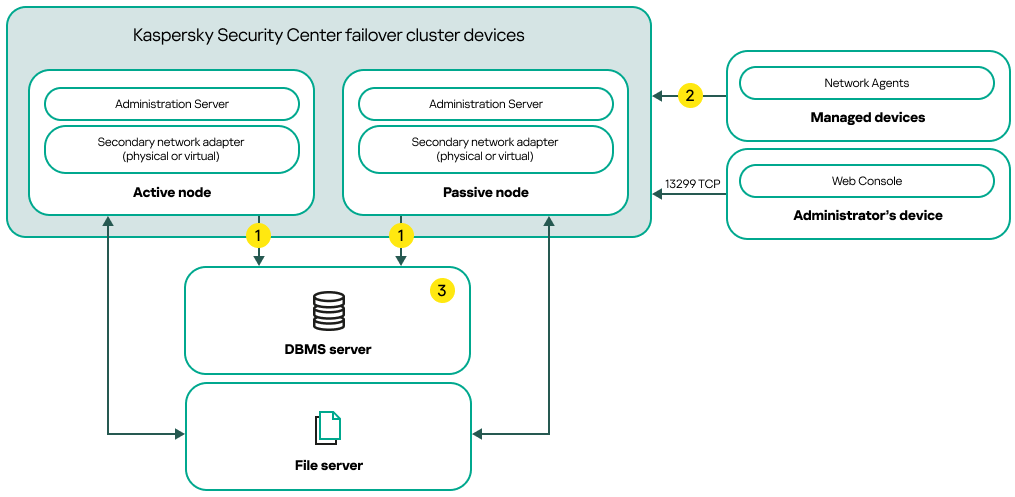
Схема, которая использует дополнительный сетевой адаптер и СУБД, установленную на выделенном устройстве
Условные обозначения схемы:
 Сервер администрирования передает данные в базу данных. Откройте необходимые порты на устройстве, на котором расположена база данных, например порт 3306 для MySQL Server или порт 5432 для PostgreSQL или Postgres Pro. Подробную информацию см. в документации СУБД.
 Откройте следующие порты на устройствах с Сервером администрирования для подключения к управляемым устройствам: TCP 13000, UDP 13000 и TCP 17000.
 Устройство с системой управления базами данных (СУБД). Если вы используете MariaDB Galera Cluster в качестве СУБД, отдельное устройство для этой цели не требуется. Установите кластер MariaDB Galera на каждый из узлов.
Схема, которая использует сторонний балансировщик нагрузки и СУБД, установленную на выделенном устройстве
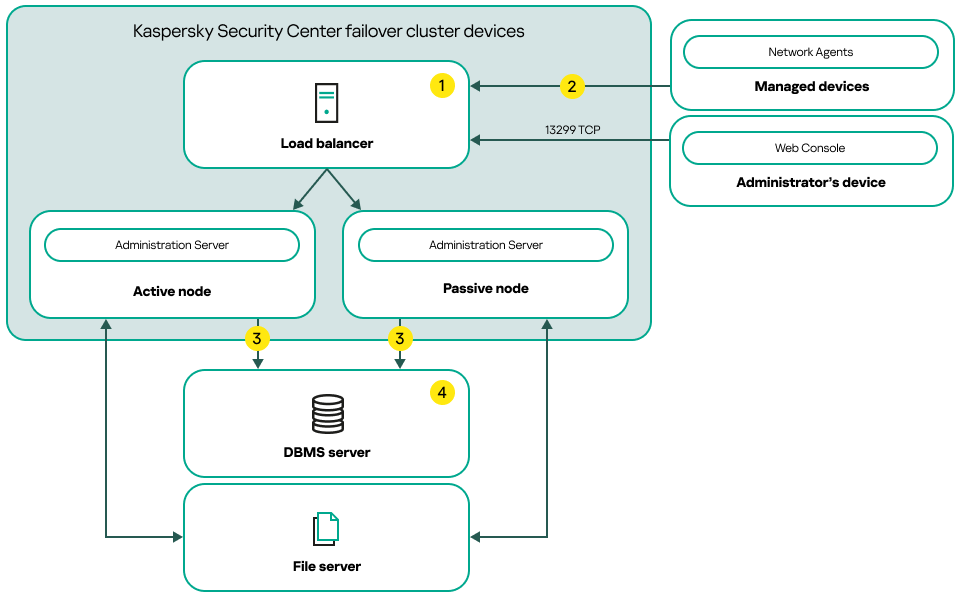
Схема, которая использует сторонний балансировщик нагрузки и СУБД, установленную на выделенном устройстве
Условные обозначения схемы:
На устройстве балансировщика нагрузки откройте все порты Сервера администрирования: TCP 13000, UDP 13000, TCP 13299 и TCP 17000.
Если вы хотите использовать утилиту klakaut для автоматизации, вам также нужно открыть TCP-порт 13291.
Откройте следующие порты на устройствах с Сервером администрирования для подключения к управляемым устройствам: TCP 13000, UDP 13000 и TCP 17000.
Сервер администрирования передает данные в базу данных. Откройте необходимые порты на устройстве, на котором расположена база данных, например порт 3306 для MySQL Server или порт 5432 для PostgreSQL или Postgres Pro. Подробную информацию см. в документации СУБД.
 Устройство с системой управления базами данных (СУБД). Если вы используете MariaDB Galera Cluster в качестве СУБД, отдельное устройство для этой цели не требуется. Установите кластер MariaDB Galera на каждый из узлов.
Геораспределенный отказоустойчивый кластер Kaspersky Security Center Linux
Такая схема развертывания позволяет обеспечить отказоустойчивость всех компонентов. В этой схеме Сервер администрирования, СУБД и Kaspersky Security Center Web Console установлены на обоих узлах кластера.
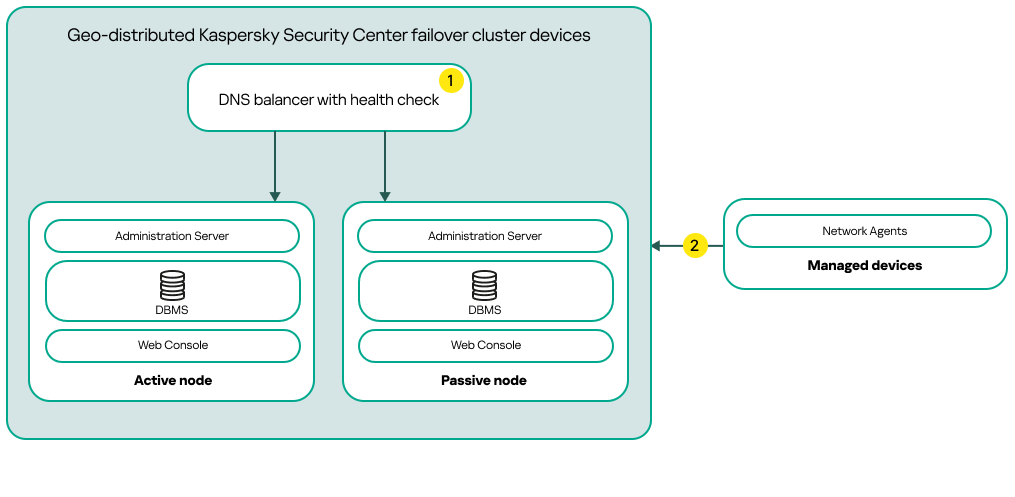
Схема развертывания геораспределенного отказоустойчивого кластера Kaspersky Security Center Linux
DNS-балансировщик с проверкой работоспособности, который необходимо развернуть на вашей стороне перед установкой геораспределенного отказоустойчивого кластера Kaspersky Security Center Linux.
DNS-балансировщик периодически проверяет состояние узлов кластера. При доступе к кластеру по его доменному имени DNS-балансировщик всегда возвращает IP-адрес активного узла.
Откройте следующие порты на устройствах с Сервером администрирования для подключения к управляемым устройствам: TCP 13000, UDP 13000 и TCP 17000.
