Принцип работы приложения
21 сентября 2026
ID 192419
KWTS проверяет HTTP-, HTTPS- и FTP-трафик пользователей, проходящий через прокси-сервер. Если по результатам проверки исходящий запрос к запрашиваемому веб-ресурсу разрешен и в трафике не содержится вирусов и других угроз, то запрос передается через прокси-сервер на веб-сервер. Аналогичным образом обрабатывается ответ веб-сервера.
При установке приложения KWTS используется внешний прокси-сервер. Он может быть установлен на одном физическом сервере с приложением или на отдельном физическом сервере. Администрирование и настройка внешнего прокси-сервера осуществляется средствами операционной системы.
Принцип работы приложения KWTS представлен на рисунке ниже.
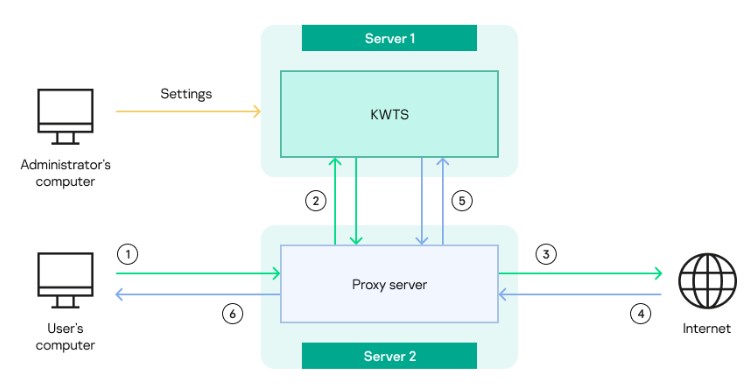
Принцип работы приложения KWTS
Нумерация на рисунке соответствует следующим этапам обработки трафика:
- Пользователь запрашивает доступ к веб-ресурсу. Этот запрос передается на прокси-сервер.
- Прокси-сервер передает запрос на узел кластера, обрабатывающий трафик. Приложение проверяет запрос по правилам обработки трафика, полученным от Управляющего узла. После этого результат проверки передается прокси-серверу.
- Если доступ к веб-ресурсу разрешен, то прокси-сервер отправляет запрос на веб-сервер для доступа к запрашиваемому веб-ресурсу.
- Веб-сервер, на котором располагается запрашиваемый веб-ресурс, отправляет ответ прокси-серверу.
- Ответ также отправляется на узел кластера для проверки по правилам обработки трафика.
- После проверки прокси-сервер направляет ответ на компьютер пользователя. В зависимости от заданных в приложении действий пользователю могут отобразиться следующие страницы:
- Если доступ к веб-ресурсу разрешен, отображается запрошенная веб-страница.
- Если доступ к веб-ресурсу запрещен, отображается страница блокировки.
- Если было применено действие Перенаправить, отображается веб-страница, на которую выполнено перенаправление.
Рекомендуется дополнительно настроить обработку HTTPS-трафика на внешнем прокси-сервере.
При обработке трафика приложение может использовать информацию об учетных записях пользователей и их принадлежности к доменным группам. Для этого нужно настроить интеграцию KWTS с Active Directory. Интеграция с Active Directory позволяет использовать автоподстановку учетных записей при работе с ролями пользователей в приложении, а также распознавать учетные записи пользователей при создании рабочих областей и правил обработки трафика. Первичная аутентификация пользователей будет осуществляться на прокси-сервере. Информацию, полученную от Active Directory, прокси-сервер передает приложению вместе с исходным запросом пользователя. При этом прокси-сервер и узлы приложения будут взаимодействовать с сервером Active Directory независимо друг от друга. Принцип работы приложения при настроенной интеграции с Active Directory представлен на рисунке ниже.
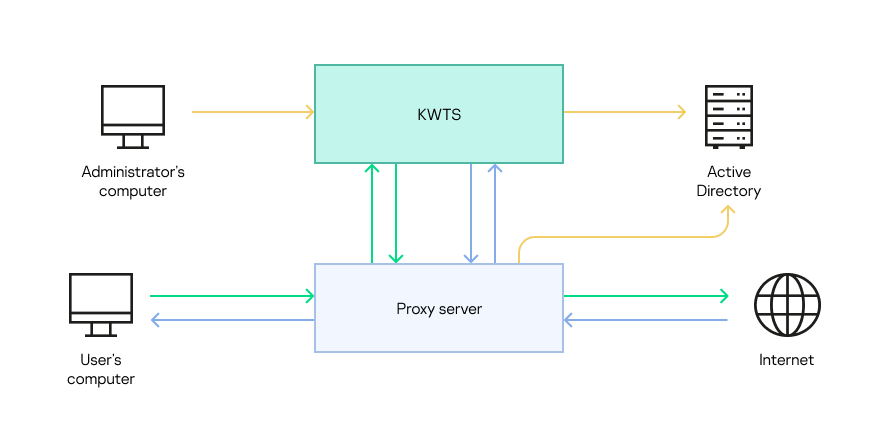
Принцип работы приложения при настроенной интеграции с Active Directory
