Как настроить правила реагирования для Kaspersky Web Traffic Security 6.2 в Kaspersky Unified Monitoring and Analysis Platform
Статья обновлена: 29 сентября 2026
ID: 16338
Показать приложения и версии, к которым применима статья
- Kaspersky Unified Monitoring and Analysis Platform 4.6;
- Kaspersky Unified Monitoring and Analysis Platform 4.2;
- Kaspersky Unified Monitoring and Analysis Platform 4.0;
- Kaspersky Unified Monitoring and Analysis Platform 3.4;
- Kaspersky Unified Monitoring and Analysis Platform 3.2;
- Kaspersky Web Traffic Security 6.2 (версия 6.2.0.155).
 Рекомендации могут быть применимы к версиям,
снятым с поддержки
:
- Kaspersky Unified Monitoring and Analysis Platform 3.0.3;
- Kaspersky Unified Monitoring and Analysis Platform 3.0.2.
Мы рекомендуем использовать только поддерживаемые версии, чтобы сохранить максимум защиты и получить доступ к новым функциям и улучшениям.
Чтобы создавать правила реагирования для задач Kaspersky Web Traffic Security (далее KWTS) в интерфейсе Kaspersky Unified Monitoring and Analysis Platform (далее KUMA), настройте интеграцию между KWTS и KUMA.
Как подготовить KWTS для интеграции
- Откройте веб-интерфейс KWTS и авторизуйтесь с учетной записью администратора.
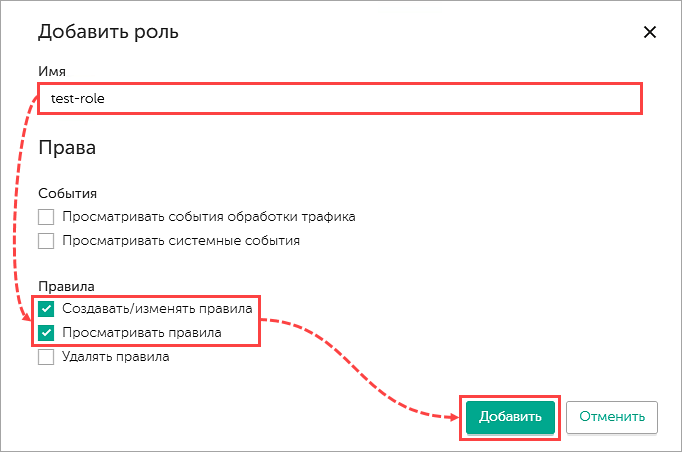
- Перейдите в раздел Пользователи и нажмите Добавить.
- Укажите название роли и установите флажки:
- Создавать/изменять правила.
- Просматривать правила.
- Нажмите Добавить.
- Нажмите Назначить роль.
- Создайте новую учетную запись с любым типом: local, NTLM или Kerberos (при наличии соответствующей интеграции).
- Назначьте учетной записи роль, созданную на шаге 4.
- Нажмите Сохранить.
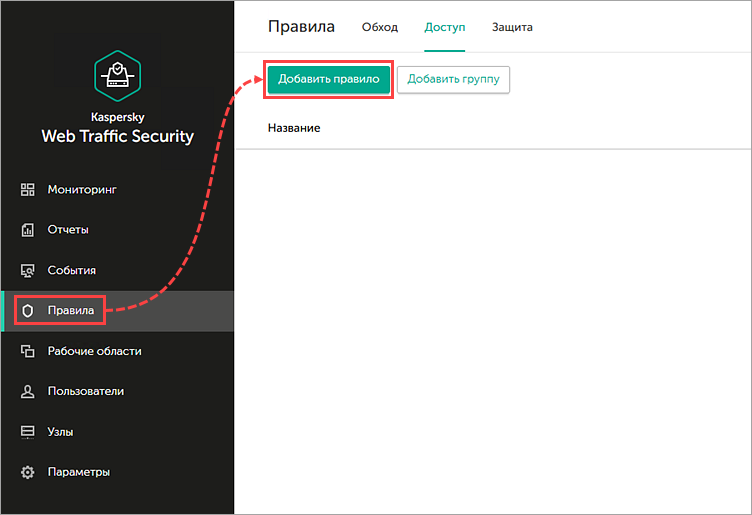
- Перейдите в раздел Правила и нажмите Добавить правило.
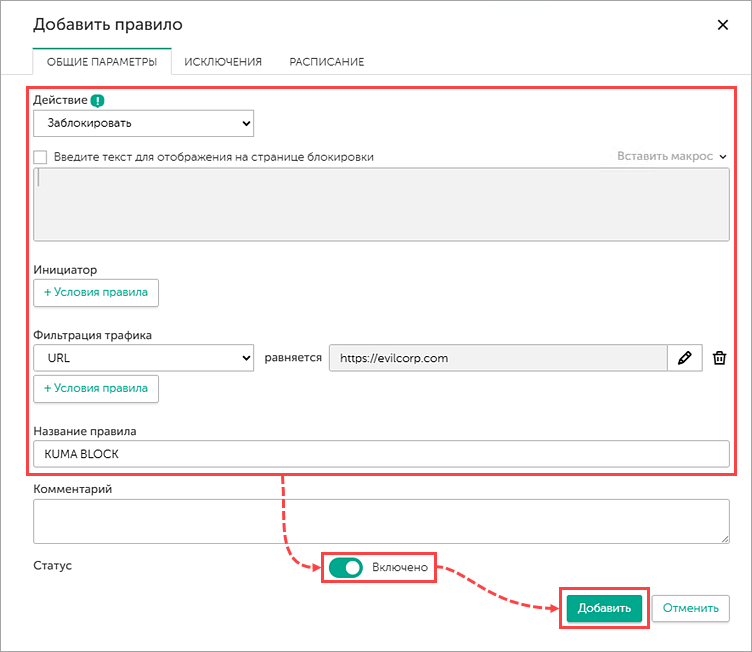
- Настройте новое правило:
- Выберите и укажите параметры:
- В поле Действие выберите Заблокировать.
- В поле Фильтрация трафика выберите URL.
- В поле Равняется укажите заведомо вредоносный или несуществующий URL.
- Введите уникальное название для правила.
- Включите правило.
- Нажмите Добавить.
- Выберите и укажите параметры:
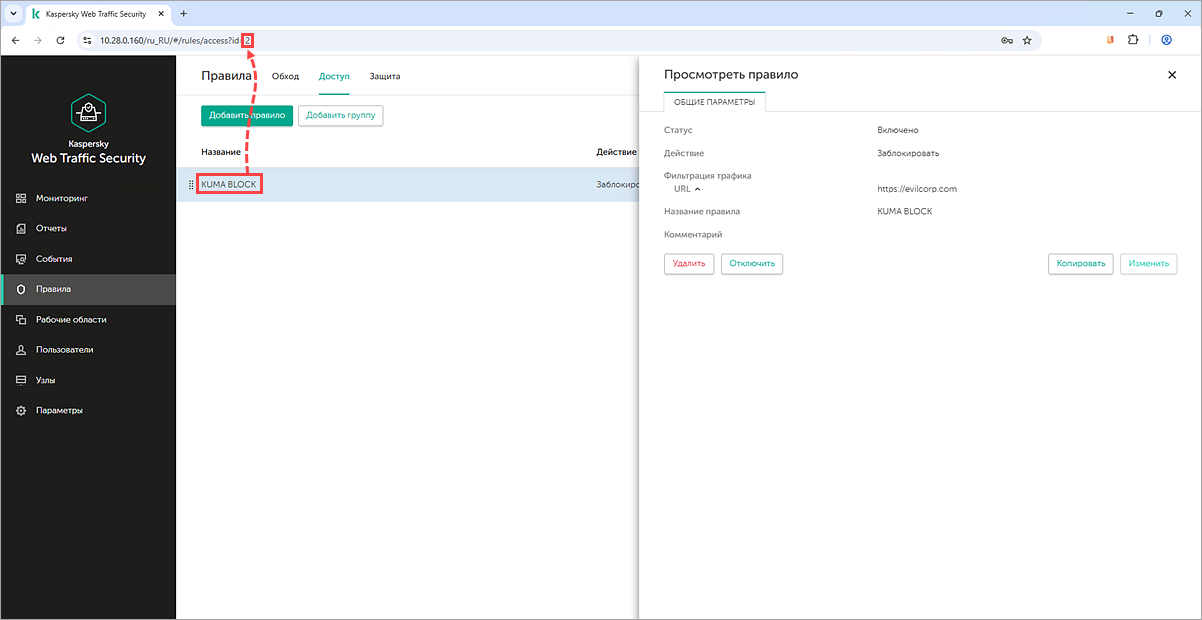
- Нажмите на название созданного правила и скопируйте ID правила из адресной строки.
Как настроить интеграцию в KUMA
- Скачайте и распакуйте архив с утилитой для интеграции.
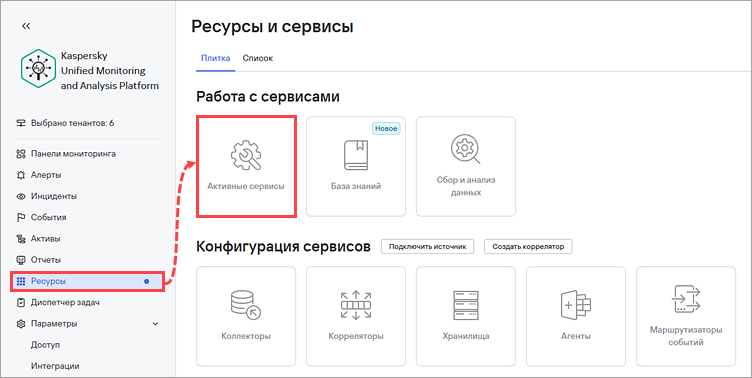
- Откройте веб-интерфейс KUMA и перейдите в раздел Ресурсы → Активные сервисы.
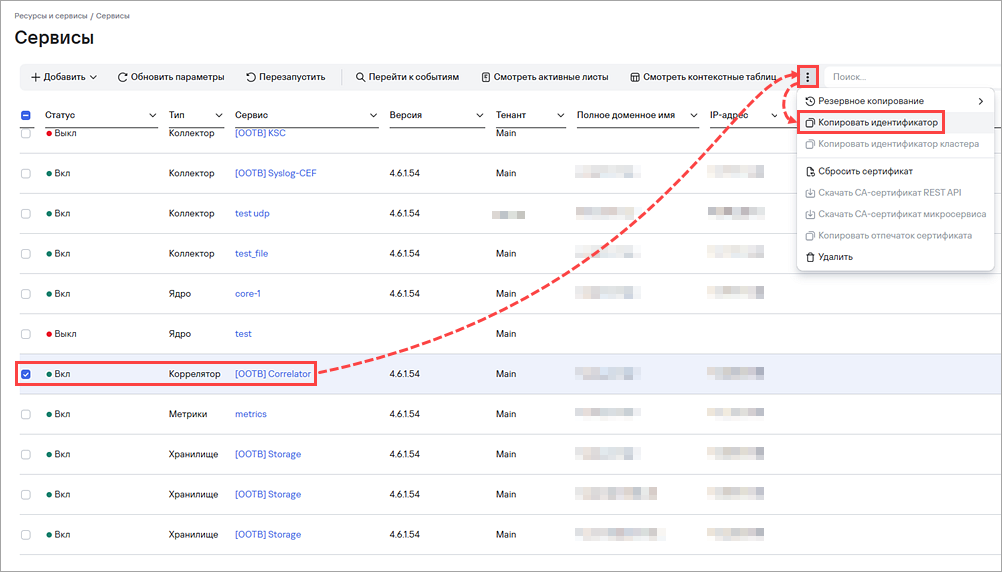
- Установите флажок напротив сервиса с типом Коррелятор и нажмите
 → Копировать идентификатор.
- Разместите утилиту kwts-rule-update на сервере коррелятора KUMA в директорию:
/opt/kaspersky/kuma/correlator/<идентификатор коррелятора>/scripts/
- Подключитесь с помощью SSH к серверу коррелятора KUMA, на котором вы разместили файл, и перейдите в директорию:
cd /opt/kaspersky/kuma/correlator/<идентификатор коррелятора>/scripts/
- Создайте в директории файл конфигурации
kwts.conf.
- Задайте владельцем файла утилиты и файла конфигурации пользователя kuma:kuma с помощью команды:
chown kuma:kuma kwts-rule-update kwts.conf
- Задайте права с уровнем 600 для файла
kwts.confс помощью команды:chmod 600 kwts.conf
- Заполните файл конфигурации
kwts.conf:- [kwts] :
- host : укажите IP-адрес или FQDN KWTS (обязательно для учетной записи с типом NTLM или Kerberos);
- auth_type : укажите
local,ntlmилиkerberos.
- [local] (заполняется при соответствующем auth_type = local):
- username : имя учетной записи;
- password : пароль учетной записи.
- [ntlm] (заполняется только при соответствующем auth_type = ntlm):
- username : имя учетной записи;
- password : пароль учетной записи.
- [kerberos] (заполняется только при соответствующем auth_type = kerberos):
- keytab : полный путь к keytab-файлу пользователя;
- principal : уникальный идентификатор участника в домене Kerberos.
Примечания по работе с Kerberos:
- Пользователь kuma должен обладать правом на чтение keytab-файла.
- Допускается размещение Keytab-файла в той же директории, где расположены утилита и файл конфигурации.
- Файл
/etc/krb5.confдолжен содержать соответствующие реалмы (realms) и домены.
- [kwts] :
- Проверьте работу утилиты с помощью команды:
./kwts-rule-update --id <идентификатор правила KWTS> --value https://test.from.shell --config /opt/kaspersky/kuma/correlator/<идентификатор коррелятора KUMA>/scripts/kwts.conf
В случае успешного запуска утилиты вы увидите строку:
{"data":"success"}.
По умолчанию утилита проверяет подлинность сертификата. Для тестирования вы можете использовать флаг --insecure, чтобы отключить проверку.
Как создать правило реагирования для KWTS
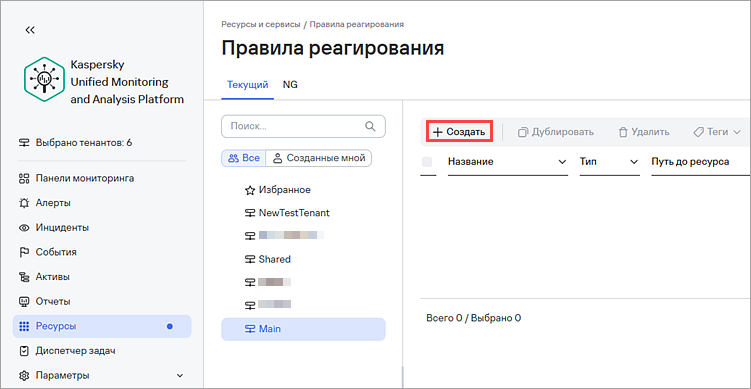
- Откройте веб-интерфейс KUMA и перейдите в раздел Ресурсы → Правила реагирования.
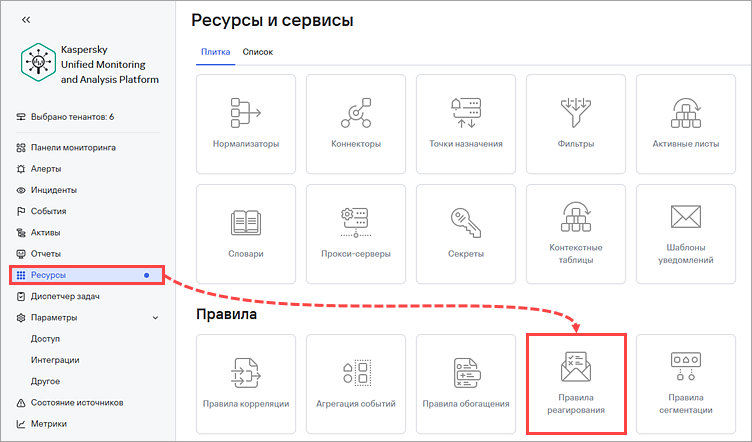
- Нажмите Создать.
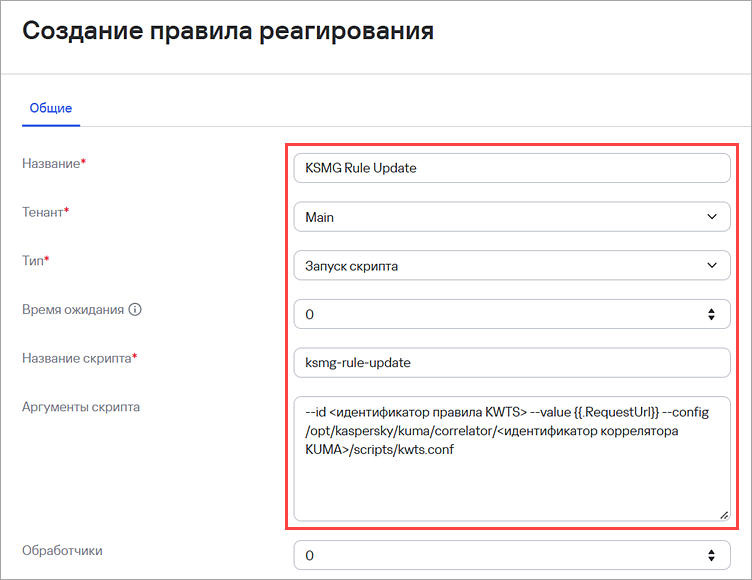
- Настройте новое правило реагирования:
- Укажите название правила: KWTS Rule Update.
- В раскрывающемся списке выберите тенант.
- Тип: Запуск скрипта.
- Укажите название скрипта: kwts-rule-update.
- Укажите аргументы скрипта:
--id <идентификатор правила KWTS> --value {{.RequestUrl}} --config /opt/kaspersky/kuma/correlator/<идентификатор коррелятора KUMA>/scripts/kwts.conf
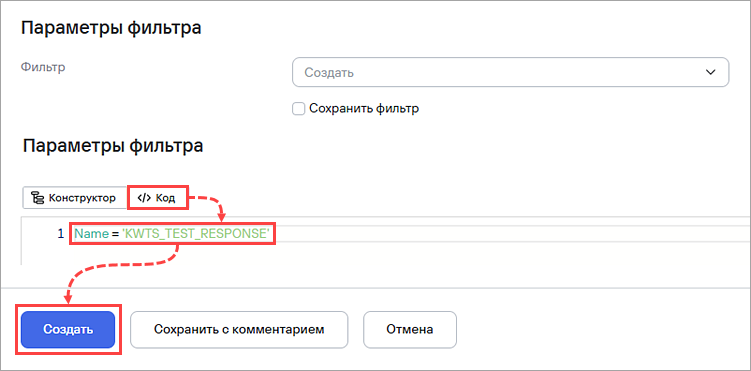
- Перейдите к блоку Параметры фильтра и нажмите Код.
- Укажите значение фильтра:
Name = 'KWTS_TEST_RESPONSE'
- Нажмите Создать.
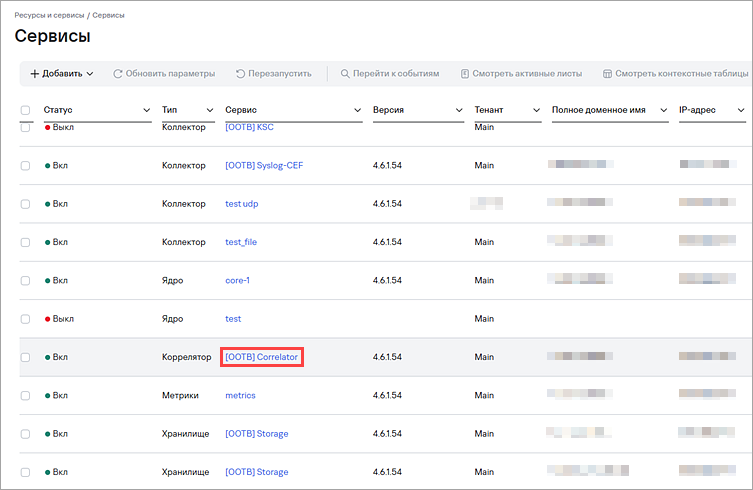
- Перейдите в раздел Ресурсы → Активные сервисы.
- Нажмите на название сервиса коррелятора для перехода в режим редактирования.
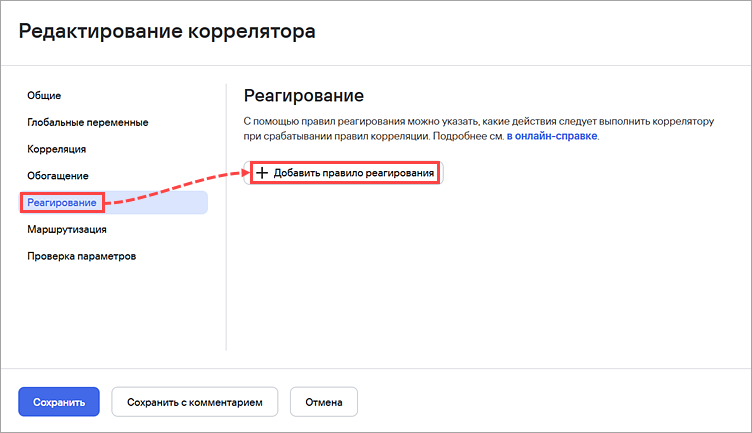
- Перейдите в раздел Реагирование и нажмите Добавить правило реагирования.
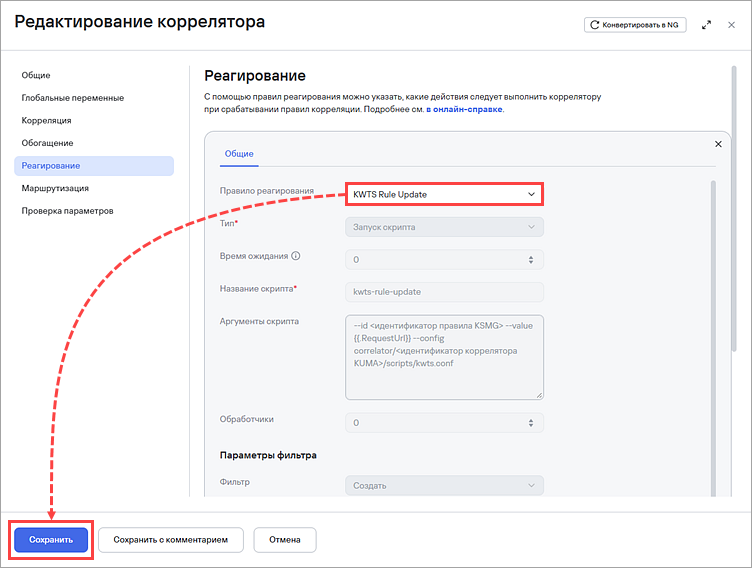
- В раскрывающемся списке выберите созданное правило реагирования и нажмите Сохранить.
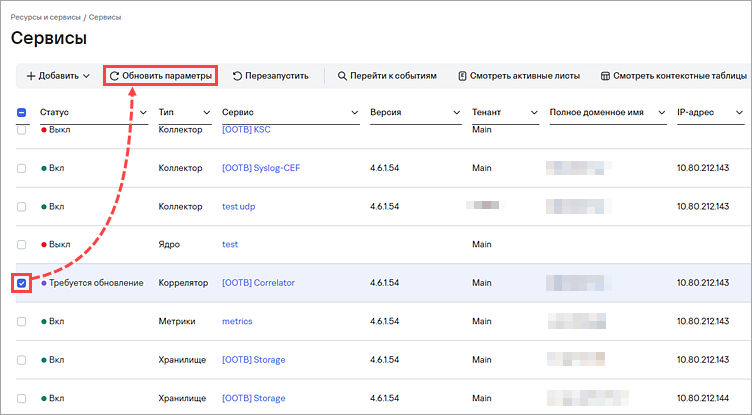
- Установите флажок напротив сервиса коррелятора и нажмите Обновить параметры.