Архитектура решения
Kaspersky Vulnerability Management – решение, представляющее из себя совокупность компонентов Kaspersky Vulnerability Management, которые взаимодействуют с компонентами Kaspersky Security Center Linux (далее также "Kaspersky Security Center").
Компоненты Kaspersky Security Center, с которыми взаимодействуют компоненты Kaspersky Vulnerability Management:
- Сервер администрирования Kaspersky Security Center. Осуществляет функции централизованного хранения информации об установленных в сети организации приложениях и управления ими.
- Kaspersky Security Center Web Console. Представляет собой веб-интерфейс для создания и управления системой защиты сети организации-клиента, находящейся под управлением Kaspersky Security Center.
- Агент администрирования Kaspersky Security Center. Обеспечивает взаимодействие между устройствами, на которых он установлен, компонентами Kaspersky Vulnerability Management и Сервером администрирования Kaspersky Security Center (далее также "Сервером администрирования"); участвует в инвентаризации ПО и сканировании активов на соответствие профилям.
- Identity and Access Manager (IAM). Компонент Сервера администрирования, позволяющий использовать доменную аутентификацию (единый вход). Функция единого входа позволяет пользователю включить безопасную аутентификацию в Kaspersky Security Center Web Console без повторного ввода пароля в корпоративной сети.
- Веб-плагин управления решением через Kaspersky Security Center Web Console. После установки плагина в главном меню Kaspersky Security Center Web Console появляется раздел Управление уязвимостями, а также функциональность Kaspersky Vulnerability Management, встроенная в некоторые другие разделы Kaspersky Security Center Web Console.
Kaspersky Vulnerability Management включает в себя следующие компоненты:
- База данных. Хранит данные решения.
- Служба фоновых задач (Worker). Выполняет служебные задачи и задачи, созданные для Kaspersky Vulnerability Management в Kaspersky Security Center.
- Сетевой сканер. Задействован в задачах Безагентное сканирование в режиме белого ящика и Безагентное сканирование в режиме черного ящика.
- Private API. Веб-служба для взаимодействия с веб-плагином управления решением через Kaspersky Security Center Web Console, Сетевым сканером и Службой фоновых задач.
- Public API. Веб-служба для взаимодействия внешних систем с Kaspersky Vulnerability Management.
- VMS. Модуль обнаружения уязвимостей. Задействован в задачах Поиск уязвимостей и Безагентное сканирование в режиме белого ящика.
- VMI. Модуль обнаружения программного обеспечения, установленного на устройствах. Выполняет инвентаризацию активов.
- VMC. Модуль анализа соответствия. Выполняет задачу Сканирование активов на соответствие профилям.
- Служба обновления баз решения. Веб-приложение, которое скачивает базы для Сетевого сканера, модулей VMD и VMC.
На рисунках ниже изображены схемы архитектуры решения в зависимости от варианта установки.
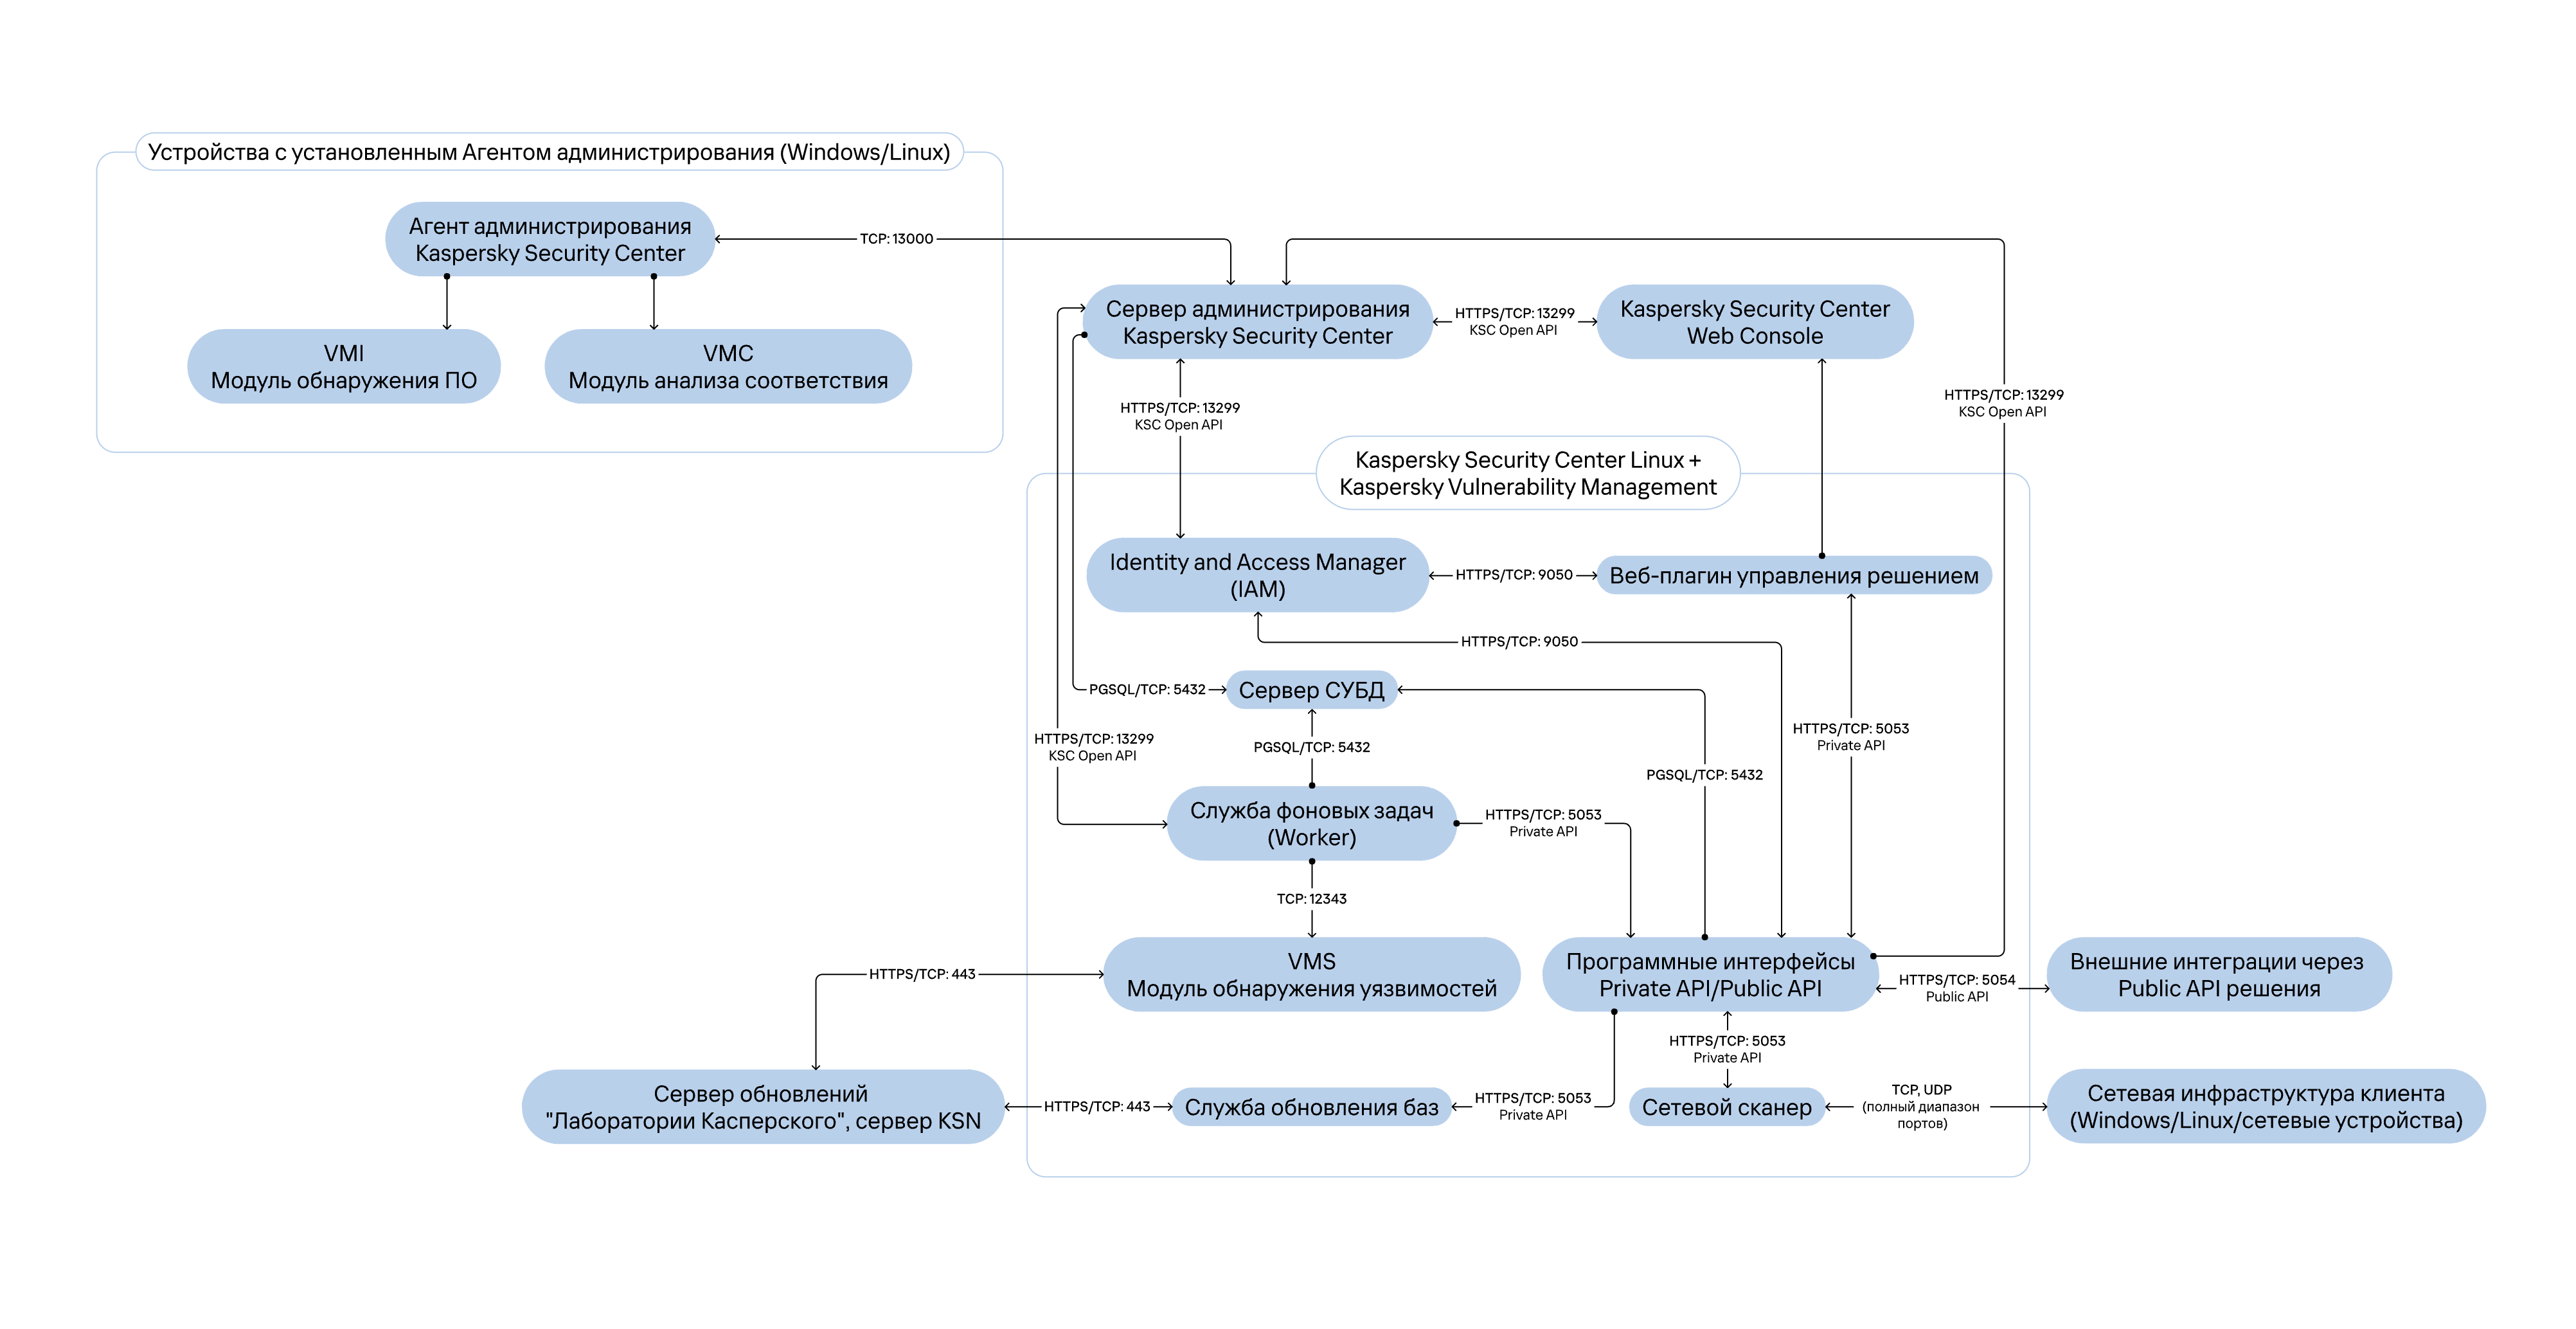
Компоненты Kaspersky Vulnerability Management и Сервера администрирования Kaspersky Security Center установлены на одном устройстве
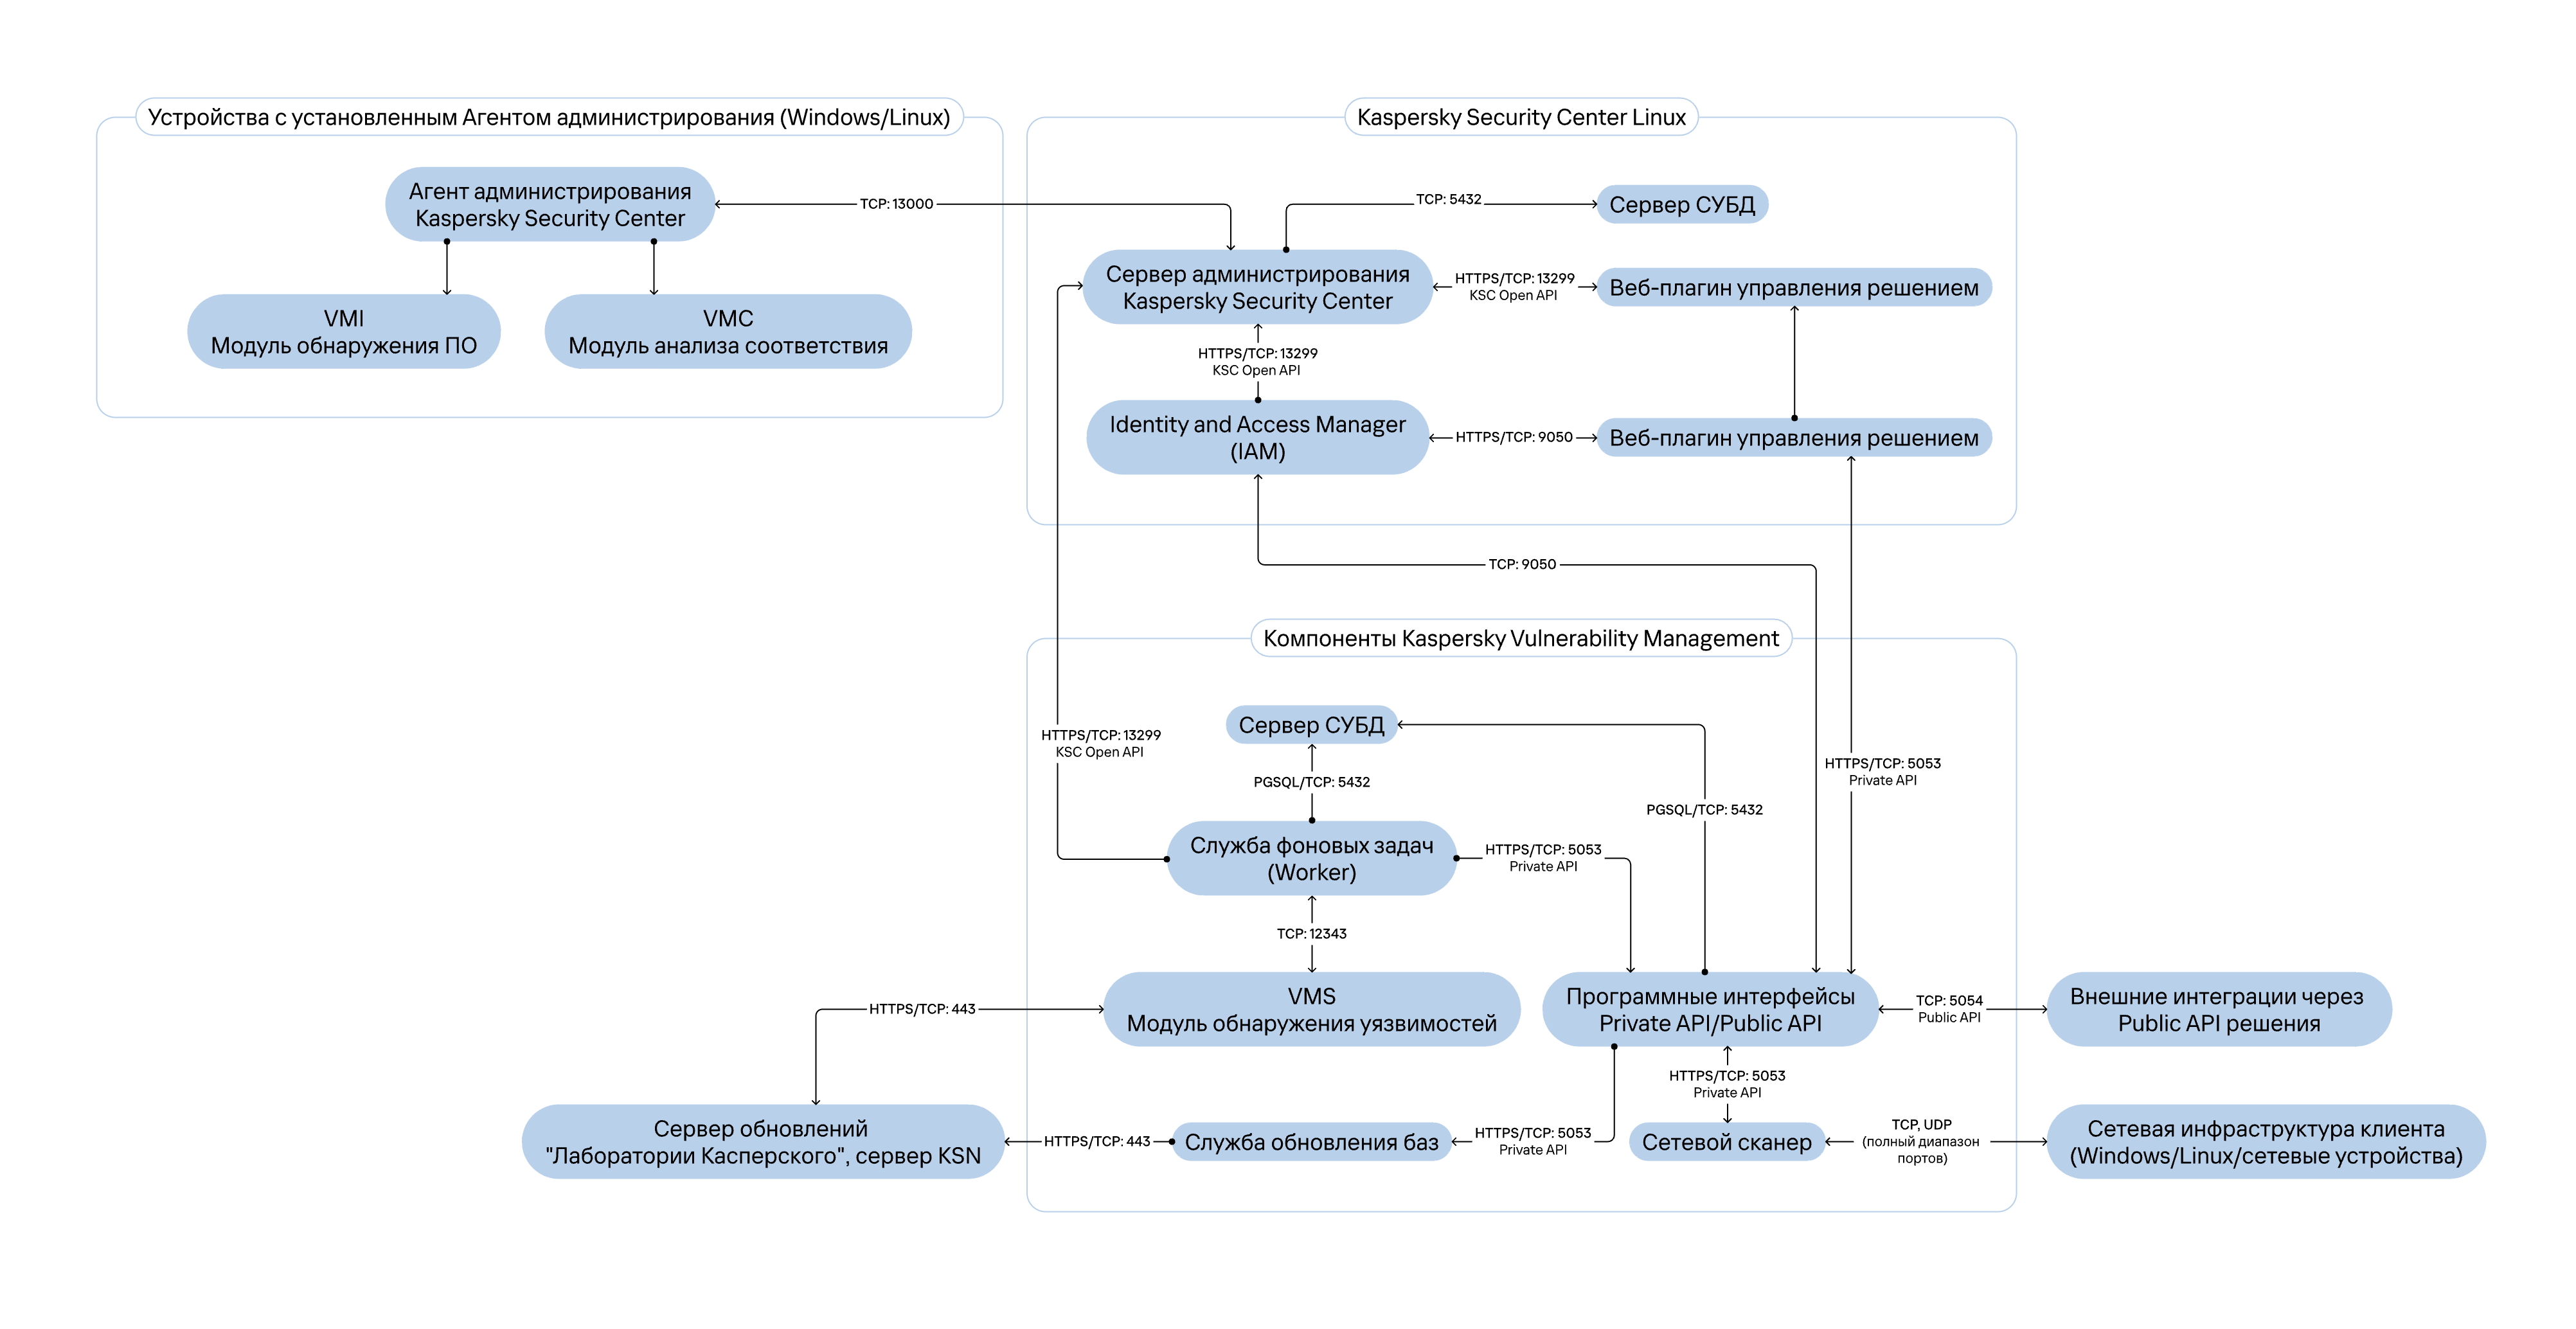
Компоненты Kaspersky Vulnerability Management и Сервера администрирования Kaspersky Security Center установлены на разных устройствах
