Схема развертывания: Распределенное развертывание
Существует несколько вариантов развертывания Open Single Management Platform. Прежде чем начать, убедитесь, что вы знакомы с различными схемами развертывания, и выберите ту, которая лучше всего соответствует требованиям вашей организации.
В этом разделе приводится описание схемы распределенного развертывания.
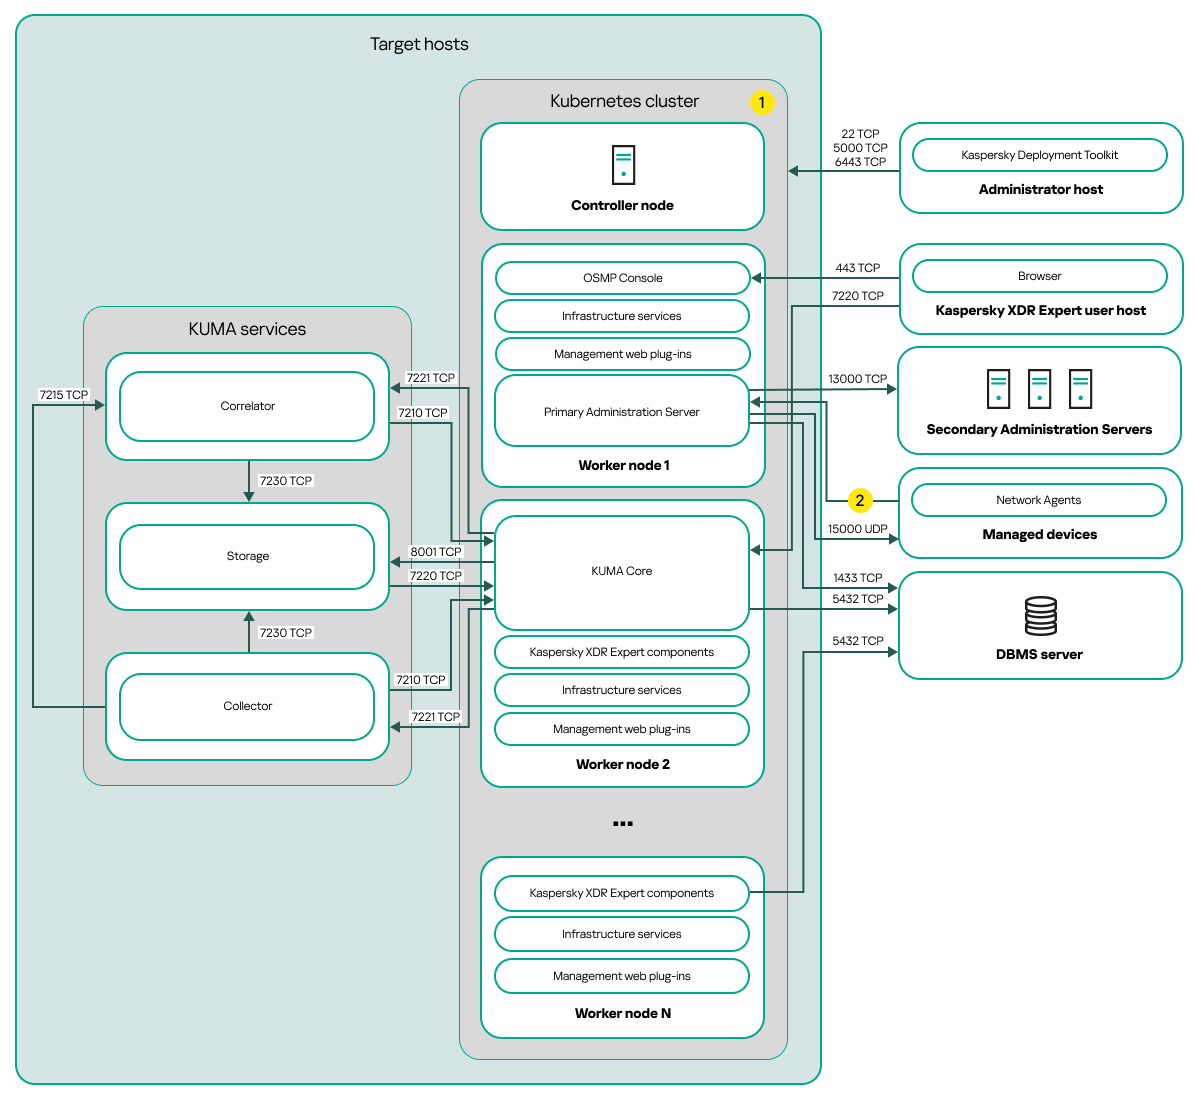
Схема распределенного развертывания Open Single Management Platform
Схема распределенного развертывания Open Single Management Platform включает следующие основные компоненты:
- Устройство администратора. На этом устройстве администратор использует Kaspersky Deployment Toolkit для развертывания и управления кластером Kubernetes и Open Single Management Platform. Устройство администратора не входит в кластер Kubernetes.
- Кластер Kubernetes. Кластер Kubernetes включает узел контроллера (также называемый первичным узлом во время процедуры развертывания) и как минимум три рабочих узла. Количество рабочих узлов может быть разным. На схеме в качестве примера показано распределение компонентов Open Single Management Platform по рабочим узлам. Фактическое распределение компонентов может отличаться.
- Сервер СУБД. Для корректной работы компонентов Open Single Management Platform необходим сервер с установленной системой управления базами данных. Для установки СУБД администратор использует Kaspersky Deployment Toolkit.
- Устройства с сервисами KUMA. Сервисы KUMA (коллекторы, корреляторы и хранилища) устанавливаются на устройства, расположенные вне кластера Kubernetes. Количество целевых устройств для сервисов KUMA может отличаться.
- KATA с KEDR. Kaspersky Anti-Targeted Attack Platform с функциональным блоком Kaspersky Endpoint Detection and Response. Подробную информацию о сценариях развертывания KATA см. в документации KATA.
- Устройство пользователя с Open Single Management Platform. Пользовательское устройство, которое используется для входа в Консоль OSMP или Консоль KUMA.
- Подчиненные Серверы администрирования (необязательно). Подчиненные Серверы администрирования используются для создания иерархии Серверов.
- Управляемые устройства. Клиентские устройства защищены Open Single Management Platform. На каждом управляемом устройстве установлен Агент администрирования.
Порты
Схема не предоставляет все порты, необходимые для успешного развертывания. Полный список портов приведен в разделе Порты, используемые Open Single Management Platform.
Условные обозначения схемы:
 На схеме не показано взаимодействие внутри кластера Kubernetes между узлами и между компонентами Open Single Management Platform. Подробнее см. в разделе Порты, используемые Open Single Management Platform.
 Список портов, которые необходимо открыть на управляемых устройствах, приведен в разделе Порты, используемые Open Single Management Platform.
 Подробнее об интеграции с KATA, включая функциональный блок KEDR, см. в разделе Интеграция с KATA/KEDR.
 На схеме сервисы KUMA развернуты по схеме распределенного развертывания. Количество целевых устройств для сервисов KUMA может отличаться. Список открываемых портов зависит от выбранной схемы развертывания. Полный список портов приведен в разделе Порты, используемые Open Single Management Platform.
 TCP-порт 7221 и другие порты для установки служб. Вы указываете эти порты как значение для --api.point <port>.
