Устранение ошибок подключения компонента Endpoint Detection and Response Kaspersky Anti Targeted Attack Platform к Central Node
Статья обновлена: 22 января 2026
ID: 16174
Показать приложения и версии, для которых применима статья
- Kaspersky Anti Targeted Attack Platform 7.0;
- Kaspersky Anti Targeted Attack Platform 6.1;
- Kaspersky Anti Targeted Attack Platform 6.0;
- Kaspersky Anti Targeted Attack Platform 5.1.
 Рекомендации могут быть применимы к версиям, снятым с поддержки:
- Kaspersky Anti Targeted Attack Platform 5.0.
Мы рекомендуем использовать только поддерживаемые версии, чтобы сохранить максимум защиты и получить доступ к новым функциям и улучшениям.
Рекомендации одинаково применимы как для компонентов Kaspersky Endpoint Detection and Response (далее EDR) в составе решения Kaspersky Anti Targeted Attack Platform (далее KATA) и Network Detection and Response (KATA) приложения Kaspersky Endpoint Security, так и для Kaspersky Endpoint Agent (далее KEA) с учетом своих настроек.
Перед применением рекомендаций убедитесь, что:
- В веб-интерфейсе KATA Central Node нет предупреждений об ошибках.
- Политики управления приложением для защиты конечных точек с компонентом EDR (KATA) распространяются успешно.
- В отчете «Отчет о статусе компонентов приложения» указано, что компонент EDR (KATA) запущен на управляемых устройствах. Вы можете запустить компонент в разделе Detection and Response политики управления приложением для защиты конечных точек.
При обнаружении других ошибок в работе компонента EDR (KATA):- Для Kaspersky Endpoint Security для Windows (далее KESW) воспользуйтесь инструкцией.
- Для Kaspersky Endpoint Security для Linux (далее KESL): компонент устанавливается всегда, активация дополнительной лицензии не требуется, но при проблемах с основной лицензией воспользуйтесь инструкцией.
- Для Kaspersky Endpoint Security для Mac (далее KESMac): если компонент отсутствует в составе KESМac, переустановите приложение с заданной опцией установки компонента. Активация дополнительной лицензии не требуется.
Устранение ошибок сетевой доступности
Во время подключения компонента EDR (KATA) к Central Node могут возникнуть ошибки, связанные с сетевой доступностью:
- KESW, KESMac: «Ошибка подключения к серверу Kaspersky Anti Targeted Attack Platform».
- KESL: «Не удалось подключиться к серверу KATA».
Решение
- Чтобы устранить ошибки на Windows-устройствах:
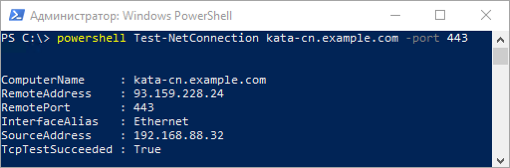
- Проверьте подключение с проблемного Windows-устройства на порт приема подключений агентов EDR соответствующего ему узла KATA Central Node или KATA Sensor с помощью команды:
powershell Test-NetConnection <адрес узла KATA CN или Sensor> -port <порт подключения агентов EDR>
- В зависимости от вывода команды используйте рекомендации:
- «TcpTestSucceeded: True» — успешное подключение к порту. Убедитесь, что в политиках управления EDR верно задан адрес проверяемого узла KATA и порт получения данных от рабочих станций с KEA (порт приема подключений агентов EDR по умолчанию — 443, порт получения данных от компонента NDR по умолчанию — 8085). События компонента EDR (KATA) об ошибках подключения могли быть созданы в момент отсутствия сети до KATA Central Node или KATA Sensor — например, при перемещении управляемого устройства за пределы корпоративной сети.
- «WARNING: Name resolution of computer failed» и пустое значение строки RemoteAddress — проверьте корректность преобразования имен DNS-сервером по инструкции. Действуйте относительно узла KATA.
- «TCP connect to (<узел KATA> : <порт EDR>) failed» — не удалось подключиться к порту. Проверьте параметры фильтрации трафика на сетевом оборудовании, сетевом экране в составе операционной системы и защитных решений для конечных узлов. Убедитесь, что установлены разрешающие правила для установки соединения.
- «Ping to <узел KATA> failed with status: Timeout» — протокол ICMP заблокирован на сетевом экране, целевое устройство отключено от локальной сети, нарушена стабильность канала связи или маршрутизация сети.
- Проверьте подключение с проблемного Windows-устройства на порт приема подключений агентов EDR соответствующего ему узла KATA Central Node или KATA Sensor с помощью команды:
- Чтобы устранить ошибки на Linux-устройствах, воспользуйтесь утилитой OpenSSL для проверки подключения:
openssl s_client -showcerts -connect <адрес узла KATA CN или Sensor>:<порт подключения агентов EDR>Исходя из полученных результатов вывода команды, примените соответствующие рекомендации по устранению проблем сетевой доступности.
Устранение ошибок сертификата узла KATA Central Node
Во время подключения компонента EDR (KATA) к Central Node могут возникнуть ошибки, связанные с сертификатом узла KATA Central Node:
- KESW: «Некорректный сертификат сервера Kaspersky Anti Targeted Attack Platform».
- KESL: «Ошибка сертификата сервера KATA».
- KESMac: «Ошибка в параметрах подключения к серверу Kaspersky Anti Targeted Attack Platform».
Решение
- Исключите проверку соединений между целевым устройством управления с компонентом EDR (KATA) и узлами KATA Central Node или KATA Sensor, если в вашей инфраструктуре используется система Deep Packet Inspection или технологии расшифровки и анализа трафика (SSL-инспекция) в составе сторонних решений безопасности.
- Выполните шаги варианта «Настройка соединения с сервером Central Node без проверки TLS-сертификата Kaspersky Endpoint Security в Kaspersky Anti Targeted Attack Platform» из инструкции для подгрузки актуального TLS-сертификата сервера KATA Central Node.
Устранение ошибок сертификата агента EDR (KATA)
Во время подключения компонента EDR (KATA) к Central Node могут возникнуть ошибки, связанные с сертификатом агента EDR:
- KESW: «Некорректный сертификат агента на сервере Kaspersky Anti Targeted Attack Platform».
- KESL: «Ошибка сертификата клиента, используемого для защиты подключения к серверу KATA».
- KESМac: «Ошибка в параметрах подключения к серверу Kaspersky Anti Targeted Attack Platform».
Решение
- Если сертификат добавлен по ошибке:
- Отключите проверку TLS-сертификатов агентов EDR (KATA) по инструкции.
- Удалите сертификат из политик по инструкции ниже для:
- Если сертификат добавлен преднамеренно:
- Убедитесь, что вы настроили двустороннюю аутентификацию по инструкции.
- Повторно загрузите актуальный сертификат для аутентификации агентов EDR (KATA).
Что делать, если решение не помогло
- Дополнительно проверьте выполнение требований по настройке интеграции решений в каждой активной политике приложения:
- Используйте актуальные версии приложений для защиты конечных точек. Установите пакет последних обновлений с важными исправлениями для используемой версии приложения по инструкции.
- Если проблема сохраняется, соберите диагностическую информацию для вашего приложения и создайте запрос в техническую поддержку «Лаборатории Касперского» через Kaspersky CompanyAccount:
