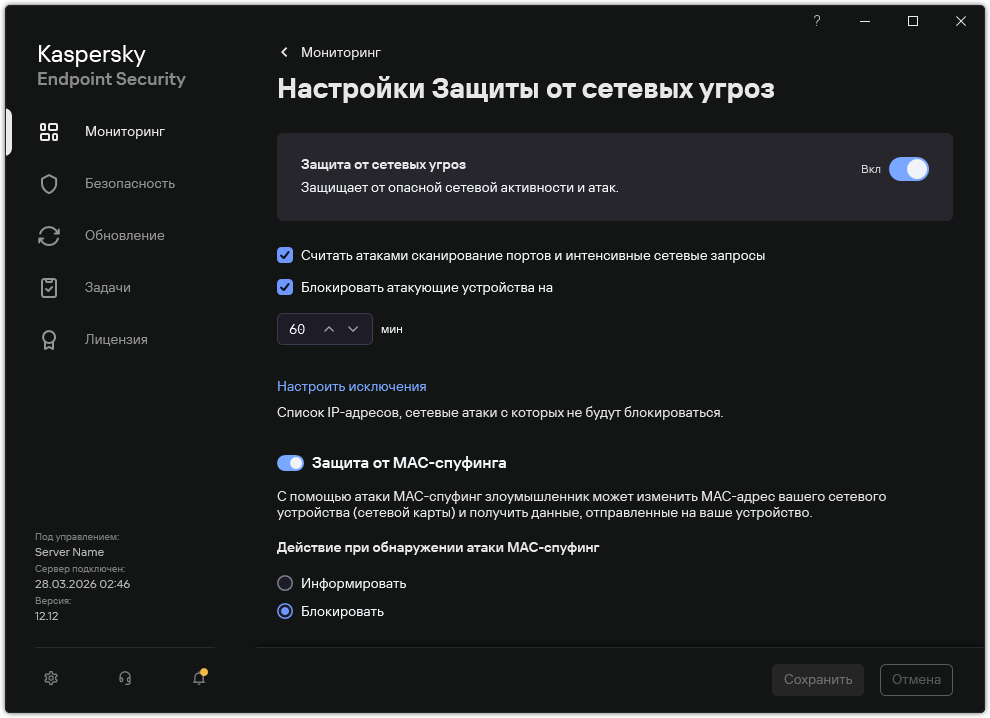
Настройка адресов исключений из блокирования
Kaspersky Endpoint Security может распознать сетевую атаку и заблокировать безопасное сетевое соединение, по которому передается большое количество пакетов (например, от камер наблюдения). Для работы с доверенными устройствами вы можете добавить IP-адреса этих устройств в список исключений. Также вы можете выбрать протокол и порт, по которым передаются данные, чтобы разрешить отдельную сетевую активность.
Выбор протокола и портов для исключений добавлен в Kaspersky Endpoint Security версии 12.2. Убедитесь, что приложение и плагин управления обновлены до версии 12.2 или выше. Если вы используете более раннюю версию приложения или плагина управления, Kaspersky Endpoint Security разрешает активность компьютеров только по IP-адресу.
Изменение списка адресов исключений из блокирования может быть запрещено в свойствах родительской политики. Для изменения списка вам нужно снять запрет на изменение параметров доверенной зоны в Web Console ("замок" открыт).
Группировка параметров доверенной зоны в Консоли администрирования (MMC) и Web Console отличается. Соответственно, отличается управление запретом на изменение параметров доверенной зоны ("замки"). Рекомендуется использовать только Web Console для управления приложением. Если вы настраиваете доверенную зону в разных консолях, плагин управления может сбросить состояние "замка" к значению по умолчанию.
Как настроить адреса исключений из блокирования в Консоли администрирования (MMC)
Как настроить адреса исключений из блокирования в Web Console и Cloud Console
Как настроить адреса исключений из блокирования в интерфейсе приложения
 .