Управление политиками
Политика – это набор параметров работы приложения, определенный для группы администрирования. Для одного приложения можно настроить несколько политик с различными значениями. Для разных групп администрирования параметры работы приложения могут быть различными. В каждой группе администрирования может быть создана собственная политика для приложения.
Каждый параметр, представленный в политике, имеет атрибут  ("замок"). От статуса данного атрибута зависит, будет ли параметр передан на управляемые устройства, входящие в группу администрирования:
- Если "замок" открыт (
 ), значение данного параметра не будет передаваться на управляемые устройства. Параметр будет доступен для изменения в локальном интерфейсе приложения. Такие параметры называются разблокированными.
- Если "замок" закрыт (), значение данного параметра будет передано и применено на управляемых устройствах. Такие параметры называются заблокированными. Заблокированные параметры недоступны для изменения в локальном интерфейсе приложения.
Параметры политики передаются на клиентские компьютеры с помощью Агента администрирования при синхронизации. По умолчанию Сервер администрирования выполняет синхронизацию сразу после изменения параметров политики. Синхронизация выполняется через UDP-порт 15000 на клиентском компьютере. Сервер администрирования по умолчанию выполняет синхронизацию каждые 15 минут. Если синхронизация после изменения параметров политики не удалась, следующая попытка синхронизации будет выполнена по настроенному расписанию.
Наследование параметров
Политики, как и группы администрирования, имеют иерархию. Дочерняя политика – политика вложенного уровня иерархии, т.е. политика для вложенных групп администрирования и подчиненных Серверов администрирования.
По умолчанию дочерняя политика наследует параметры родительской политики. Если параметр в родительской политике имеет атрибут ("замок" закрыт), то в дочерних политиках и локальных параметрах приложения значение данного параметра будет переназначено в соответствии с родительской политикой, и параметр будет заблокирован. При необходимости вы можете выключить наследование параметров из родительской политики. Политики для автономных пользователей не действуют по иерархии групп администрирования на другие политики.
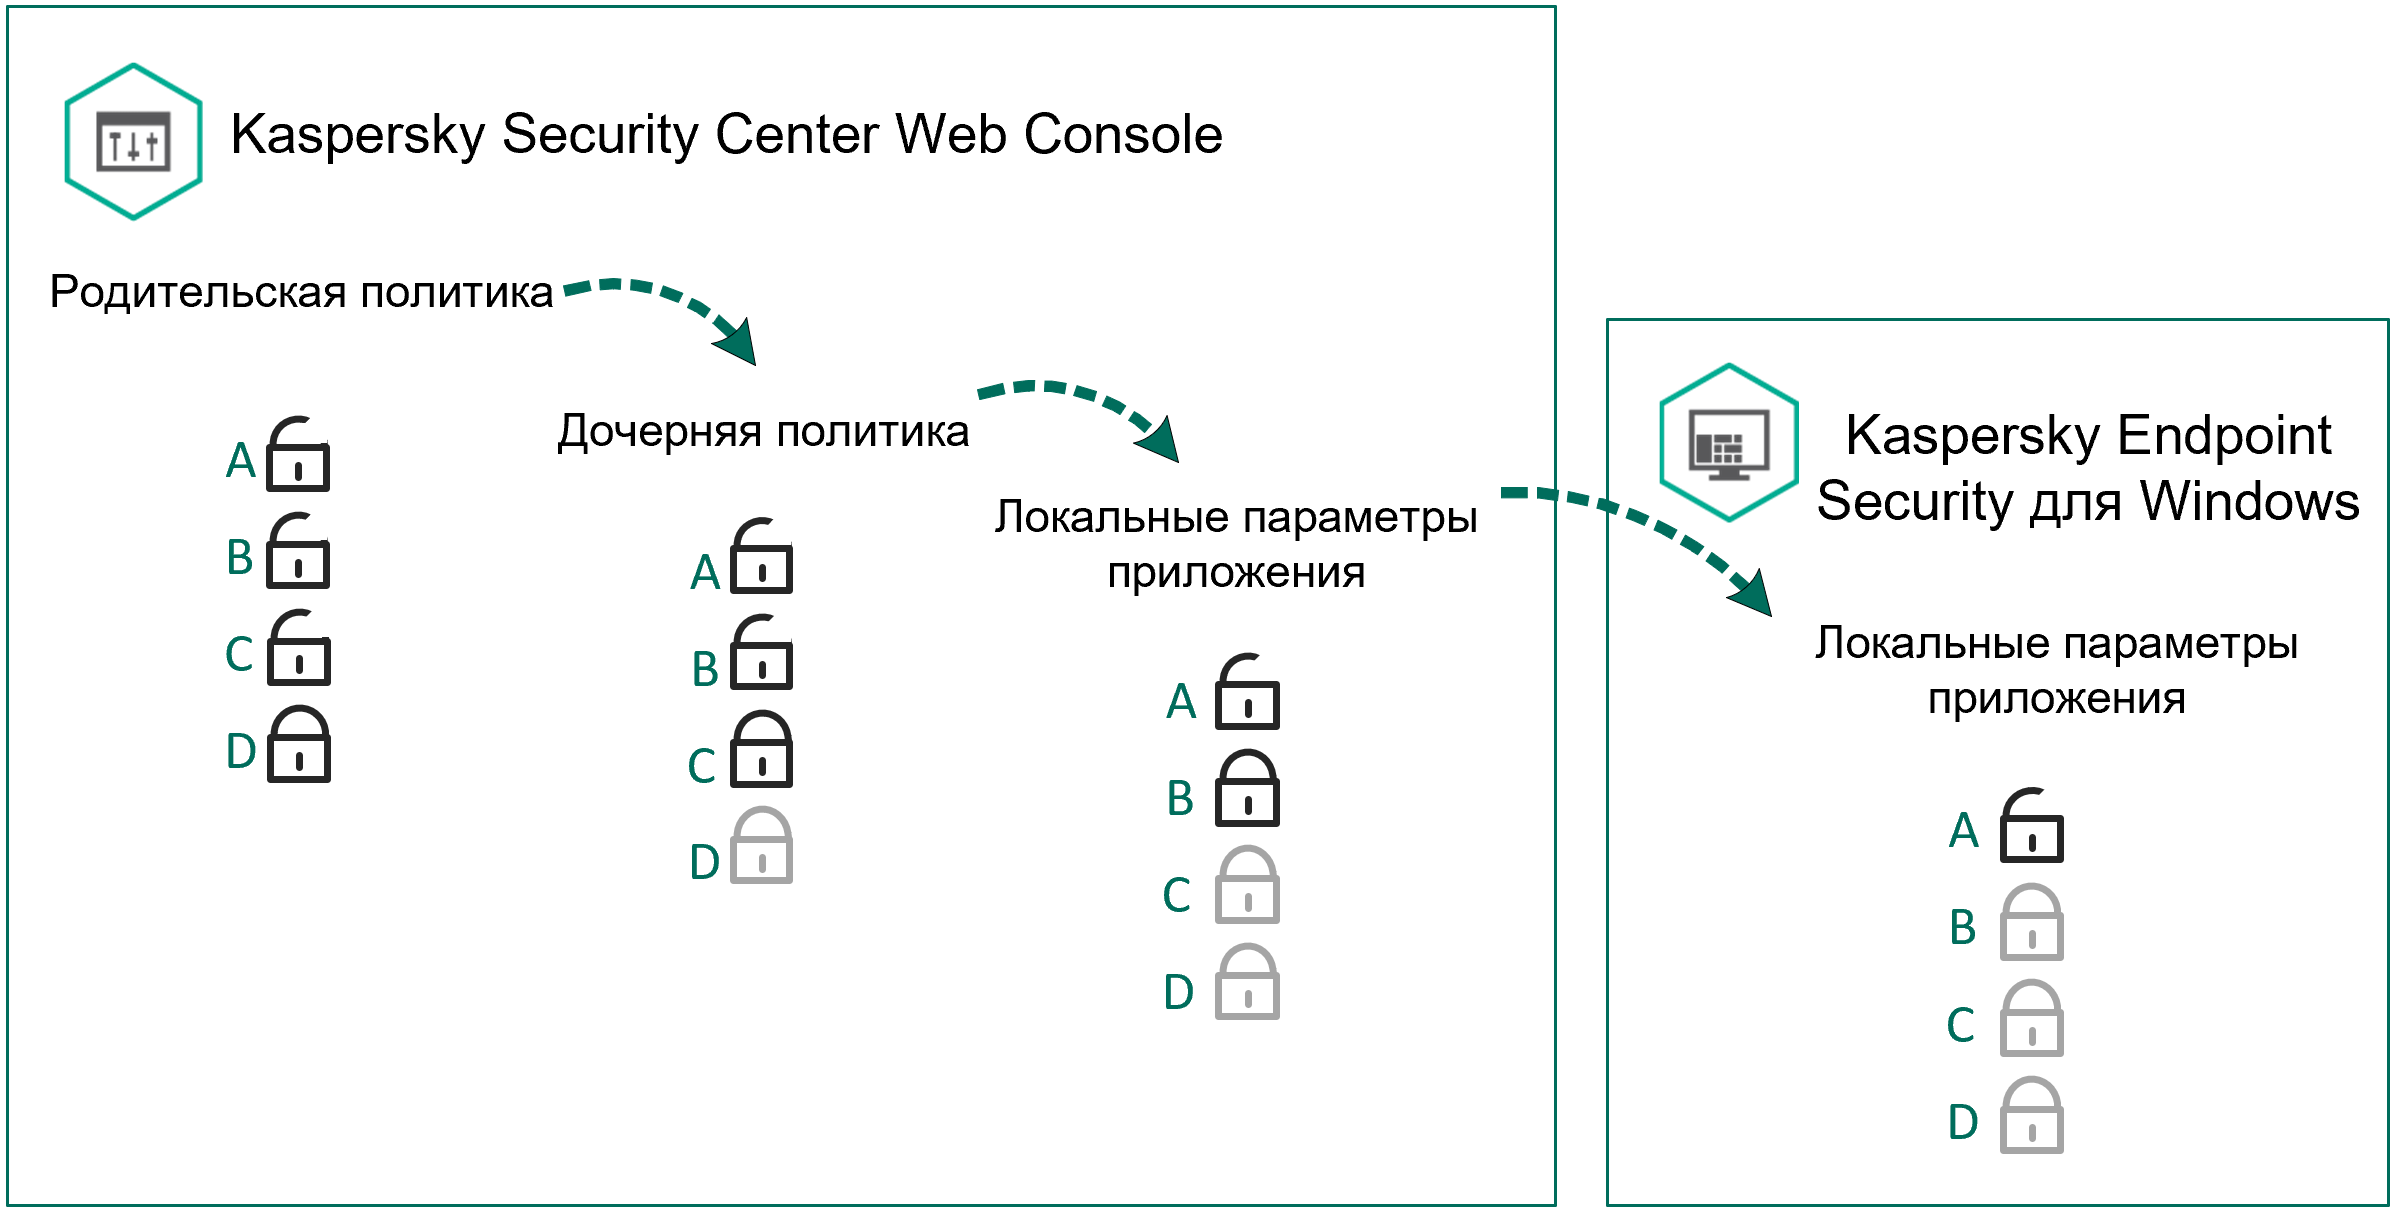
Наследование параметров
Права на доступ к параметрам политики (чтение, изменение, выполнение) задаются для каждого пользователя, имеющего доступ к Серверу администрирования Kaspersky Security Center, и отдельно для каждой функциональной области Kaspersky Endpoint Security. Для настройки прав доступа к параметрам политики перейдите в раздел Безопасность окна свойств Сервера администрирования Kaspersky Security Center (по умолчанию этот раздел скрыт в интерфейсе консоли).
Ревизии политики
Kaspersky Security Center отслеживает изменения политики и создает ревизии. Ревизия – набор измененных параметров, сохраненные пользователем. С помощью ревизий вы можете сравнивать и откатывать изменения параметров политики. Кроме набора измененных параметров ревизия включает в себя данные о пользователе, который изменил параметры политики, а также время, IP-адрес компьютера, комментарий пользователя и другие данные.
Для просмотра журнала ревизий вам нужно открыть свойства политики и перейти в раздел История ревизий. Подробнее о работе с ревизиями см. в справке Kaspersky Security Center.
