Как настроить syslog-ng на Unix-системах
Показать приложения и версии, для которых применима статья
- Kaspersky Unified Monitoring and Analysis Platform 4.6;
- Kaspersky Unified Monitoring and Analysis Platform 4.2;
- Kaspersky Unified Monitoring and Analysis Platform 4.0;
- Kaspersky Unified Monitoring and Analysis Platform 3.4;
- Kaspersky Unified Monitoring and Analysis Platform 3.2.
 Рекомендации могут быть применимы к версиям, снятым с поддержки:
- Kaspersky Unified Monitoring and Analysis Platform 3.0.3;
- Kaspersky Unified Monitoring and Analysis Platform 3.0.2;
- Kaspersky Unified Monitoring and Analysis Platform 2.1.
Служба syslog-ng предназначена для работы с журналами.
Перед началом настройки службы syslog-ng убедитесь, что она установлена на сервере, с помощью команды:
Если служба syslog-ng отсутствует на сервере, установите пакет syslog-ng. Для этого выполните команды:
sudo systemctl start syslog-ng
sudo systemctl enable syslog-ng
После запуска службы syslog-ng вы можете настроить источник журналов.
Как настроить источник журналов
Чтобы настроить источник журналов, создайте и отредактируйте конфигурационный файл с параметрами работы службы syslog-ng:
- Создайте конфигурационный файл /etc/syslog-ng/1-unixLogging.conf с помощью команды:
nano /etc/syslog-ng/1-unixLogging.conf
- Добавьте в конфигурационный файл строки ниже, чтобы отправить события на UDP-порт 5140:
filter unix_filter {
not facility(cron, lpr, mail, news, uucp);
};
destination to_kuma_udp {
udp("˂IP_KUMA_Collector˃" port(5140));
};
log {
source(s_src);
filter(unix_filter);
destination(to_kuma_udp);
}; - Добавьте в конфигурационный файл строки ниже, чтобы отправить события на TCP-порт 5140:
filter unix_filter {
not facility(cron, lpr, mail, news, uucp);
};
destination to_kuma_tcp {
tcp("˂IP_KUMA_Collector˃" port(5140) log-fifo-size(1000));
};
log {
source(s_src);
filter(unix_filter);
destination(to_kuma_tcp);
flags(flow-control);
}; - Добавьте в конфигурационный файл /etc/syslog-ng/syslog-ng.conf строку:
@include "1-unixLogging.conf"
- Сохраните внесенные изменения и закройте конфигурационный файл.
- Перезапустите службу syslog-ng с помощью команды:
sudo systemctl restart syslog-ng
Как проверить отправку сообщения
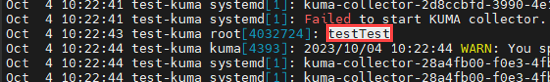
Чтобы убедиться в возможности отправки и получения сообщений, отправьте тестовое сообщение с помощью команды:
Если проверка прошла успешно, текст сообщения появится в системном журнале (например, в журнале /var/log/messages).
Как создать шаблон сообщения
- Добавьте в конфигурационный файл /etc/syslog-ng/syslog-ng.conf строки:
template LogglyFormat { template("<>1 [TOKEN@41058 tag=\"TAG\" ] $MSG\n");
template_escape(no);
};
destination d_loggly {
tcp("logs-01.loggly.com" port(514) template(LogglyFormat));
}; - Сохраните внесенные изменения и закройте конфигурационный файл.
- Перезапустите службу syslog-ng с помощью команды:
sudo systemctl restart syslog-ng
Возможные типы журналов
Источник журналов s_src из конфигурационного файла /etc/syslog-ng/syslog-ng.conf может содержать разные типы журналов. Чаще всего встречаются следующие типы журналов:
system(); # системный журнал
internal(); # внутренние сообщения журнала syslog-ng
};
