Распределенное решение и режим multitenancy
Вы можете настраивать параметры каждого компонента Central Node отдельно или управлять несколькими компонентами централизованно в режиме распределенного решения.
Распределенное решение представляет собой двухуровневую иерархию серверов с установленными компонентами Central Node. В этой структуре выделяется главный сервер управления – Primary Central Node (PCN) и подчиненные серверы – Secondary Central Node (SCN). Для взаимодействия серверов требуется подключить SCN к PCN.
PCN и SCN осуществляют проверку файлов и объектов с помощью тех же технологий, что и компонент Central Node, управляемый отдельно.
В распределенном решении вы можете централизованно управлять следующими функциональными областями программы:
- Пользователи.
- Обнаружения.
- Поиск угроз.
- Задачи.
- Политики.
- Пользовательские правила.
- Хранилище.
- Endpoint Agents, в том числе сетевая изоляция хостов.
- Отчеты.
Если вы поддерживаете несколько организаций, вы можете работать с программой в режиме multitenancy. Вы можете установить Kaspersky Anti Targeted Attack Platform на один или несколько серверов Central Node для каждой организации. У каждой организации есть свой сервер PCN и подключенные к нему серверы SCN. Каждая организация может работать с программой независимо от других организаций. Организация-провайдер может работать с данными нескольких организаций.
Количество одновременных сеансов работы с программой под одной учетной записью ограничено одним IP-адресом. При попытке входа в программу под этим же именем пользователя с другого IP-адреса первый сеанс работы с программой завершается.
Если вы используете режим распределенного решения и multitenancy, ограничение действует для каждого сервера PCN и SCN независимо друг от друга.
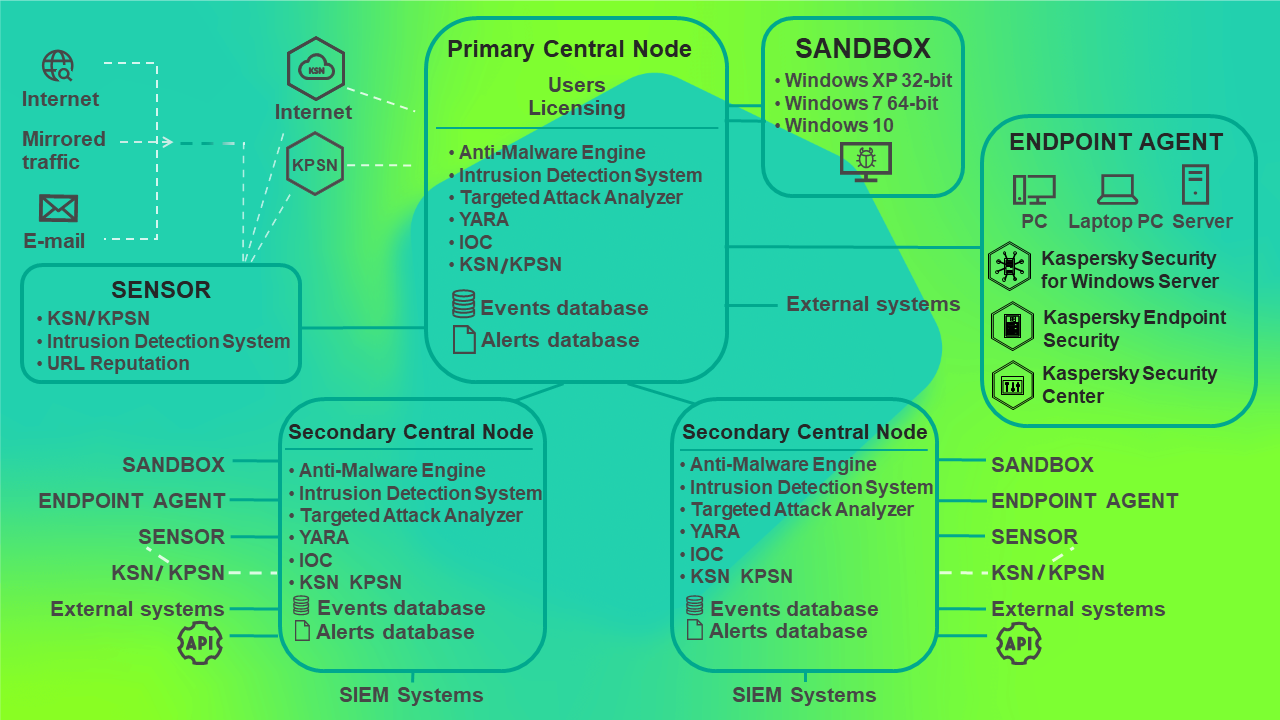
Принцип работы программы в режиме распределенного решения
Вы можете использовать распределенное решение и режим multitenancy в следующих случаях:
- для защиты более 10 000 хостов организации;
- для централизованного управления программой в разных подразделениях организации;
- для централизованного управления программой на серверах нескольких организаций.
При переключении программы в режим распределенного решения и multitenancy на серверах с ролью SCN все ранее добавленные лицензионные ключи удаляются. Каждый подключенный SCN получает ключ от PCN. Если для PCN используется полная функциональность программы (ключ KATA и KEDR), а для SCN неполная (только ключ KATA или только ключ KEDR), в связи с увеличением объема данных возможно превышение допустимого уровня нагрузки на сервер SCN. Если для PCN используется неполная функциональность программы (только ключ KATA или только ключ KEDR), а для SCN полная (ключ KATA и KEDR), часть функционала программы будет недоступна.
Управление лицензионными ключами будет доступно только на PCN.
Вы можете развернуть программу в режиме распределенного решения и multitenancy по следующим сценариям:
- Установить компонент Central Node на новых серверах и назначить этим серверам роли PCN и SCN.
- Назначить роли PCN и SCN серверам с ранее установленным компонентом Central Node.
В этом случае вам требуется обновить компонент Central Node до версии 3.7.2.
Перед переключением серверов с установленными компонентами Central Node в режим распределенного решения рекомендуется ознакомиться с изменениями, которые произойдут в системе после смены режима работы. Назначение серверу роли PCN является необратимым.
