Типовые схемы развертывания
Типовые схемы развертывания
04 сентября 2026
ID 273082
Для Kaspersky Container Security предусмотрены следующие схемы развертывания:
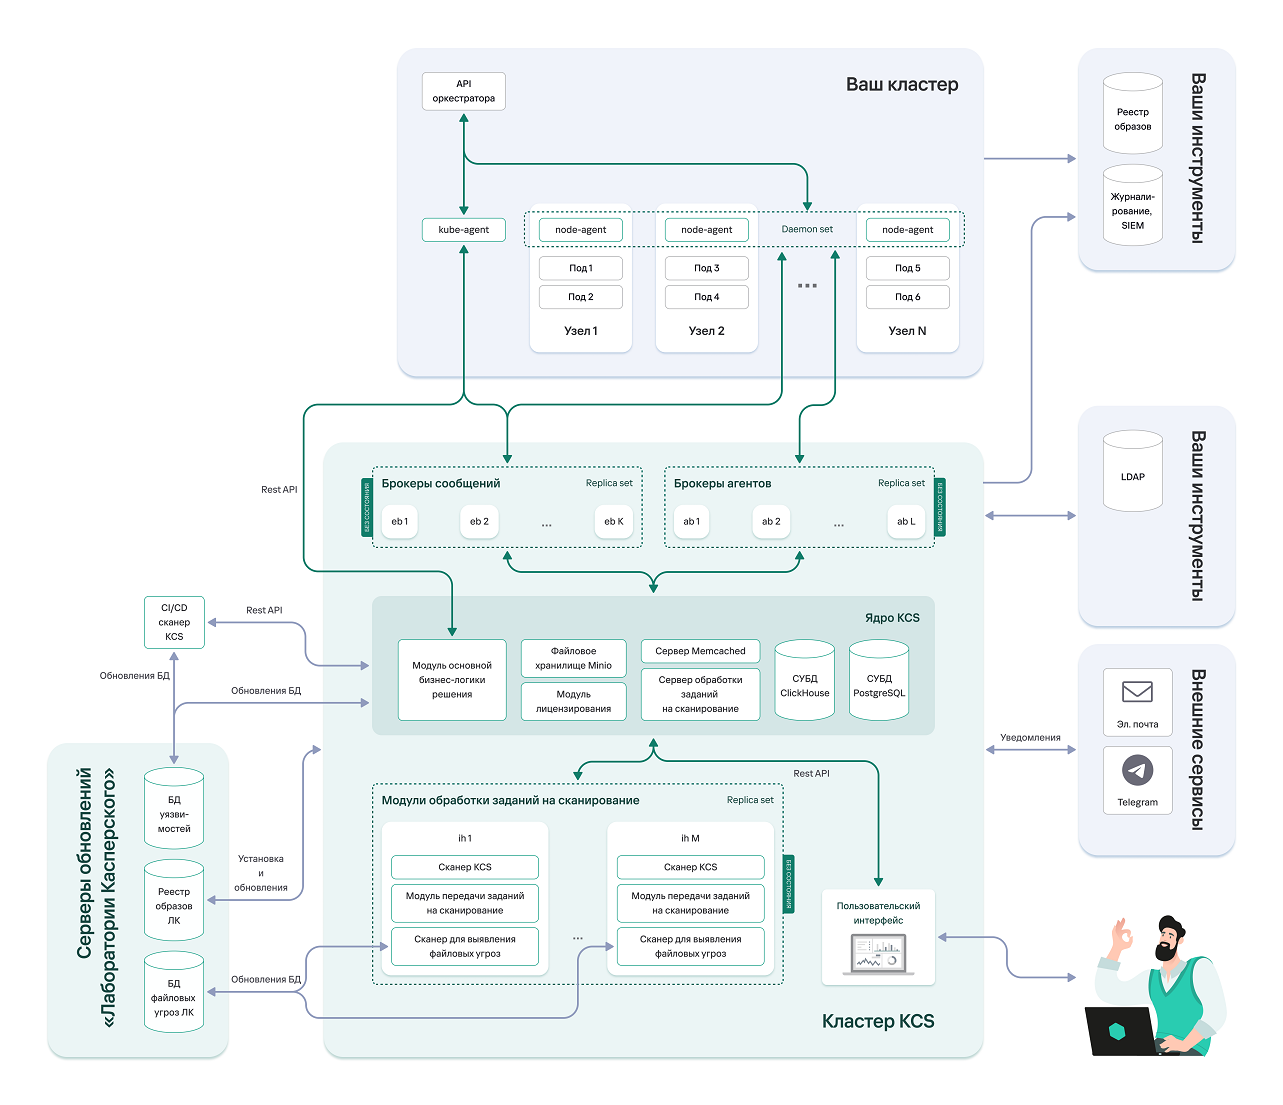
- Развертывание в открытом контуре корпоративной сети (разрешен доступ в интернет из кластера Kubernetes):
- Образы, из которых разворачиваются компоненты Kaspersky Container Security, расположены в публичном репозитории.
- После установки компоненты решения обращаются к базам уязвимостей, расположенным в интернете.
- Обновление баз выполняется с помощью сервера обновлений "Лаборатории Касперского", доступного через интернет.
Открытым контуром корпоративной сети может считаться закрытый контур корпоративной сети с доступом к серверам, включенным в список разрешенных серверов.
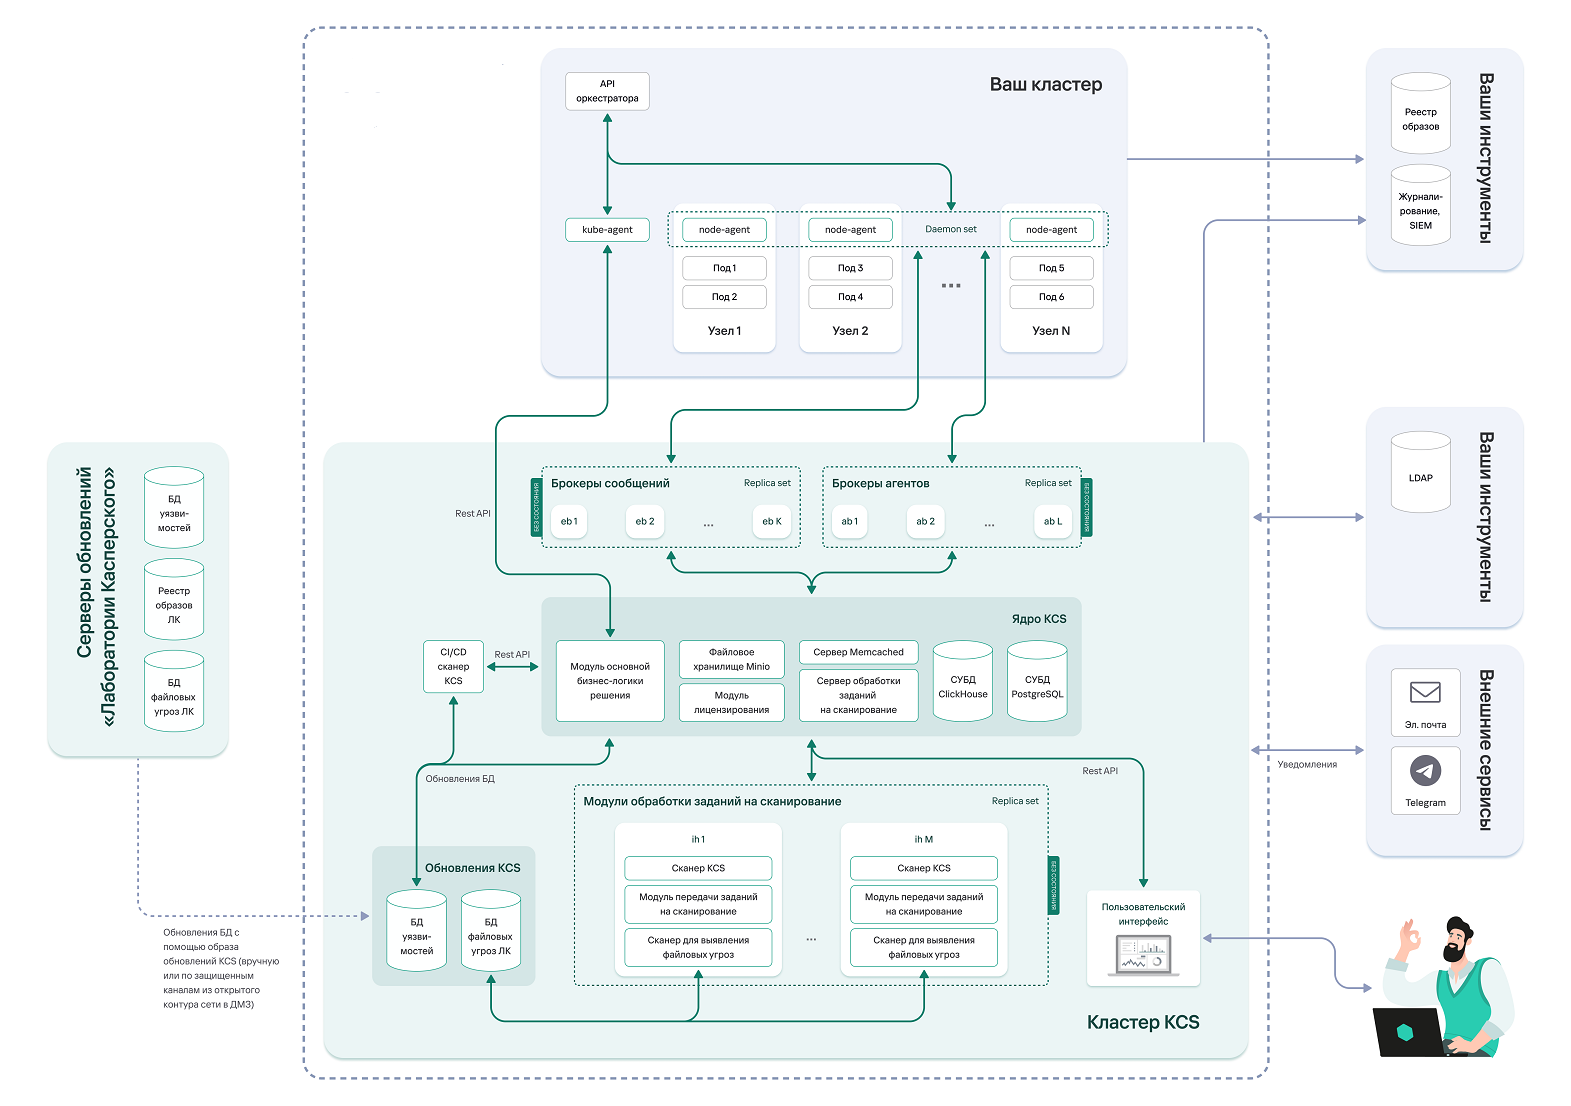
- Развертывание в закрытом контуре корпоративной сети (запрещен доступ в интернет из кластера Kubernetes):
- Для размещения образов, из которых разворачиваются компоненты решения, используется внутренний репозиторий.
- Дополнительно устанавливается компонент kcs-updates, который представляет собой специальный образ, содержащий необходимые для работы решения базы уязвимостей и стандарты безопасности.
- После установки компоненты решения обращаются к базам уязвимостей и стандартам безопасности, расположенным в специальном образе kcs-updates внутри корпоративной сети.
- Сервер обновлений, обеспечивающий обновление баз данных угроз, разворачивается в качестве отдельного компонента внутри корпоративной сети.
В закрытом контуре корпоративной сети также возможен сценарий развертывания с использованием прокси-сервера.
Мы не рекомендуем развертывать решение с конфигурацией кластерной инфраструктуры, при которой сетевое взаимодействие между хост-серверами (узлами) осуществляется в открытой сети Интернет. При использовании указанной конфигурации сетевое взаимодействие в кластере может подвергаться критическим рискам нарушения сетевой безопасности.
Вам помогла эта статья?
Что нам нужно улучшить?
Спасибо за ваш отзыв, вы помогаете нам становиться лучше!
Спасибо за ваш отзыв, вы помогаете нам становиться лучше!
