
16 октября 2026
ID 264159
Как выбрать действие при обнаружении вредоносного шифрования
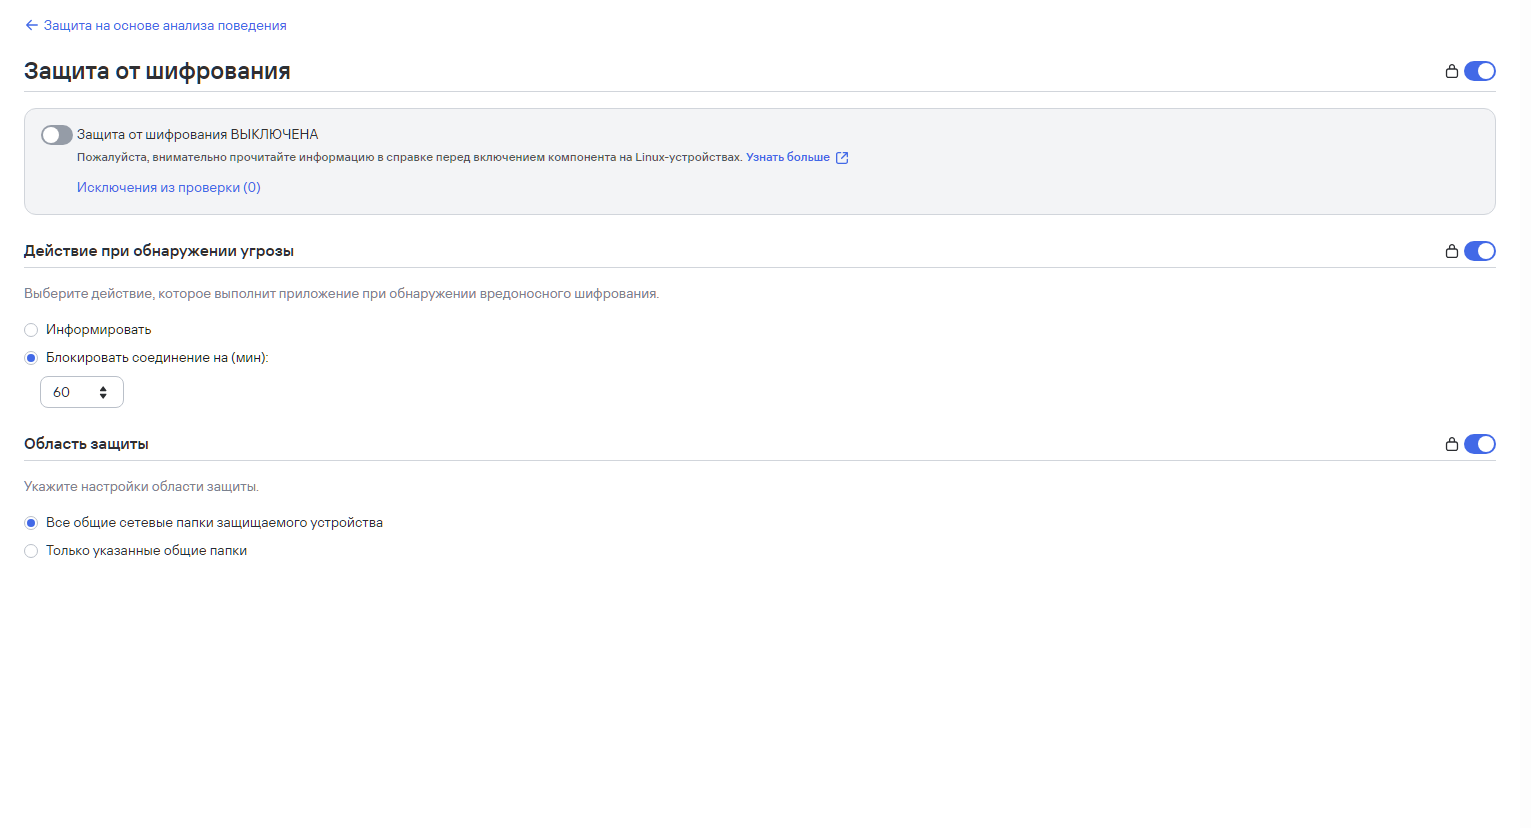
При обнаружении вредоносного шифрования приложение может блокировать сетевой трафик от удаленного атакующего устройства или только информировать об обнаружении вредоносного шифрования.
При блокировании сетевого трафика Kaspersky Endpoint Security создает динамическое правило для сетевого экрана. Сетевой экран временно блокирует сетевой трафик для атакующего устройства. Также приложение добавляет атакующее устройство в список заблокированных. Заблокированным устройствам запрещен доступ к общим сетевым директориям.
Для информирования администратора об обнаружении вредоносного шифрования приложение формирует событие Обнаружено шифрование.
По умолчанию приложение блокирует сетевой трафик атакующего устройства на 60 минут. По истечении времени блокировки приложение удаляет это устройство из списка заблокированных устройств, доступ устройства к сетевым файловым ресурсам автоматически восстанавливается.
Вы можете посмотреть список заблокированных устройств и вручную разблокировать эти устройства локально на компьютере пользователя. В Kaspersky Security Center нет инструментов мониторинга и управления заблокированными устройствами, кроме событий Обнаружено шифрование.
Как настроить действия при обнаружении вредоносного шифрования в Web Console
 , сохраните внесенные изменения.
Как настроить действия при обнаружении вредоносного шифрования в командной строке

