Простые схемы развертывания
Простые схемы развертывания предполагают развертывание компонентов Kaspersky Private Security Network в одном экземпляре.
Kaspersky Private Security Network может быть развернут в следующих конфигурациях:
- стандартная;
- с использованием прокси-сервера;
- с однонаправленным шлюзом.
Выбор конфигурации Kaspersky Private Security Network определяется требованиями корпоративной безопасности вашей организации.
Стандартная конфигурация Kaspersky Private Security Network
Стандартная конфигурация Kaspersky Private Security Network используется, если все серверы, на которых установлены компоненты Kaspersky Private Security Network, имеют доступ к серверам "Лаборатории Касперского".
Для развертывания серверной части Kaspersky Private Security Network в стандартной конфигурации требуется:
- Кластер, на который необходимо установить все компоненты сервера Kaspersky Private Security Network, кроме компонентов Gateway External и Gateway Internal.
Компоненты Gateway External и Gateway Internal используются только в конфигурации с однонаправленным шлюзом.
- Сервер с установленным Kaspersky Security Center, в котором будет установлен веб-плагин Kaspersky Private Security Network. Подробнее см. Аппаратные и программные требования.
Схема развертывания Kaspersky Private Security Network в стандартной конфигурации представлена на рис. ниже.
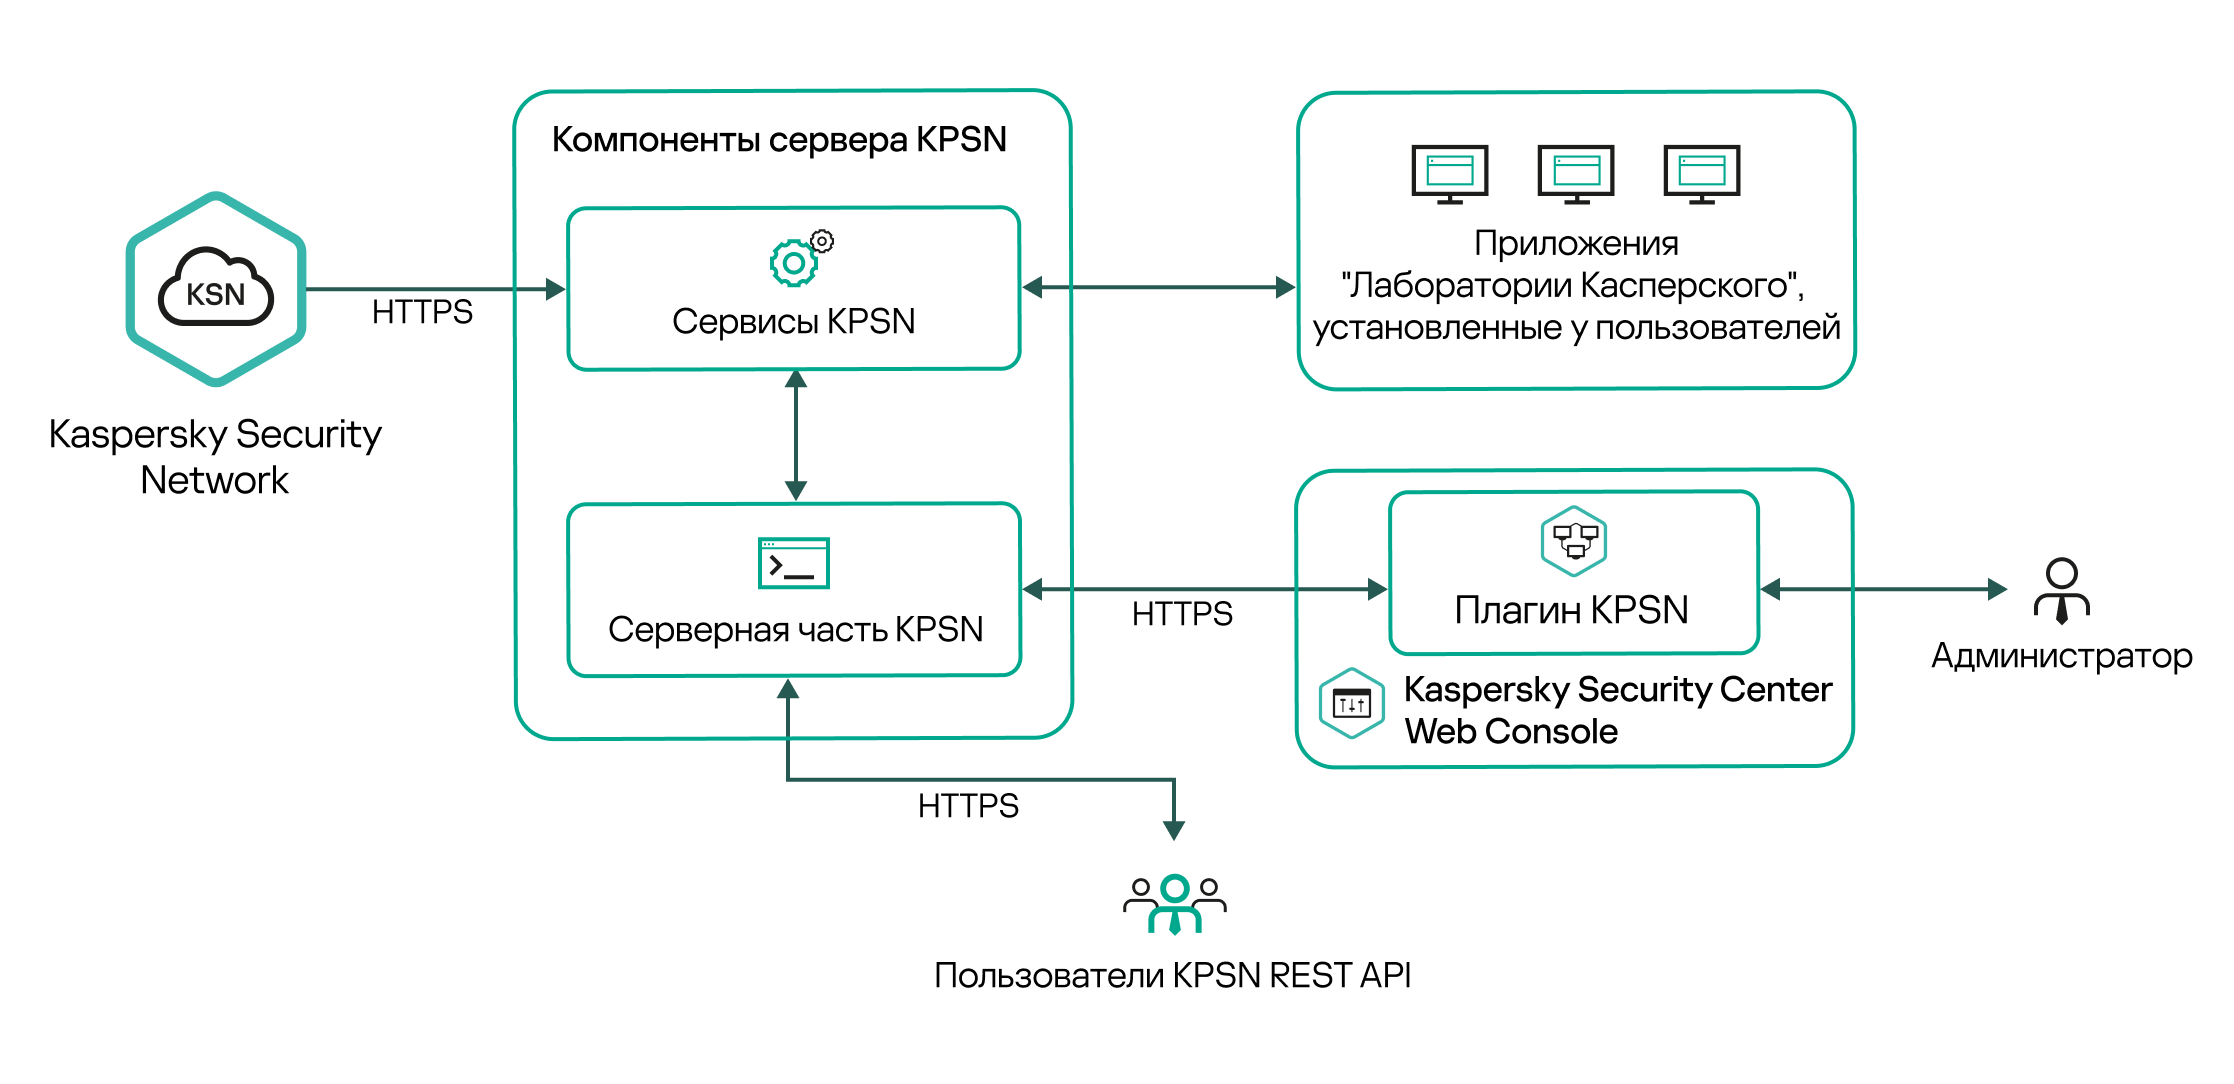
Схема развертывания Kaspersky Private Security Network в стандартной конфигурации
Kaspersky Private Security Network с использованием прокси-сервера
Конфигурация Kaspersky Private Security Network с использованием прокси-сервера используется, если в локальной сети организации доступ к серверам "Лаборатории Касперского" разрешен только с использованием прокси-сервера, предоставляемого вашей организацией. В этом случае локальная сеть организации разделяется на открытый и категорированный сегменты сети, на одном из которых находится прокси-сервер, а на другом – Kaspersky Private Security Network.
Для развертывания серверной части Kaspersky Private Security Network с использованием прокси-сервера требуется:
- Кластер, расположенный в категорированном сегменте сети. На серверы кластера необходимо установить все компоненты серверной части Kaspersky Private Security Network, кроме компонентов Gateway External и Gateway Internal.
Компоненты Gateway External и Gateway Internal используются только в конфигурации с однонаправленным шлюзом.
- Сервер, расположенный в открытом сегменте сети, на котором развернут прокси-сервер вашей организации.
- Сервер, расположенный в категорированном сегменте сети. На этом сервере необходимо развернуть все компоненты Kaspersky Private Security Network, кроме компонентов Gateway External и Gateway Internal.
- Сервер с установленным Kaspersky Security Center, в котором будет установлен веб-плагин Kaspersky Private Security Network. Подробнее см. Аппаратные и программные требования.
Для обеспечения взаимодействия Kaspersky Private Security Network с серверами "Лаборатории Касперского" через прокси-сервер вашей организации необходимо настроить параметры прокси-сервера через веб-плагин Kaspersky Private Security Network.
Схема развертывания Kaspersky Private Security Network с использованием прокси-сервера представлена на рис. ниже.
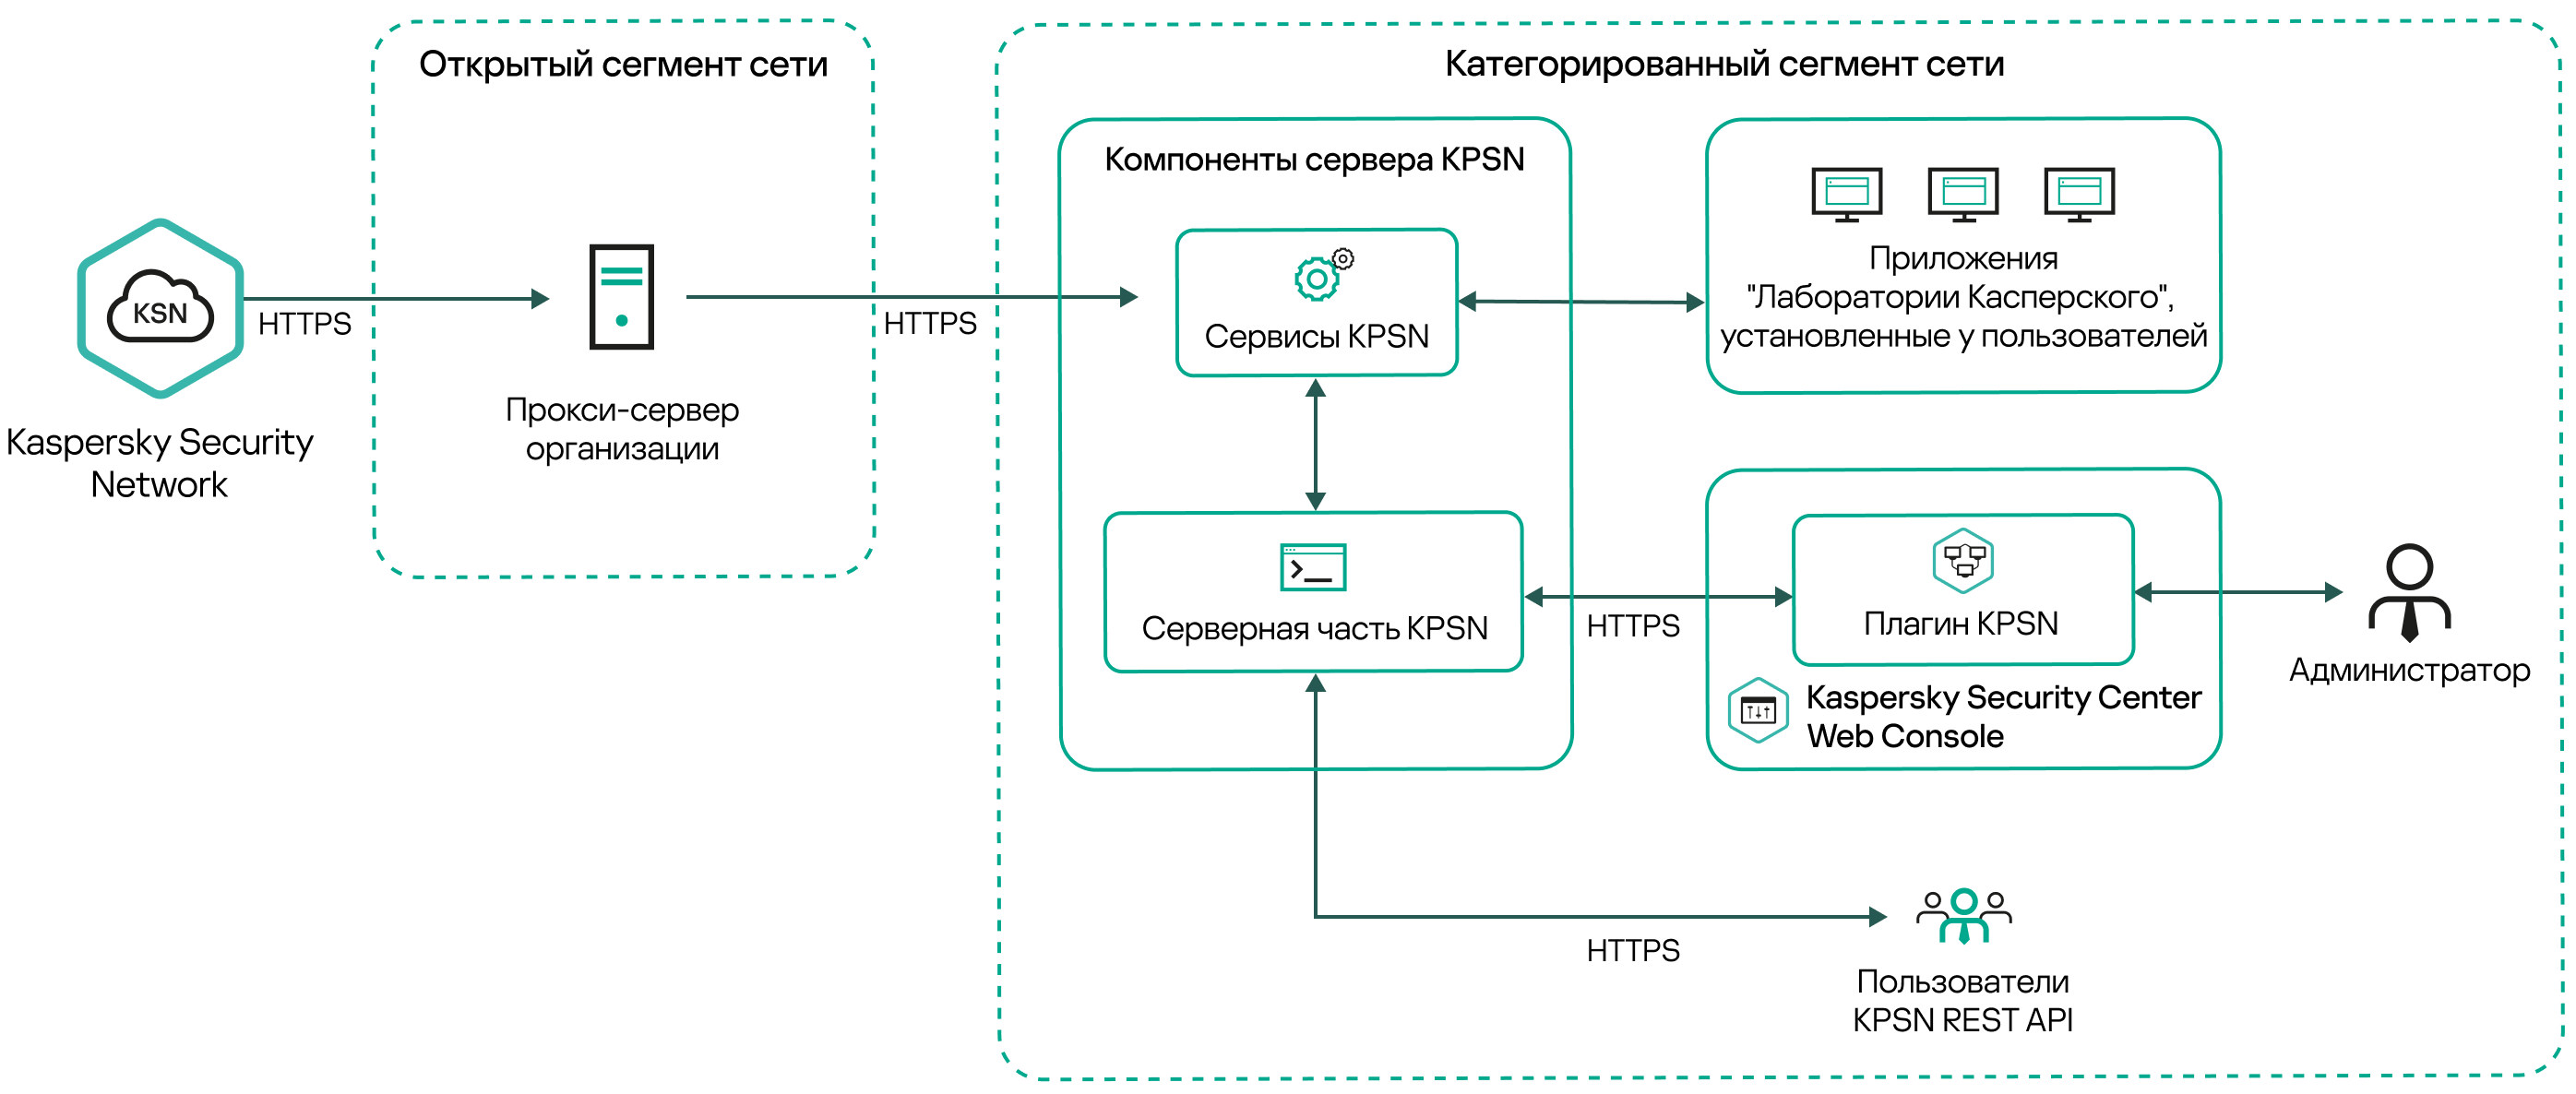
Схема развертывания Kaspersky Private Security Network с использованием прокси-сервера
Kaspersky Private Security Network с однонаправленным шлюзом
Конфигурация Kaspersky Private Security Network с однонаправленным шлюзом используется, если в локальной сети организации запрещен доступ к серверам "Лаборатории Касперского". В этом случае локальная сеть организации разделяется на открытый и категорированный сегменты, взаимодействие между которыми осуществляется с помощью однонаправленного шлюза. В обоих сегментах сети необходимо установить Kaspersky Private Security Network и Kaspersky Security Center Web Console, но для Kaspersky Private Security Network в разных сегментах требуются разные компоненты.
Для развертывания Kaspersky Private Security Network с однонаправленным шлюзом требуются минимум два кластера:
- Кластер 1, расположенный в открытом сегменте сети.
В кластере 1 необходимо развернуть серверную часть Kaspersky Private Security Network и компонент Gateway External. Компонент Gateway External может получать обновления репутационных баз с серверов "Лаборатории Касперского" по зашифрованному каналу связи.
- Кластер 2, расположенный в категорированном сегменте сети.
В кластере 2 необходимо развернуть серверную часть Kaspersky Private Security Network, компонент Gateway Internal и другие необходимые серверные компоненты Kaspersky Private Security Network. Компонент Gateway Internal может получать обновления репутационных баз от компонента Gateway External по однонаправленному шлюзу и передавать их в другие компоненты Kaspersky Private Security Network.
- Два сервера, на каждом из которых установлено приложение Kaspersky Security Center, в котором будет установлен веб-плагин Kaspersky Private Security Network. Подробнее см. Аппаратные и программные требования. Один сервер должен располагаться в открытом сегменте сети, другой сервер должен располагаться в категорированном сегменте сети.
Схема развертывания Kaspersky Private Security Network с однонаправленным шлюзом представлена на рис. ниже.
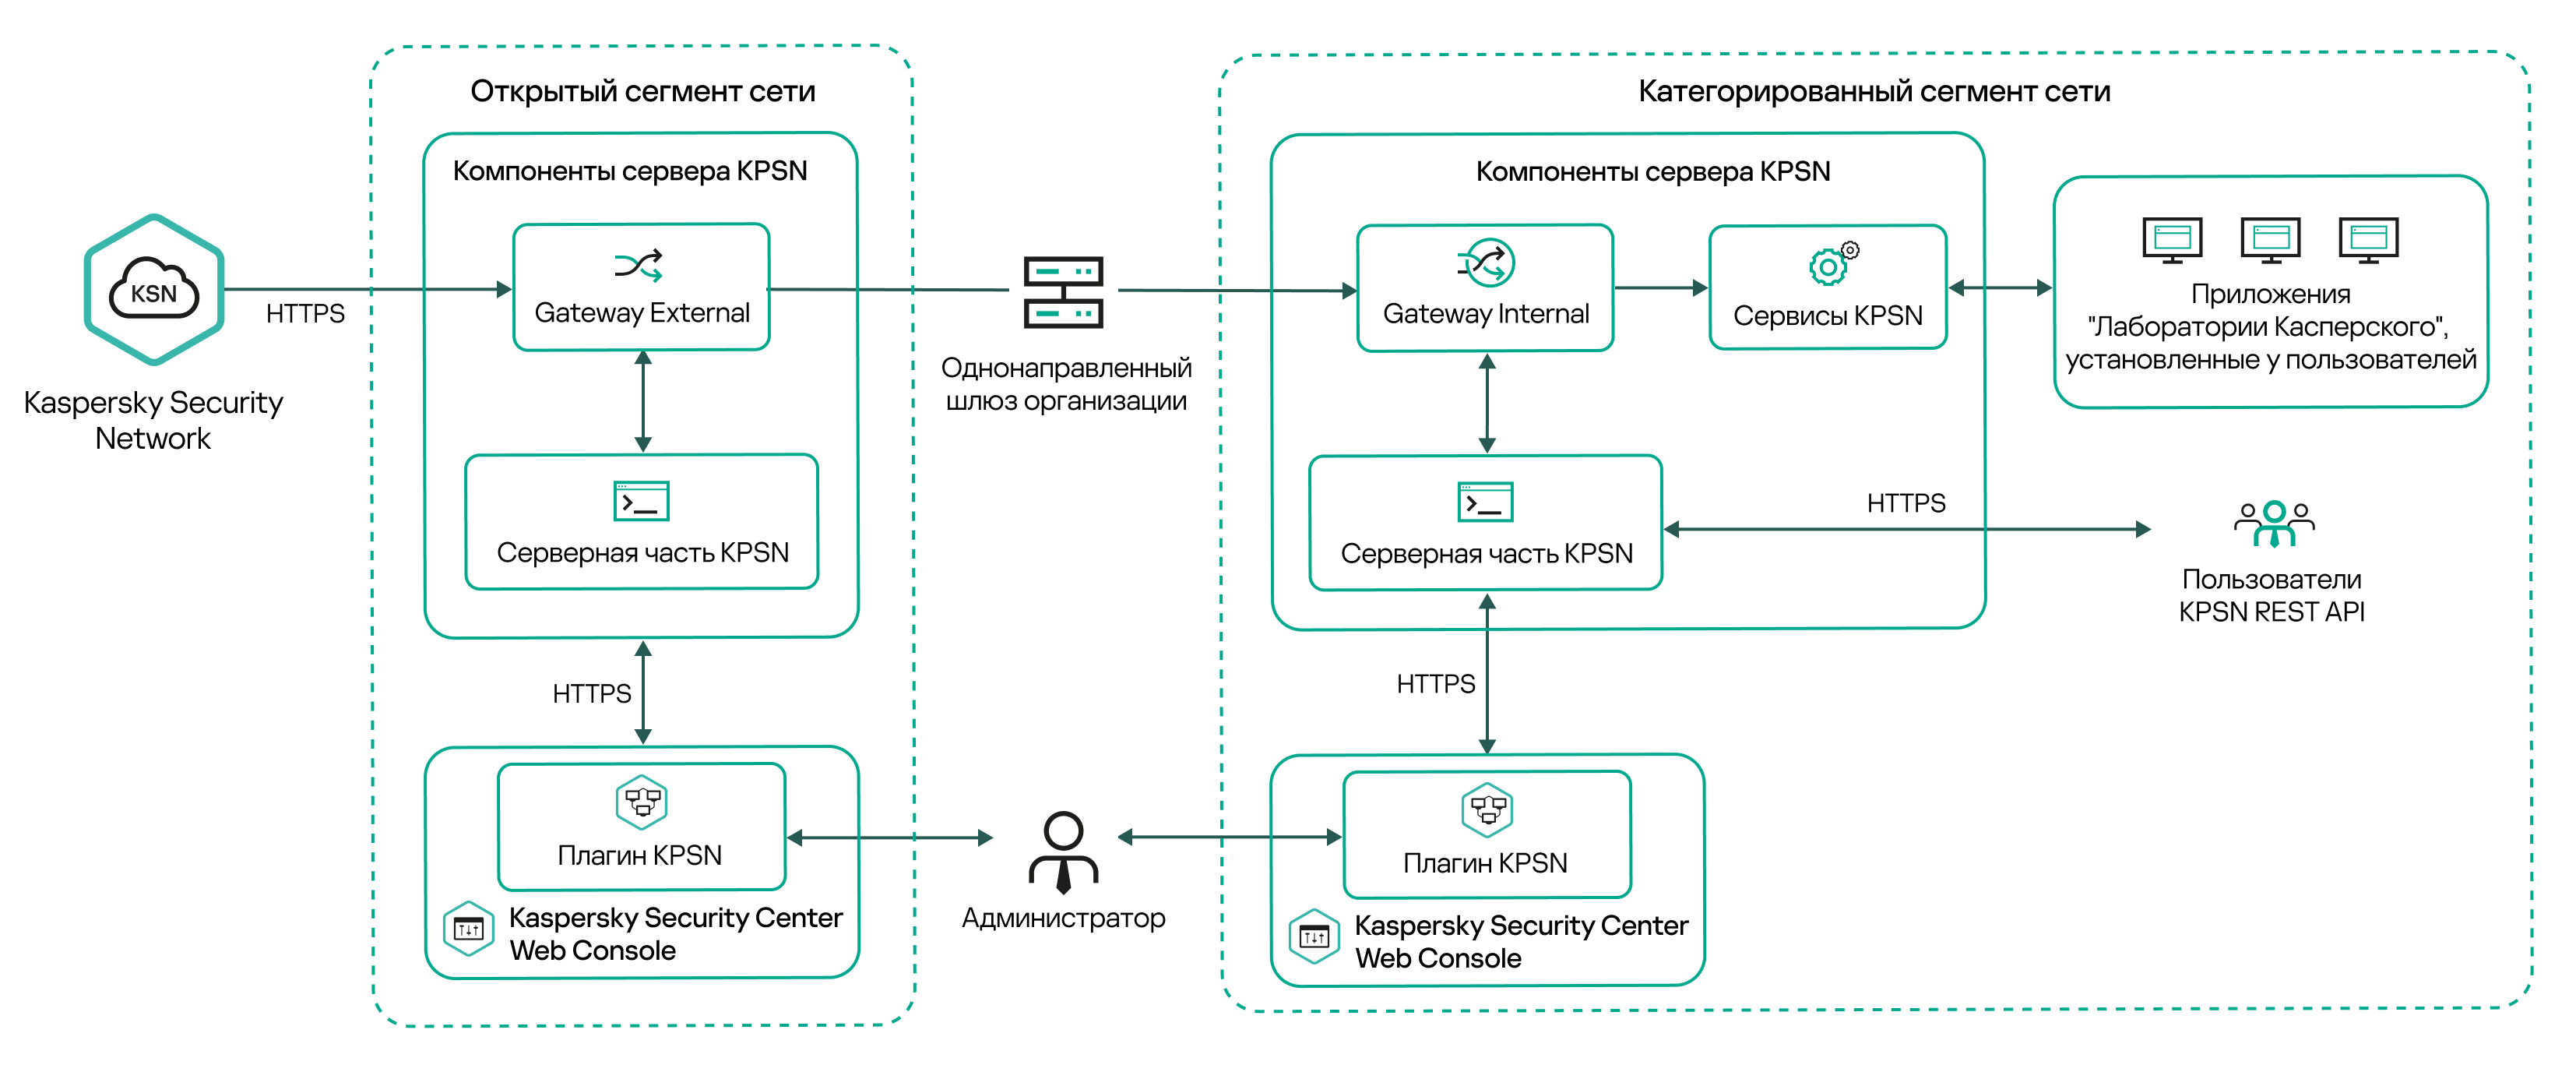
Схема развертывания Kaspersky Private Security Network с однонаправленным шлюзом
