Установка и удаление LogAnalyzer
Внимание! Установка приложения в отказоустойчивой конфигурации, включая установку в кластере Kubernetes или кластере Raft, нарушает сертифицированную конфигурацию приложения.
Для выполнения установки вам понадобится дистрибутив:
- kuma-ansible-installer-<номер сборки>.tar.gz содержит все необходимые файлы для установки KUMA без использования Kubernetes. Доступна распределенная установка с Ядром LogAnalyzer в кластере на основе алгоритма Raft (далее — "в кластере Raft").
- kuma-ansible-installer-<номер сборки>-environment.tar.gz содержит компоненты для установки библиотеки для подключения к СУБД Oracle, Chromium, а также компоненты автоматизации настройки и развертывания LogAnalyzer.
- kuma-ansible-installer-k8s-<номер сборки>.tar.gz (не входит в комплект поставки сертифицированной версии продукта) содержит все необходимые файлы для установки KUMA в отказоустойчивой конфигурации на базе Kubernetes.
Для установки вам понадобится файл установщика install.sh и файл инвентаря с описанием инфраструктуры. Файл инвентаря вы сможете создать на основе шаблона. Каждый дистрибутив содержит файл установщика install.sh и следующие шаблоны файла инвентаря:
- single.inventory.yml.template
- distributed.inventory.yml.template
- expand.inventory.yml.template
- k0s.inventory.yml.template
LogAnalyzer размещает свои файлы в папке /opt, поэтому мы рекомендуем сделать /opt отдельным разделом и выделить под него все дисковое пространство, за исключением 16 ГБ для операционной системы.
Установка LogAnalyzer выполняется одинаково на всех хостах при помощи установщика и подготовленного вами файла инвентаря, в котором описана конфигурация. Мы рекомендуем заранее продумать схему установки.
Доступны следующие варианты установки:
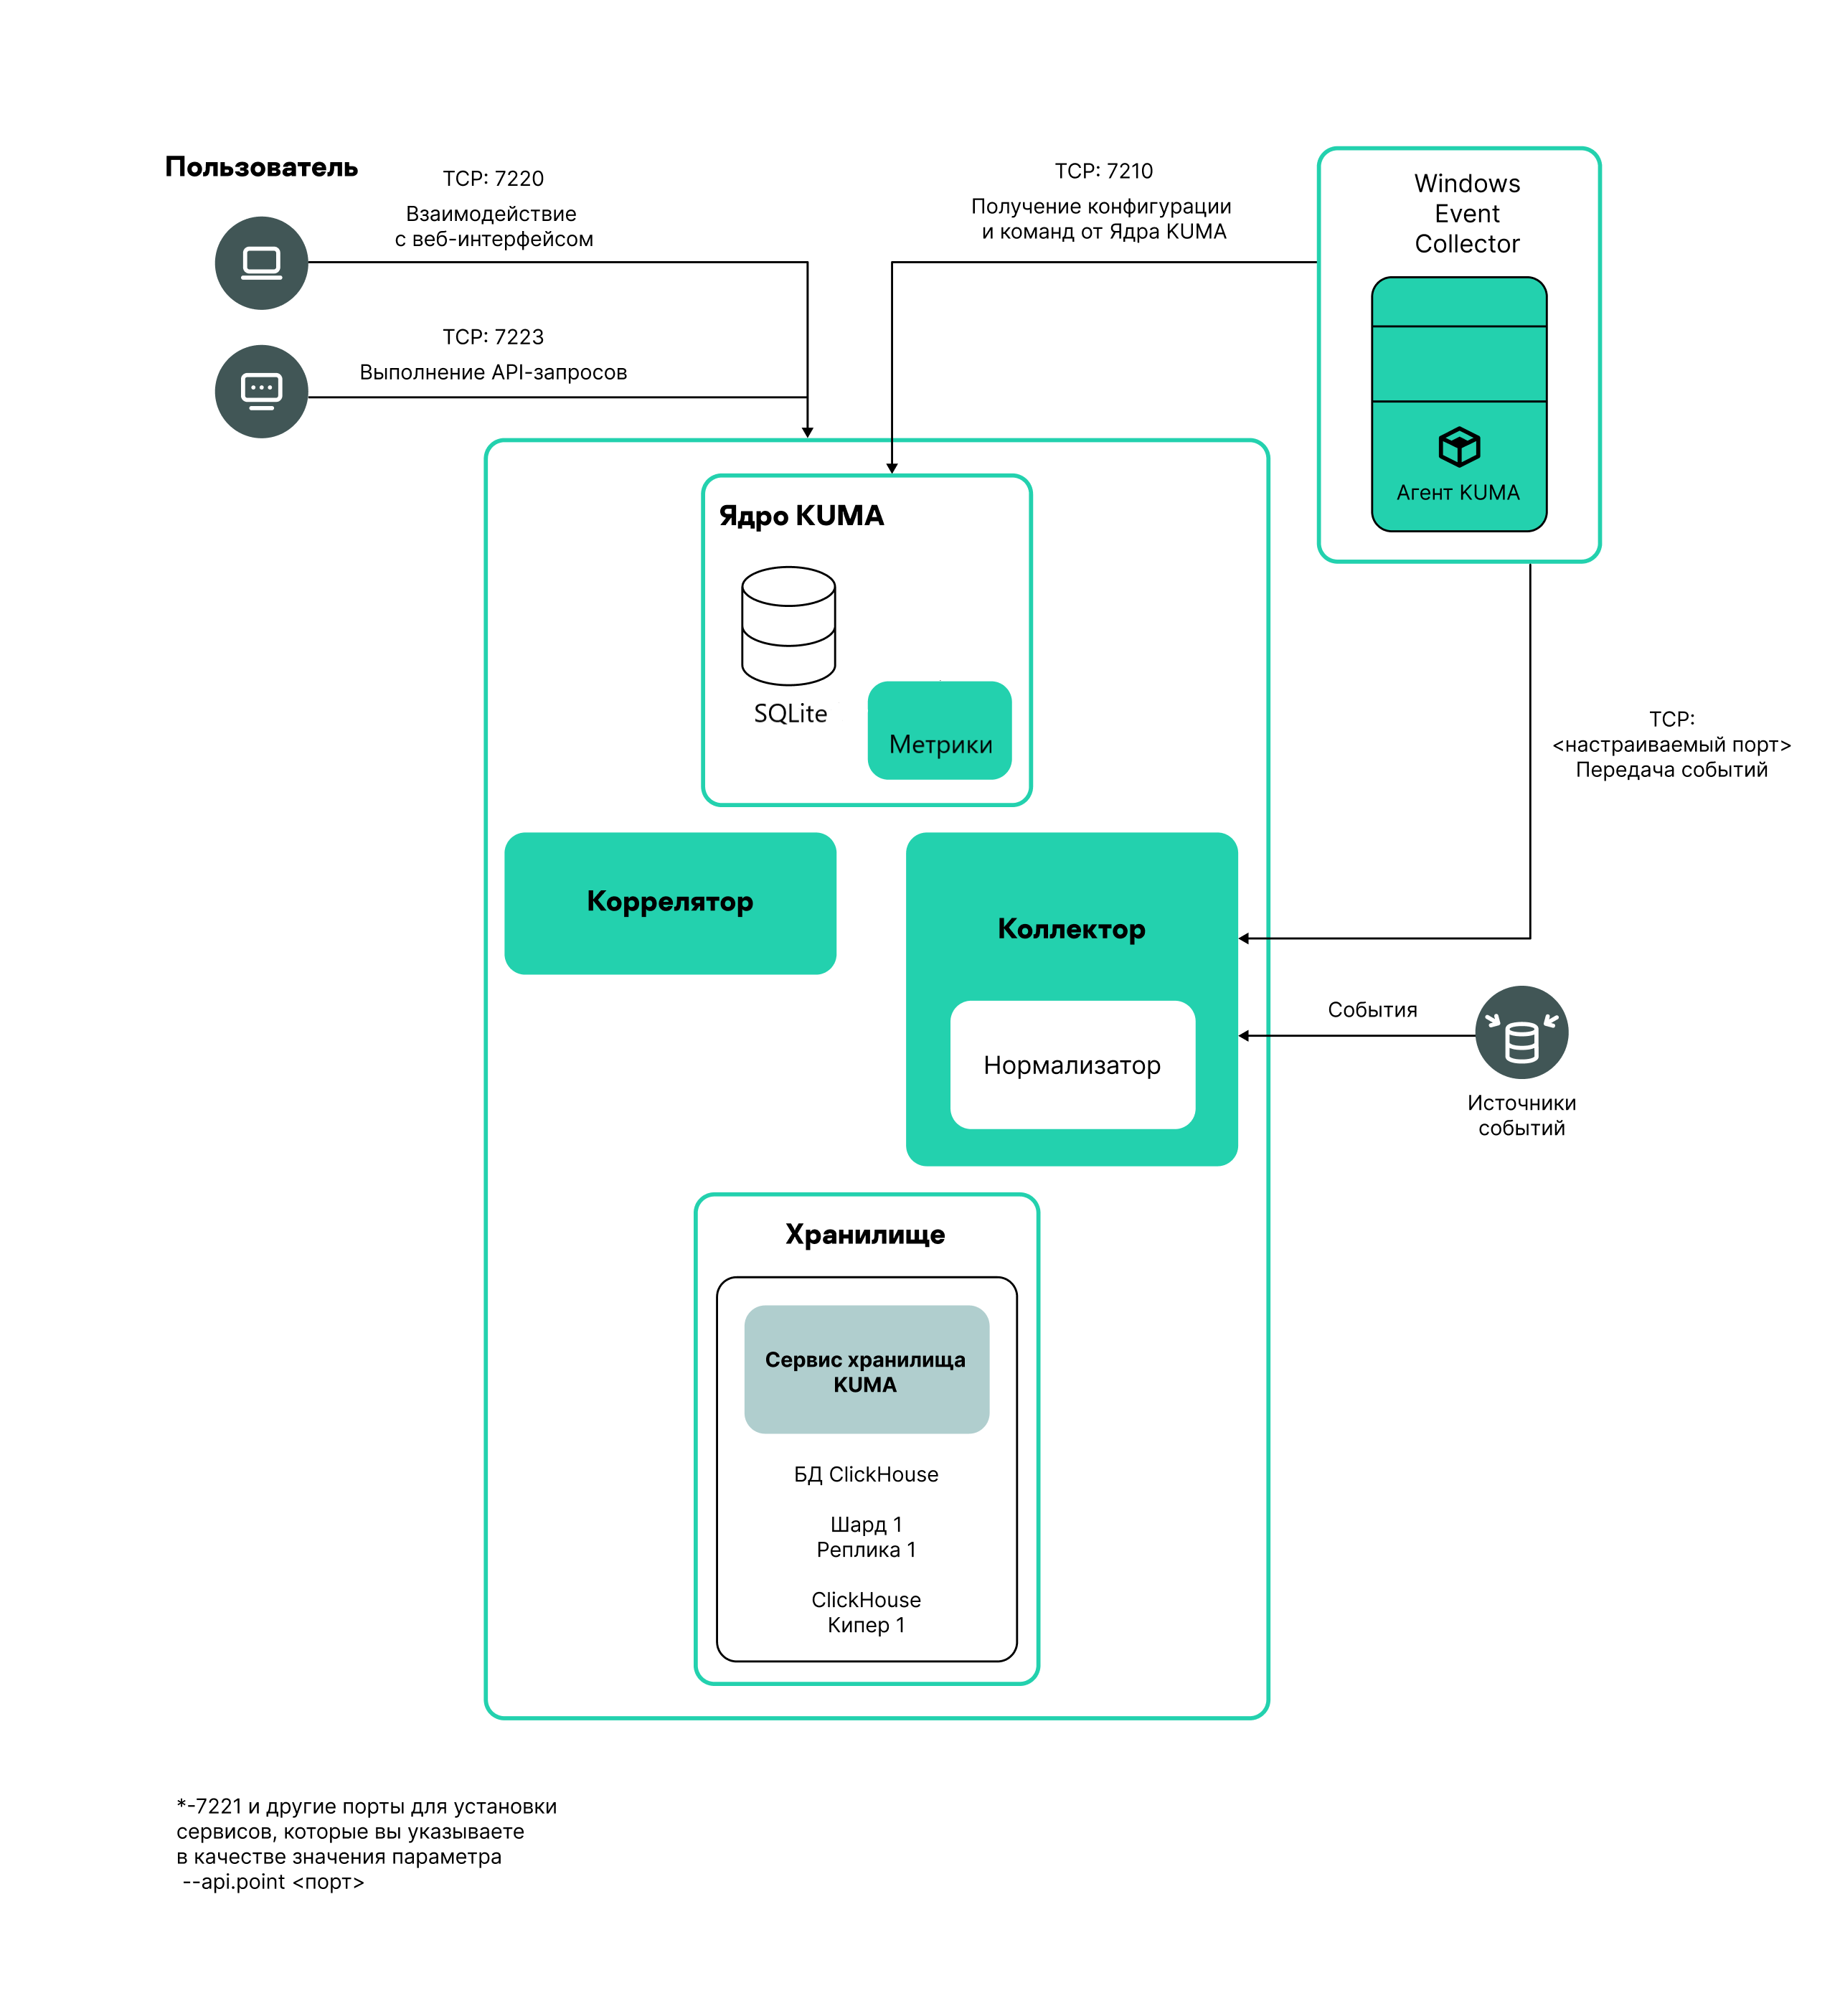
- Установка на одном сервере
Схема установки на одном сервере
Пример файла инвентаря для схемы установки на одном сервере
Вы можете установить все компоненты LogAnalyzer на одном сервере: в файле инвентаря single.inventory.yml для всех компонентов следует указывать один сервер. Установка "все в одном" может обеспечить обработку небольшого потока событий - до 10000 EPS. Если вы планируете использовать много макетов панели мониторинга и обрабатывать большой объем поисковых запросов, одного сервера может не хватить. Мы рекомендуем выбрать распределенную установку.
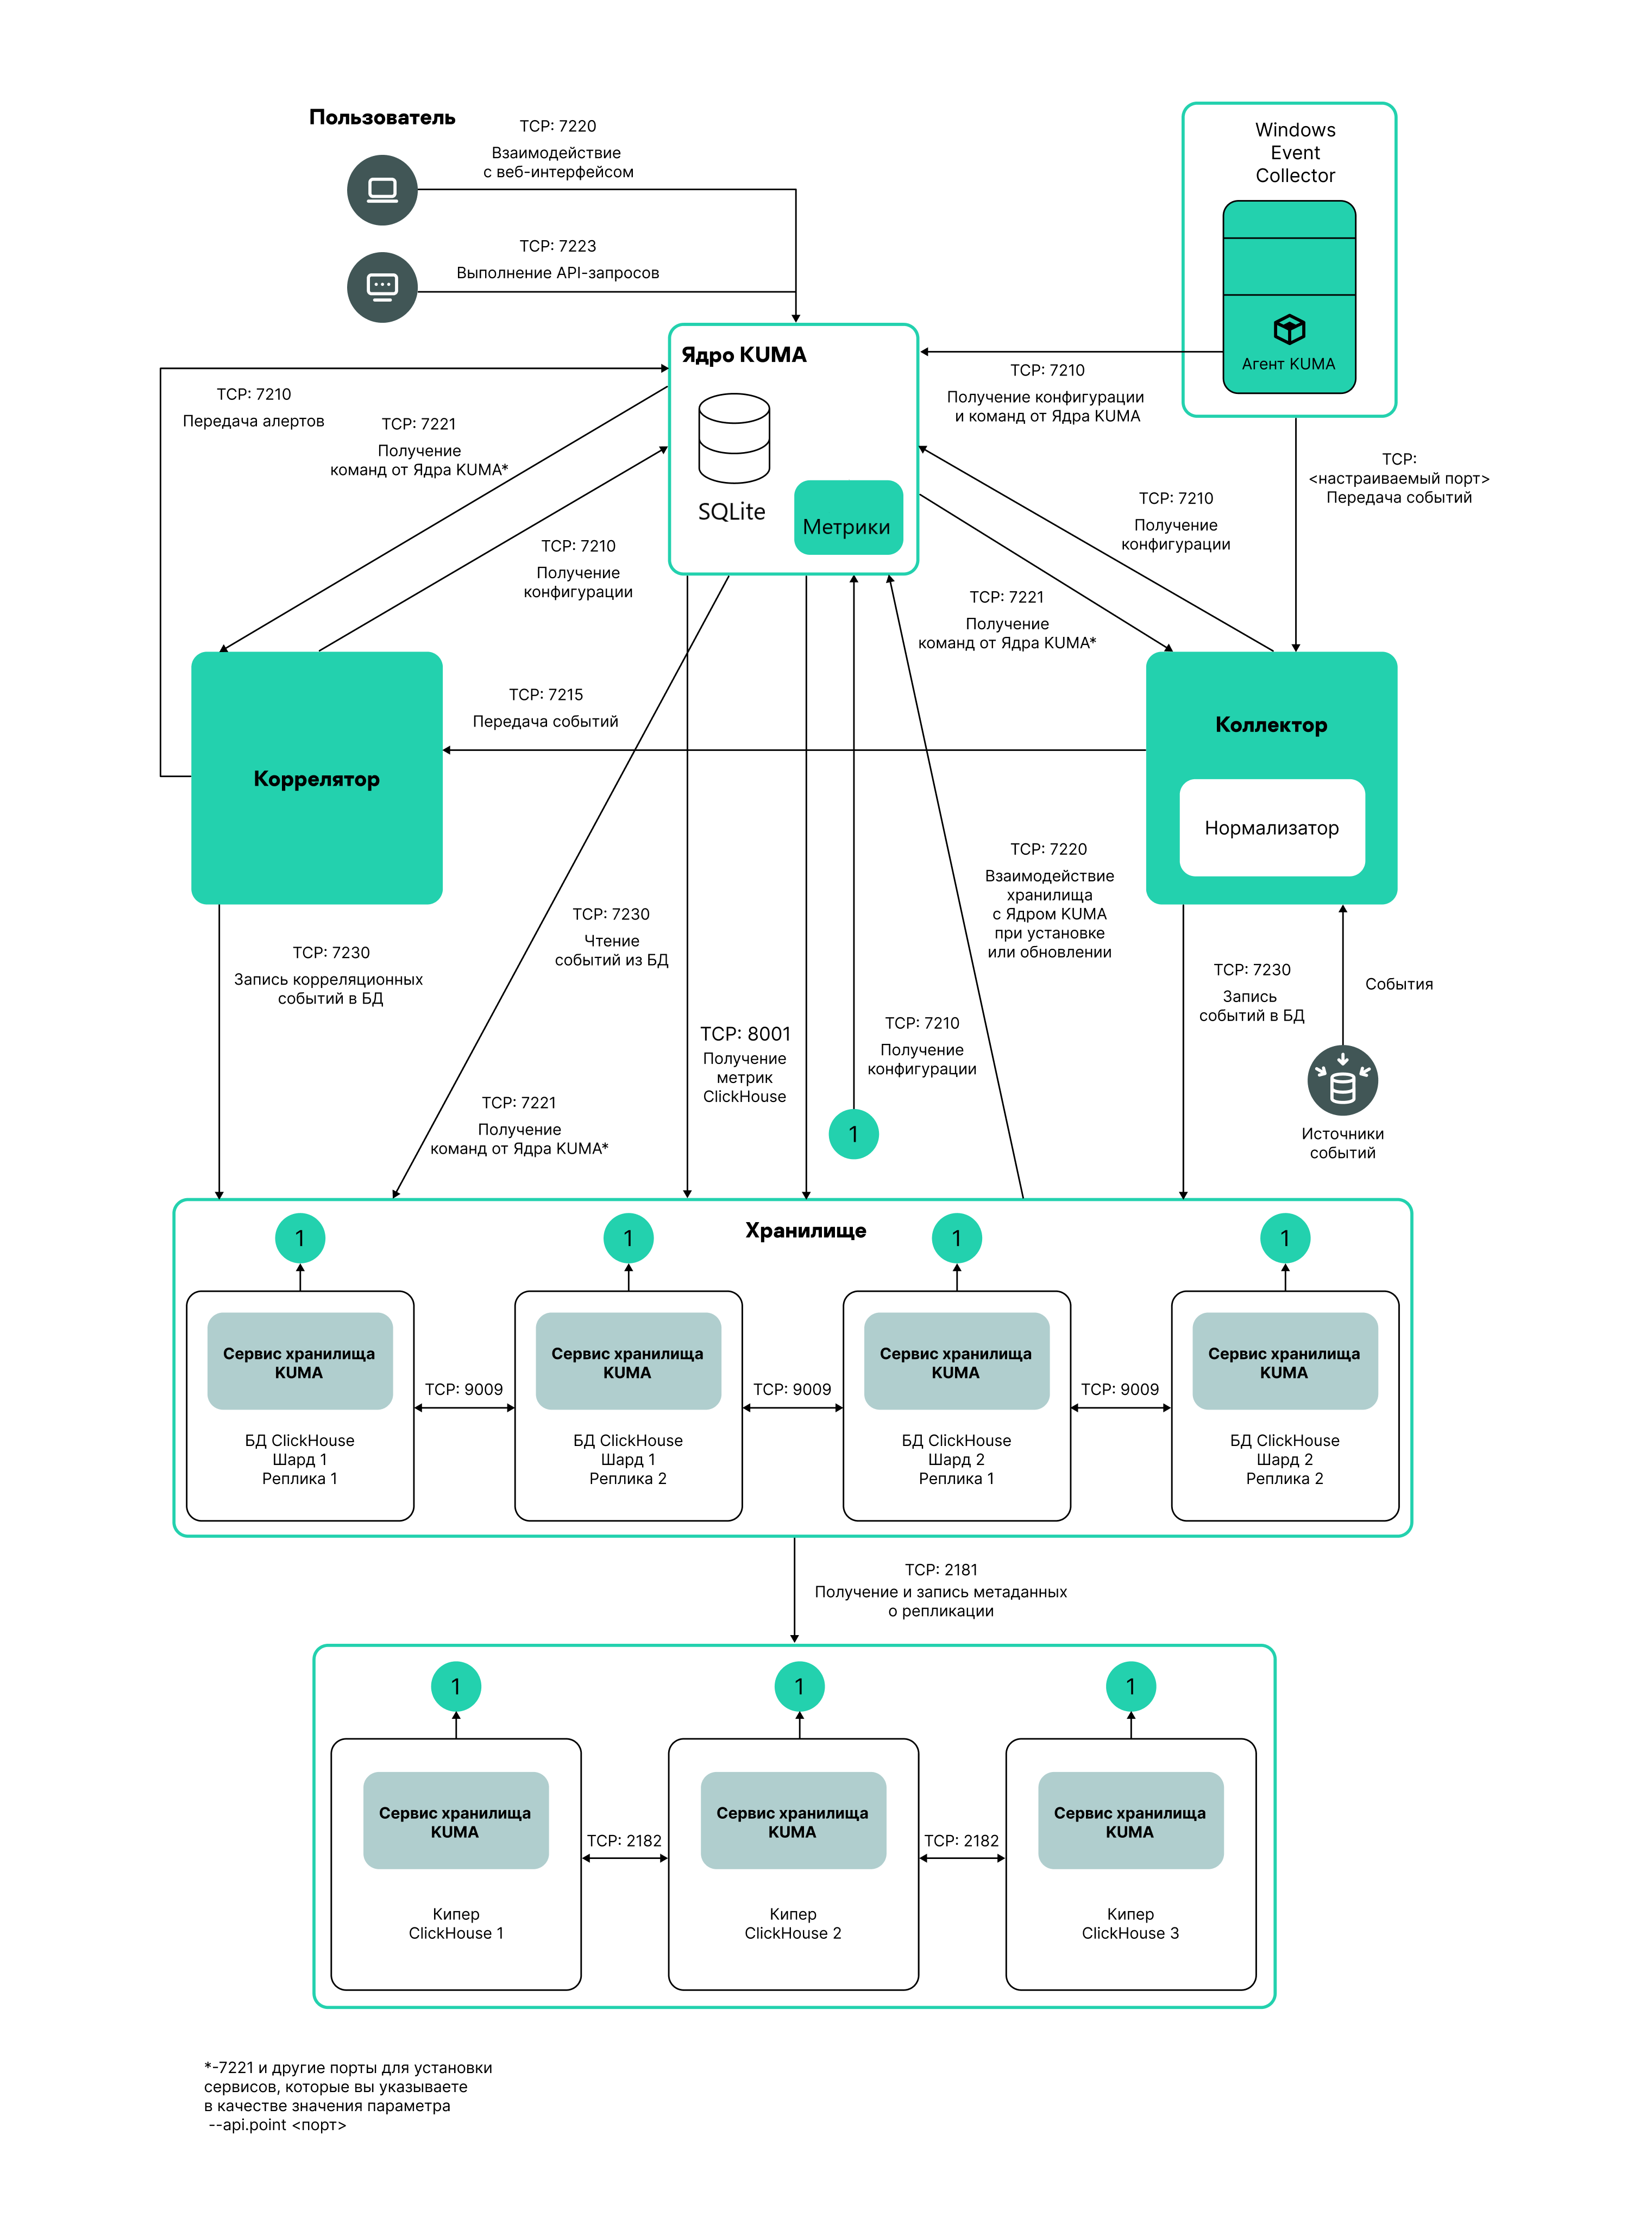
- Распределенная установка
Схема распределенной установки
Пример файла инвентаря для схемы распределенной установки
Вы можете установить сервисы LogAnalyzer на разных серверах: конфигурацию для распределенной установки вы можете описать в файле инвентаря distributed.inventory.yml.
- Установка в отказоустойчивой конфигурации:
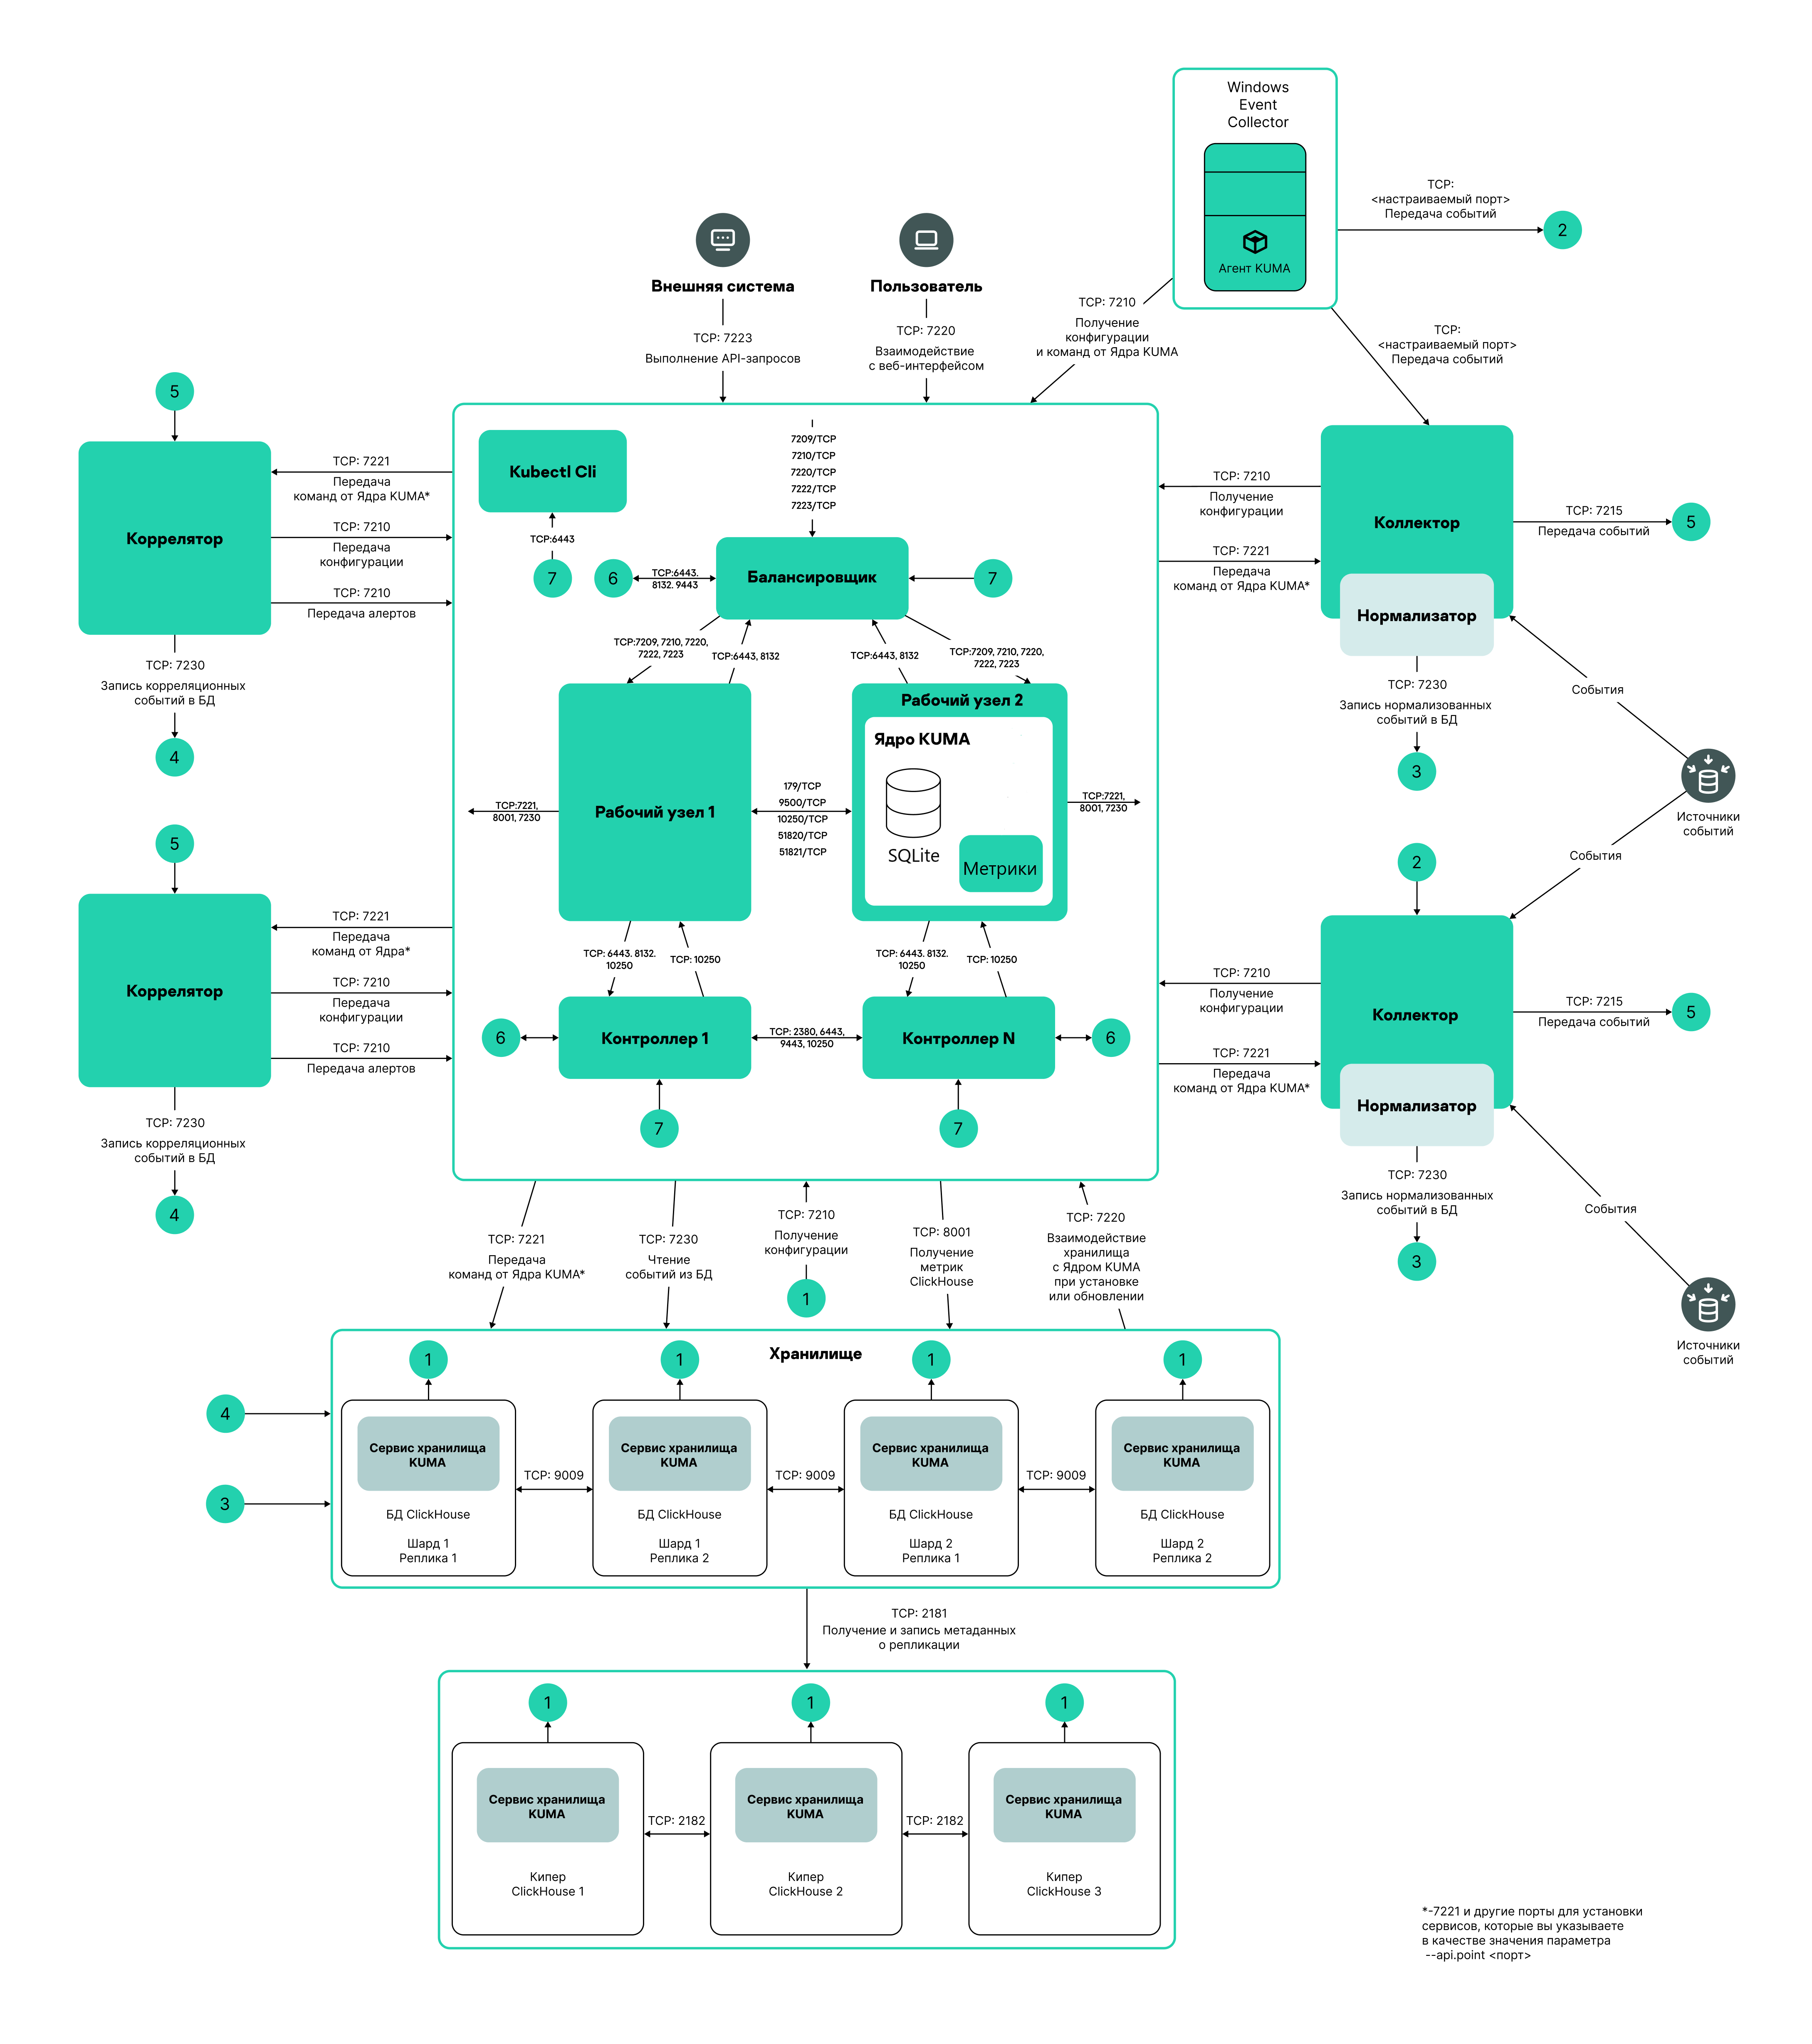
- Распределенная установка с Ядром LogAnalyzer в кластере Kubernetes
Схема распределенной установки с Ядром LogAnalyzer в кластере Kubernetes
Пример файла инвентаря для схемы распределенной установки c Ядром LogAnalyzer в кластере Kubernetes
Вы можете установить Ядро LogAnalyzer в кластере Kubernetes для обеспечения отказоустойчивости. Используйте файл инвентаря k0s.inventory.yml для описания конфигурации.
- Распределенная установка с Ядром LogAnalyzer в кластере Raft
Схема распределенной установки с Ядром LogAnalyzer в кластере Raft
Пример файла инвентаря distributed.inventory.yml для первоначальной установки
Пример файла инвентаря для расширения кластера с помощью expand.sh
Вы можете установить несколько Ядер LogAnalyzer в кластере Raft для репликации данных и обеспечения отказоустойчивости в распределенной системе. Используйте файл инвентаря distributed.inventory.yml для описания конфигурации.
- Распределенная установка с Ядром LogAnalyzer в кластере Kubernetes