Процесс обработки трафика
28 сентября 2026
ID 307236
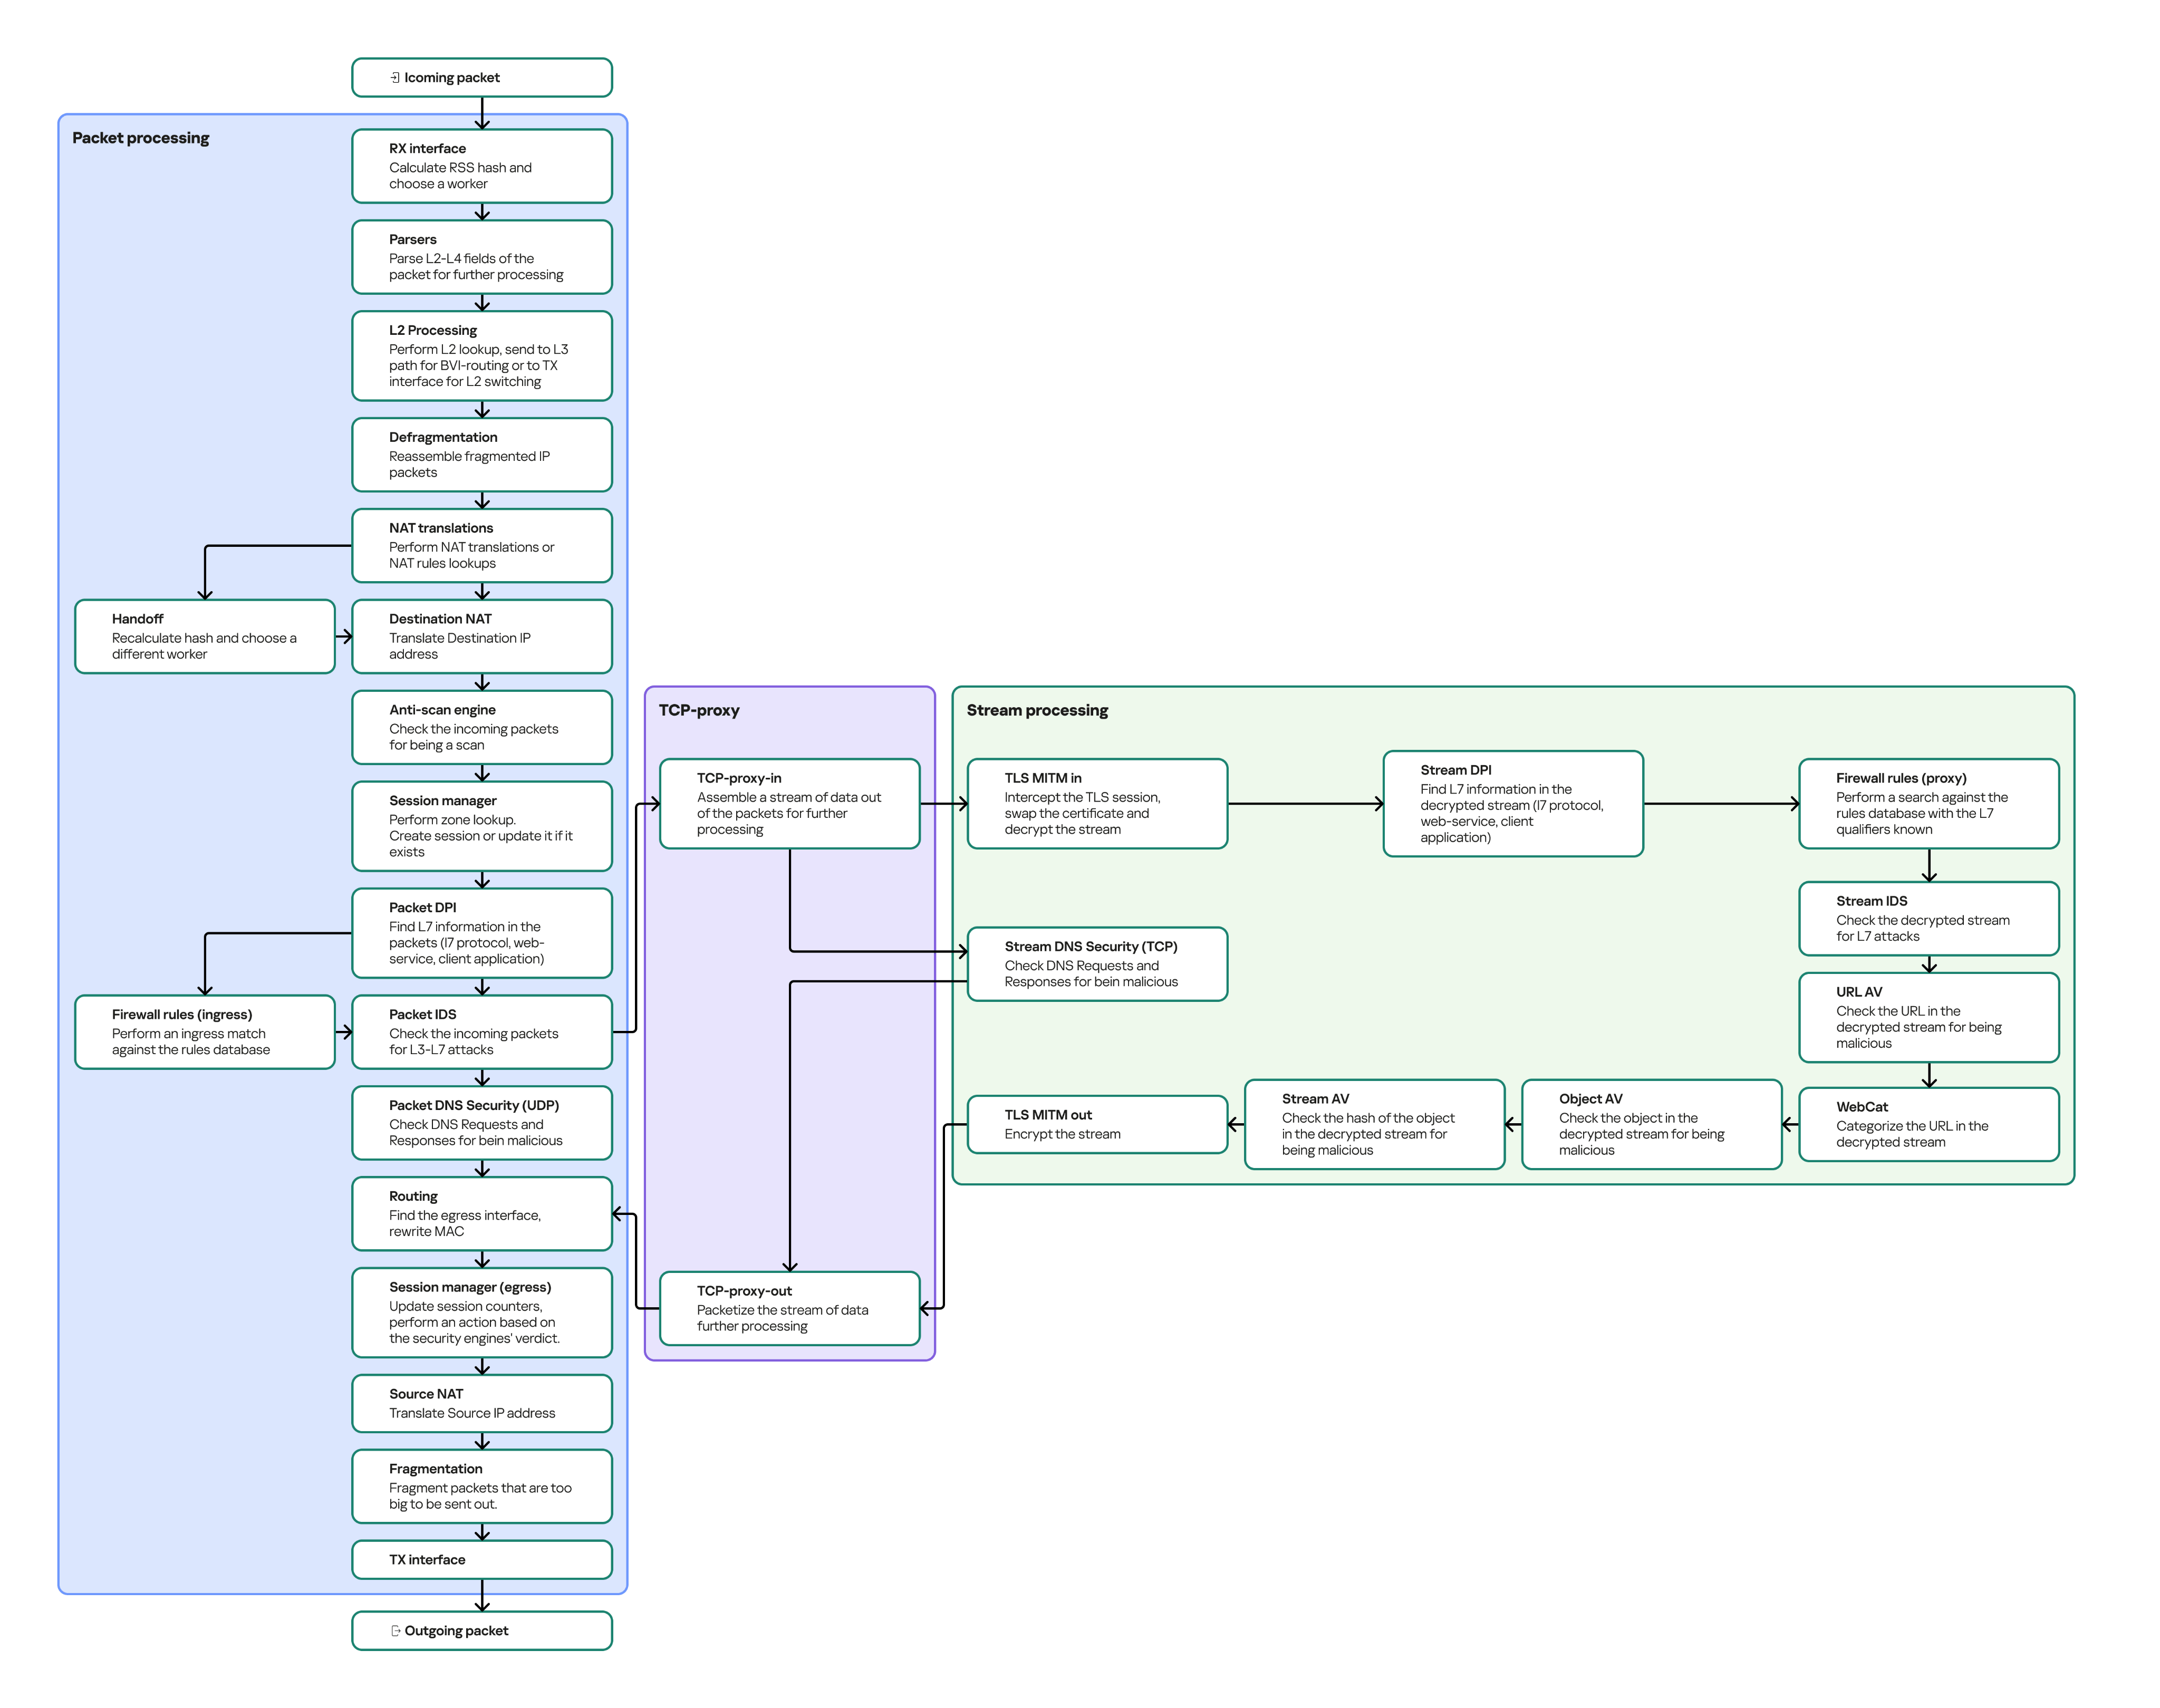
Схема обработки трафика.
Для обеспечения комплексной фильтрации и защиты сетевого трафика в Kaspersky NGFW реализован многоэтапный процесс обработки пакетов и трафика, включающий инспекцию на различных уровнях модели OSI. Обработка пакета внутри Kaspersky NGFW состоит из следующих этапов:
- Прием и предварительная обработка.
На этом этапе выполняется следующее:
- RX-интерфейс принимает входящий пакет, рассчитывает RSS-хеш (по src/dst IP и портам), определяет ядро CPU для обработки.
- Парсеры выполняют разбор заголовков уровней L2–L4 для извлечения технической информации.
- При включенном L2-режиме интерфейса применяется L2-обработка.
- Дефрагментация собирает IP-фрагменты в единый пакет перед анализом (актуально для L2 и L3).
- NAT выполняет поиск правил DNAT для входящего трафика.
- Anti-scan механизм блокирует TCP/UDP-трафик, характерный для сетевого сканирования, не создавая сессий.
- Менеджер сессий (egress) создает или обновляет сессию по 7-tuple: IP-адреса, порты, зоны, протокол.
- Инспектирование незашифрованного трафика.
На этом этапе выполняется следующее:
- Пакетный IDPS проводит инспекцию пакетов, идентифицирует приложение или протокол.
- Правила сетевого экрана (ingress) выполняют поиск подходящего правила фильтрации, если сессия отсутствует.
- Пакетный IDPS применяет сигнатурный анализ к незашифрованным данным.
- Пакетная защита DNS-трафика при обработке DNS-трафика по протоколу UDP проверяет FQDN в DNS-запросах и IP-адреса в DNS-ответах, чтобы выявлять вредоносные и фишинговые ресурсы.
- TCP-прокси. Для L3 и L2 TCP-трафика.
На этом этапе выполняется следующее:
- TCP-proxy-in агрегирует TCP-трафик, управляет буфером и подготавливает данные к дальнейшей обработке.
- TLS MITM (in) перехватывает TLS-сессии, подменяет сертификаты, расшифровывает трафик.
- Потоковый DPI анализирует расшифрованный трафик, определяет приложение.
- Правила сетевого экрана (proxy) применяют L7-правила на основе результата DPI.
- Потоковый IDPS выполняет сигнатурный анализ расшифрованного потока трафика.
- Веб-антивирус проверяет URL на наличие вредоносного ПО.
- WebCat категоризирует URL на основе HTTP-полей
HostиURL. - Объектный антивирус и Потоковый антивирус проверяют объекты и их хеши в потоке трафика на наличие угроз.
- TLS MITM (out) выполняет обратное шифрование перед отправкой.
- TCP-proxy-out разделяет трафик на TCP-пакеты, управляет ретрансляцией и подтверждениями.
- Выходящий трафик (Egress).
На этом этапе выполняется следующее:
- Маршрутизация определяет выходной интерфейс, переписывает MAC-адрес назначения.
- Менеджер сессий (egress) завершает сессию, обновляет счетчики и применяет итоговые действия.
- NAT (egress) ищет существующее преобразование NAT источника или выполняет поиск в таблице правил NAT, если преобразование не существует.
- Фрагментация разбивает пакеты в трафике, если те слишком большие для отправки.
- TX-интерфейс отправляет пакет в сеть через драйвер адаптера.
DPI/IDPS применимы только к незашифрованному трафику.
Потоковая проверка (Потоковый DPI/Антивирус/Потоковый IDPS/WebCat) работает только при успешной расшифровке TLS.
DNS-инспекция осуществляется как на этапе обработки UDP (Пакетный DNS Security), так и TCP (Потоковый DNS Security) в зависимости от протокола запроса.
