Архитектура решения
Kaspersky SD-WAN содержит следующие компоненты:
- Оркестратор – обеспечивает управление инфраструктурой решения, в том числе устройствами CPE, через графический веб-интерфейс. Обратите внимание, что оркестратор может управлять несколькими экземплярами SD-WAN.
- Контроллер SD-WAN – централизованно управляет по протоколу OpenFlow устройствами CPE, а также наложенной сетью, на основании которой вы можете создавать транспортных сервисы.
- Устройства CPE – образуют SDN-фабрику в виде наложенной сети. Устройствам CPE можно назначить роль шлюзов SD-WAN. В этом случае до них автоматически строятся туннели от всех остальных устройств, которым назначена роль стандартного CPE.
Если вы планируете использовать шлюзы SD-WAN в топологии сети, мы рекомендуем устанавливать их в нескольких экземплярах для обеспечения отказоустойчивости.
- Менеджер виртуальных сетевых функций (англ. Virtual Network Function Manager, далее также VNFM) – менеджер, который обеспечивает конфигурацию виртуальных сетевых функций (англ. Virtual Network Functions, далее также VNF) и устройств CPE.
Все компоненты решения разворачиваются в центрах обработки данных (далее также ЦОДы), за исключением устройств CPE, которые устанавливаются на требуемых площадках.
Решение подразумевает развертывание отдельного экземпляра SD-WAN для каждого тенанта. Тенанты используются для обеспечения независимости сетей SD-WAN разных организаций друг от друга.
При создании и регистрации устройств CPE для отдельных клиентских тенантов, вы можете назначать эти устройства одному транспортному тенанту, если хотите построить сеть SD-WAN с использованием ограниченного количества устройств. В этом случае тенанты делят между собой контроллер SD-WAN, но имеют отдельные устройства, транспортные сервисы и веб-интерфейсы оркестратора.
Если вы разворачиваете экземпляр SD-WAN с использованием VNF, в архитектуру решения могут входить следующие дополнительные компоненты:
- Контроллер SDN – обеспечивает управление и конфигурацию аппаратных и программных коммутаторов в ЦОД. Использование этого компонента не обязательно.
- VIM – обеспечивает управление вычислительными и сетевыми ресурсами, а также ресурсами хранения. Все эти ресурсы необходимы для работы VNF.
Kaspersky SD-WAN имеет распределенную микросервисную архитектуру, которая разворачивается в виде Docker-контейнеров (см. рисунок ниже).
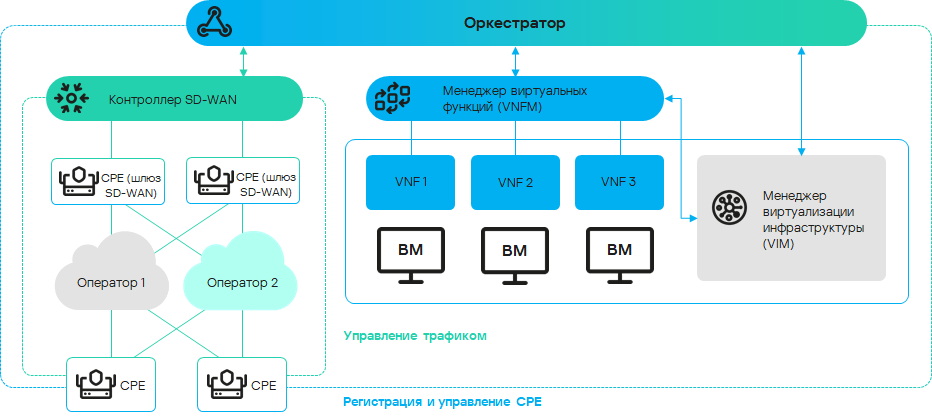
Архитектура Kaspersky SD-WAN
Контроллер SD-WAN может состоять из одного узла или кластера из трех/пяти узлов. Узлы кластера контроллера являются отдельными виртуальными машинами и могут запускаться на разных аппаратных серверах для обеспечения отказоустойчивости.
