Фильтрация событий для пересылки из ArcSight
20 февраля 2025
ID 171425
В этом разделе описывается, как ArcSight фильтрует события, пересылаемые в Kaspersky CyberTrace Service.
Фильтр, импортированный из пакета ARB
После импорта пакета ARB ArcSight содержит фильтр CyberTrace forwarding events, используемый для фильтрации событий, которые будут пересылаться в Kaspersky CyberTrace Service.
Исходный фильтр CyberTrace forwarding events выбирает те события, которые содержат IP-адрес в поле Destination Address, URL в поле Request URL или хеш в поле fileHash, отправляемые устройством одного из следующих производителей:
- Cisco
- Microsoft
- Juniper Networks
- Trend Micro
- McAfee
- Imperva
- Check Point
- Blue Coat
- Apache
- Fortinet
- Sourcefire
- F5 Networks
- FireEye
- Palo Alto Networks
- Squid
- CyberTrace Verification Kit (для проверки работоспособности)
Кроме того, события, попадающие в выборку, формируемую исходным фильтром CyberTrace forwarding events, должны соответствовать одному из следующих условий:
- Поле
Source AddressилиSource Host Nameсобытия не пустое, а значение поляDestination Address— не подсети192.168.0.0/16,172.16.0.0/12или10.0.0.0/8. - Поле
Destination AddressилиDestination Host Nameсобытия не пустое, а значение поляSource Address— не подсети192.168.0.0/16,172.16.0.0/12или10.0.0.0/8. - Поле
Request URLсобытия содержит URL. - Поле
fileHashсобытия содержит хеш.
Использование исходного фильтра CyberTrace forwarding events может значительно снизить производительность ArcSight ESM. Чтобы снизить нагрузку на сервер ArcSight ESM, отредактируйте фильтр так, чтобы он отправлял меньше событий или выполнял меньше проверок. Например, можно удалить из фильтра тех производителей, чьи события не поступают в ArcSight, или которые не нуждаются в проверке со стороны Kaspersky CyberTrace Service.
Проверка существующего фильтра
Может потребоваться проверить, попадают ли определенные события в выборку для существующего фильтра.
Чтобы проверить, попадают ли требуемые события в выборку, формируемую существующим фильтром, выполните следующие действия:
- Создайте активный канал с фильтром.
Щелкните правой кнопкой мыши по узлу фильтра в дереве Filters и выберите пункт контекстного меню Create Channel with Filter.
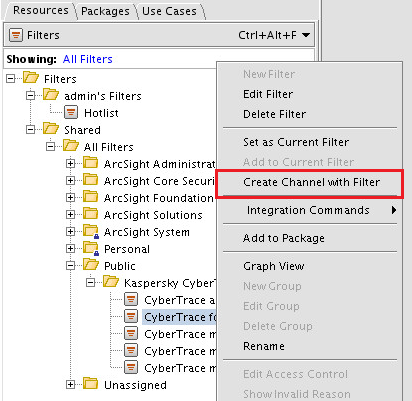
Создание канала
- В случае необходимости можно установить временной интервал для отображения событий.
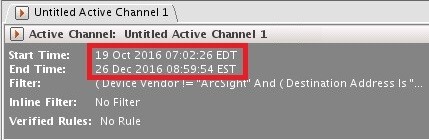
Настройка временного интервала
- Если необходимо, в поле Inline Filter установите дополнительный фильтр, чтобы сузить выборку.
Например, можно задать для отображаемых событий производителя устройства, наименование изделия или и то, и другое.
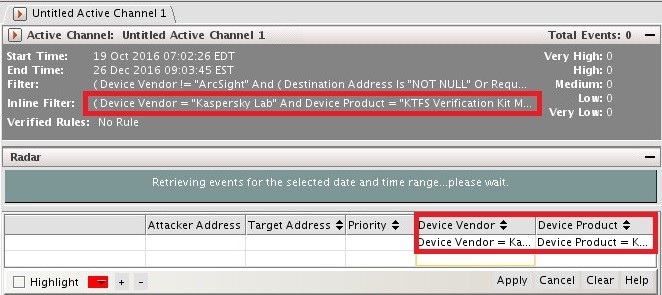
Настройка дополнительного фильтра
- Убедитесь, что события, которые требуется выбрать (и которые соответствуют добавленному условию), отображаются в созданном активном канале.
Изменение существующего фильтра
Существующий фильтр может потребоваться изменить. Например, если в активном канале не отображаются события от определенного производителя устройства, можно добавить производителя устройства в условие в фильтре, которое выполняет фильтрацию по производителям устройств.
Чтобы добавить производителя устройства в фильтр, выполните следующие действия:
- Откройте фильтр.
- Выберите вкладку Filter.
Отобразятся условия фильтрации, вложенные в элемент дерева Event conditions.
- Измените условие Device Vendor и добавьте к нему производителя устройства, события которого должны отправляться в Kaspersky CyberTrace Service.
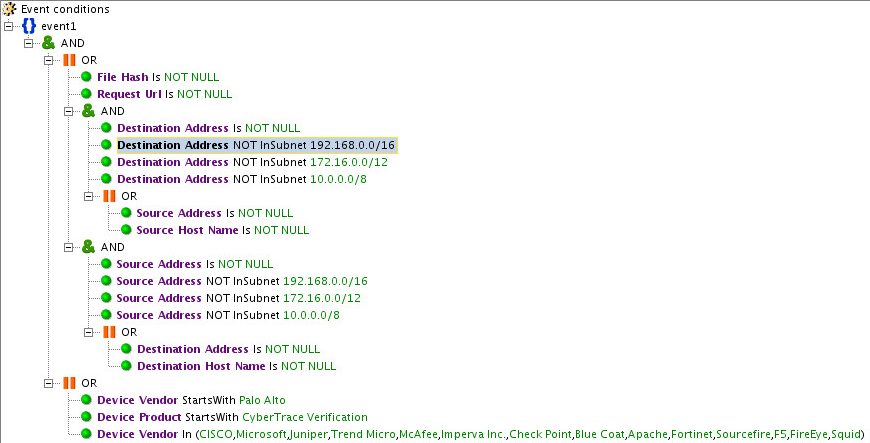
Условия фильтрации
Просмотр информации о событиях в ArcSight
Информацию, содержащуюся в событии, можно просматривать, чтобы выбрать поля для фильтрации или для добавления к выходным событиям.
Чтобы просмотреть информацию о событиях в ArcSight,
в активном канале дважды щелкните событие, которое будет переслано в Kaspersky CyberTrace Service.
В ArcSight Console откроется вкладка Event Inspector, содержащая данные о событии.
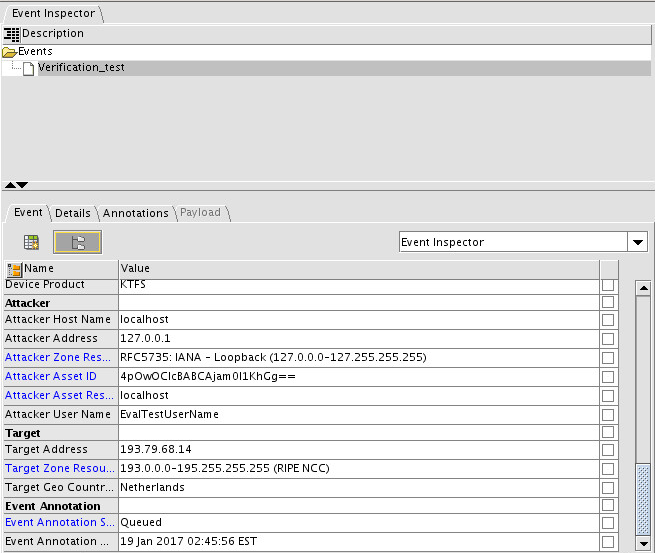
Вкладка «Event Inspector»
Обратите внимание, что ArcSight и Kaspersky CyberTrace Service оперируют событиями в формате CEF, однако в ArcSight Console имена полей событий отображаются в удобочитаемой форме. В таблице ниже показано соответствие между некоторыми именами полей в этих двух представлениях.
Имена полей в формате CEF и в ArcSight Console
Имя поля в CEF | Имя поля в ArcSight Console |
dst | Destination Address |
dvc | Device Address |
msg | Message |
shost | Source Host Name |
