Раздельная установка Kaspersky CyberTrace Service и Feed Utility (Linux)
20 февраля 2025
ID 171559
Kaspersky CyberTrace Service и Feed Utility можно установить на разные хосты. Это позволяет изолировать от интернета хост, на котором данные о событиях сопоставляются с потоками данных об угрозах.
Каталог dmz из комплекта поставки Kaspersky CyberTrace не следует удалять, даже если Kaspersky CyberTrace Service и Feed Utility не планируется использовать на разных хостах.
Feed Utility можно установить на хост под управлением Windows. Для этого потребуется комплект поставки для Windows, который также содержит инструкцию по установке.
Работа Kaspersky CyberTrace Service и Feed Utility работают в демилитаризованной зоне (DMZ)
На следующей схеме показана работа как Kaspersky CyberTrace Service и Feed Utility в демилитаризованной зоне.
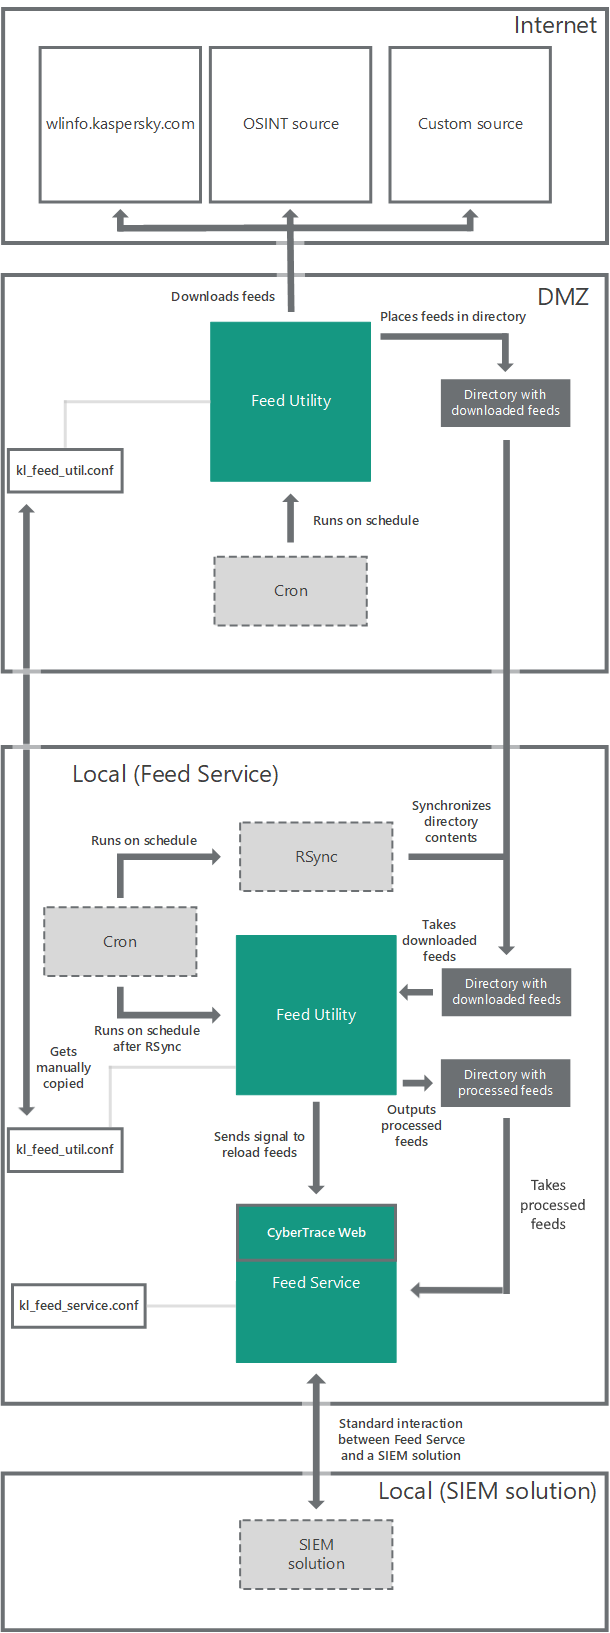
Рабочий процесс при установке Kaspersky CyberTrace Service и Feed Utility на разных хостах
Ограничения Kaspersky CyberTrace при работе в изолированной среде
Поскольку Kaspersky CyberTrace будет работать на хосте без прямого доступа в интернет, будут иметь место следующие ограничения работы Kaspersky CyberTrace:
- Отсутствует возможность обогащения графов из сторонних источников на локальном хосте Kaspersky CyberTrace.
- Для добавления потоков данных настройки Kaspersky CyberTrace необходимо перенести с локального хоста на хост DMZ, изменить их там, а затем перенести обратно на локальный хост. Дополнительную информацию см. в разделе «Изменение параметров потоков данных об угрозах после установки Kaspersky CyberTrace Service и Feed Utility на разных хостах».
Установка Kaspersky CyberTrace Service и Feed Utility
Следующая процедура описывает порядок настройки хоста DMZ и локального хоста для установки Kaspersky CyberTrace Service на одном хосте (в этом разделе называется «локальным») и Feed Utility на другом хосте (в этом разделе называется «DMZ»).
Настройка хоста DMZ
Чтобы настроить хост DMZ, выполните следующие действия:
- Установите Kaspersky CyberTrace на хосте DMZ для удобства настройки потоков данных, которые предполагается загружать в Kaspersky CyberTrace в изолированной среде.
- В мастере первоначальной настройки задайте необходимые параметры SIEM (имя, данные подключения).
Эти настройки будут использоваться для локального хоста.
Также добавьте сертификат в формате PEM для настройки потоков данных об угрозах «Лаборатории Касперского», которые будут использоваться. Добавлять лицензионный ключ Kaspersky CyberTrace на хост DMZ не требуется, поскольку редакция Community позволяет настраивать все поддерживаемые типы потоков данных об угрозах. Добавление лицензионного ключа на локальном хосте является обязательным.
- При необходимости добавьте или дополнительно настройте потоки данных об угрозах на странице Settings > Feeds после настройки в мастере первоначальной настройки.
Убедитесь, что потоки данных об угрозах настроены правильно, для этого запустите обновление потоков данных об угрозах в Kaspersky CyberTrace хотя бы один раз.
- Экспортируйте параметры из Kaspersky CyberTrace, для этого нажмите кнопку Export configuration files на странице Settings > Service.
Если пользовательские каналы были ранее настроены в Kaspersky CyberTrace, также сохраните файл
httpsrv/etc/custom_feed_list.confдля дальнейшего использования. - Скопируйте каталог
%service_dir%\dmzкуда-либо кроме каталога%service_dir%(например, в каталог/optили/usr/local/etc).В дальнейшем путь к этому каталогу будет обозначаться как
%dmz_fu%. - Удалите Kaspersky CyberTrace.
Если потребуется добавить новые потоки данных, Kaspersky CyberTrace можно будет снова установить на хосте DMZ.
- Перенесите разделы
Settings>FeedsиSettings>ProxySettingsиз экспортированного файлаkl_feed_util.conf(см. шаг 4) в файл%dmz_fu%/kl_feed_util.confНе удаляйте экземпляр файла
kl_feed_util.conf, экспортированный из Kaspersky CyberTrace, а также файлkl_feed_service.conf. Эти файлы будут использоваться на локальном хосте. - Укажите значение
acceptedв тегеSettings>EULAв файле%dmz_fu%/kl_feed_util.conf. - Укажите
<WorkDir>tmp_download</WorkDir>в разделеSettings/WorkDirфайла%dmz_fu%/kl_feed_util.conf. - Добавьте
%dmz_fu%/cron_dmz.shв список задач cron.Скрипт
cron_dmz.shпозволяет загружать потоки данных об угрозах на хост DMZ.Например, в конфигурационном файле cron укажите следующую строку:
*/30 * * * * %dmz_fu%/cron_dmz.shВ приведенном выше примере скрипт
cron_dmz.shвыполняется один раз в 30 минут. Можно задать собственное расписание запуска скрипта.Убедитесь, что у пользователя cron есть права на запуск файла
%dmz_fu%/cron_dmz.sh.
Настройка локального хоста
Чтобы настроить локальный хост, выполните следующие действия:
- Проверьте доступность узла DMZ для локального узла с помощью утилиты RSync (для этого выполните шаги из раздела «Синхронизация каталогов, содержащих потоки данных об угрозах»).
- На локальном хосте установите Kaspersky CyberTrace той же версии, что была ранее установлена на хосте DMZ.
- После установки остановите Kaspersky CyberTrace командой
systemctl stop cybertrace.service. - Удалите файл
%service_dir%/bin/.need_run_wizard.Это действие отключает мастер первоначальной настройки, поскольку настройка уже была выполнена на хосте DMZ.
- Замените файлы
%service_dir%/etc/kl_feed_util.confи%service_dir%/etc/kl_feed_service.confфайлами, полученными на шаге 4 раздела «Настройка хоста DMZ».Если пользовательские каналы ранее были настроены в Kaspersky CyberTrace, замените файл
httpsrv/etc/custom_feed_list.conf(или добавьте его, если он отсутствовал). - Откройте файл
%service_dir%/etc/kl_feed_util.confи задайте следующие параметры:<NotifyKTFS path="../bin">true</NotifyKTFS><WorkDir>output</WorkDir><FeedsDir>../feeds/download</FeedsDir>
- Выполните следующую настройку в файле
%service_dir%/etc/kl_feed_service.conf:- Задайте настройки в следующих разделах:
Configuration>InputSettings>ConnectionStringConfiguration>GUISettings>HTTPServer>ConnectionStringConfiguration>GUISettings>HTTPServer>ResourcesIP
Задайте значение 0в атрибутеupdate_frequency.Эта пользовательская настройка применяется, поскольку файлы потоков данных, загруженные на хост DMZ, будут периодически синхронизироваться с помощью cron, а не Kaspersky CyberTrace.
- Задайте настройки в следующих разделах:
- (Рекомендуется) Переименуйте файл
%service_dir%/dmz/feeds.pemвfeeds.pem.0, чтобы исключить некорректное обновление потоков данных об угрозах при нажатии кнопки Launch update now.Для обновления CyberTrace с предыдущей версии этот файл потребуется переименовать обратно в
feeds.pem. - Откройте файл
%service_dir%/scripts/cron_cybertrace.shи задайте следующие параметры:RSYNC_USER(имя пользователя на хоста DMZ для авторизации).RSYNC_HOST(имя хоста/IP-адрес хоста DMZ).PATH_TO_FEEDS(путь к каталогу%dmz_fu%/downloadна хосте DMZ).DOWNLOAD_DIR("output").SSH_KEY(убедитесь, что указан тот же путь к файлу ключа RSA, как и на шаге 1 раздела «Синхронизация каталогов, содержащих потоки данных об угрозах»).
- Добавьте
%service_dir%/scripts/cron_cybertrace.shв список задач cron.Скрипт
cron_cybertrace.shзапускает синхронизацию файлов потоков данных об угрозах с хоста DMZ. В приведенном ниже примере файлcron_cybertrace.shзапускается один раз в 30 минут, причем запуск осуществляется с пятиминутной задержкой относительно скрипта cron_dmz.sh на узле DMZ:5-59/30 * * * * /opt/kaspersky/ktfs/scripts/cron_cybertrace.shМожно задать собственное расписание запуска скрипта.
Убедитесь, что у пользователя cron есть права на запуск файла
%service_dir%/scripts/cron_cybertrace.sh. - Запустите Kaspersky CyberTrace.
Выполните команду
systemctl start cybertrace.service. - Откройте веб-интерфейс Kaspersky CyberTrace в браузере (введите данные, указанные на шаге 7, в разделе
Configuration>GUISettings>HTTPServer>ConnectionString). - Убедитесь, что настройки потоков данных об угрозах на странице Settings>Feeds похожи на соответствующие настройки на хосте DMZ.
- На странице Settings>Feeds задайте значение
Neverдля параметраUpdate frequency. - На странице Settings>Licensing добавьте лицензионный ключ.
- Настройте прочие параметры, не связанные с обновлением потоков данных об угрозах.
Изменение параметров потоков данных об угрозах после установки Kaspersky CyberTrace Service и Feed Utility на разных хостах
Поскольку хост DMZ предназначен только для загрузки потоков данных об угрозах, следующие настройки можно задать для ранее включенных потоков данных об угрозах в Kaspersky CyberTrace на локальном хосте. Можно изменить следующие параметры потоков данных об угрозах:
- Значение
confidenceдля потока данных об угрозах (кроме потоков данных об угрозах «Лаборатории Касперского») - Ограничение на количество обрабатываемых записей потока данных об угрозах
- Срок хранения (кроме потоков данных об угрозах «Лаборатории Касперского»)
- Доступные поля для потока данных об угрозах
- Правила фильтрации
- Поля контекста
Также можно отключить любой поток данных об угрозах, который ранее был включен (в этом случае отключенные потоки данных об угрозах загружаться на хост DMZ и передаваться на локальный хост, пока они не будут отключены в файле %dmz_fu%/kl_feed_util.conf).
Параметры прокси-сервера можно настроить непосредственно в файле %dmz_fu%/kl_feed_util.conf на хосте DMZ.
При необходимости можно добавить новый поток данных об угрозах, как описано ниже.
Если какой-либо поток данных об угрозах был ранее отключен на локальном хосте, загрузка данных об угрозах и на хосте DMZ прекратится после следующих действий.
Чтобы добавить новый поток данных об угрозах, выполните следующие действия:
- На локальном хосте:
- Экспортируйте текущие настройки из Kaspersky CyberTrace, для этого нажмите кнопку Export configuration files на странице Settings>Service.
Если пользовательские каналы были ранее настроены в Kaspersky CyberTrace, также сохраните файл
httpsrv/etc/custom_feed_list.confдля дальнейшего использования. - Остановите сервис Kaspersky CyberTrace.
Выполните команду
systemctl stop cybertrace.service.
- Экспортируйте текущие настройки из Kaspersky CyberTrace, для этого нажмите кнопку Export configuration files на странице Settings>Service.
- На хосте DMZ:
- Установите ту же версию Kaspersky CyberTrace, что и на локальном хосте.
Если во время первоначальной настройки Kaspersky CyberTrace на узле DMZ не удалялся, пропустите этот шаг.
- Остановите сервис Kaspersky CyberTrace.
Выполните команду
systemctl stop cybertrace.service. - Удалите файл
%service_dir%/bin/.need_run_wizard.Если во время первоначальной настройки Kaspersky CyberTrace на узле DMZ не удалялся, пропустите этот шаг.
- Замените файлы
%service_dir%/etc/kl_feed_service.confи%service_dir%/etc/kl_feed_util.confфайлами, экспортированными с локального хоста на шаге 1 выше.Если пользовательские каналы ранее были настроены в Kaspersky CyberTrace, также замените файл
httpsrv/etc/custom_feed_list.conf(или добавьте его, если он отсутствовал).Укажите правильную строку
Configuration>GUISettings>HTTPServer>ConnectionString, чтобы открыть веб-интерфейс Kaspersky CyberTrace в браузере. - Запустите сервис Kaspersky CyberTrace.
Выполните команду
systemctl start cybertrace.service. - Добавьте и настройте новые потоки данных с помощью веб-интерфейса Kaspersky CyberTrace Web по адресу, указанному в параметре
Configuration/GUISettings/HTTPServer/ConnectionStringв файле%service_dir%/etc/kl_feed_service.conf.Убедитесь, что поток данных настроен правильно, для этого запустите обновление потоков данных в Kaspersky CyberTrace хотя бы один раз.
- Экспортируйте обновленные настройки из Kaspersky CyberTrace, для этого нажмите кнопку Export configuration files на странице Settings>Service.
Если пользовательские каналы были ранее настроены в Kaspersky CyberTrace, также сохраните файл
httpsrv/etc/custom_feed_list.confдля дальнейшего использования. - Удалите Kaspersky CyberTrace.
- Переместите (с заменой) разделы
Settings>FeedsandSettings>ProxySettingsиз экспортированного файлаkl_feed_util.confв файл%dmz_fu%/kl_feed_util.conf.Не удаляйте экземпляр файла
kl_feed_util.conf, экспортированный из Kaspersky CyberTrace, а также файлkl_feed_service.conf. Эти файлы также будут использоваться на локальном хосте.
- Установите ту же версию Kaspersky CyberTrace, что и на локальном хосте.
- На локальном хосте:
- Замените файлы
%service_dir%/etc/kl_feed_service.confи%service_dir%/etc/kl_feed_util.confфайлами, экспортированными с хоста DMZ.Если пользовательские каналы ранее были настроены в Kaspersky CyberTrace, также замените файл
httpsrv/etc/custom_feed_list.conf(или добавьте его, если он отсутствовал).Укажите правильную строку
Configuration>GUISettings>HTTPServer>ConnectionString, чтобы открыть веб-интерфейс Kaspersky CyberTrace в браузере. - Запустите сервис Kaspersky CyberTrace.
Выполните команду
systemctl start cybertrace.service. - Откройте веб-интерфейс Kaspersky CyberTrace по адресу, указанному в параметре
Configuration>GUISettings>HTTPServer>ConnectionString, и убедитесь, что страница Settings>Feeds содержит только что добавленный поток данных об угрозах и его настройки аналогичны настройкам на хосте DMZ. Также убедитесь, что все остальные потоки данных об угрозах настроены правильно. - На странице Settings>Feeds для параметра
Update frequencyустановите значениеNever.
- Замените файлы
Синхронизация каталогов, содержащих потоки данных об угрозах
Для синхронизации потоков данных об угрозах на локальном хосте и на хосте DMZ можно использовать утилиту RSync.
Если хостом DMZ является хост с ОС Windows, утилиту RSync можно запустить с помощью Cygwin. Порядок установки Cygwin описан в разделе Раздельная установка Kaspersky CyberTrace Service и Feed Utility (Windows).
Чтобы настроить синхронизацию на хосте DMZ, выполните следующие действия:
- На хосте DMZ настройте компоненты OpenSSH следующим образом:
- Выполните следующую команду как root:
ssh-host-configНа все вопросы можно ответить
Yes. Смысл операции в том, чтобы запустить демон sshd как сервис. - Выполните следующую команду:
net start sshd
- Выполните следующую команду как root:
Демон sshd автоматически запустится.
Чтобы настроить синхронизацию на локальном хосте, выполните следующие действия:
- Создайте закрытый ключ и соответствующий открытый ключ.
Для этого выполните на локальном хосте следующую команду:
ssh-keygen -t rsa -q -N '' -f /home/<user>/.ssh/dmz_rsa_keyУкажите логин пользователя вместо
<user>. Ключи будут созданы без пароля. - Скопируйте открытый ключ с локального хоста на хост DMZ, для этого выполните следующую команду:
ssh-copy-id -i /home/<user>/.ssh/dmz_rsa_key <DMZ_user>@<DMZ_host>После запуска этой команды предлагается ввести пароль для
<DMZ_user>@<DMZ_host>. - Проверьте синхронизацию содержимого каталогов, содержащих потоки данных об угрозах, для этого выполните следующую команду на локальном хосте:
rsync -a --delete-before --delay-updates -e "ssh -i /home/<user>/.ssh/dmz_rsa_key" <DMZ_user>@<DMZ_host>:/<Path_to_feeds>/ /<Path_to_feeds_on_Local>/В этой команде
<Path_to_feeds_on_Local>— это путь к каталогу, содержащему потоки данных об угрозах на локальном хосте (а именно,%service_dir%/feeds), а<Path_to_feeds>— это путь к каталогу, в котором хранятся обновленные потоки данных об угрозах на хосте DMZ.Чтобы проверка синхронизации была пройдена, содержимое каталога
<Path_to_feeds_on_Local>на локальном хосте должно совпадать с содержимым каталога<Path_to_feeds>на хосте DMZ.
Обновление предыдущей версии Kaspersky CyberTrace
Перед обновлением, если ранее файл feeds.pem был переименован в feeds.pem.0, его следует переименовать обратно в feeds.pem.
Чтобы обновить Kaspersky CyberTrace и Feed Utility до более новых версий, выполните следующие действия:
- Обновите Kaspersky CyberTrace на локальном хосте, как описано в разделе Автоматическое обновление в ОС Linux.
- Переместите файл
kl_feed_utilиз каталога%service_dir%/dmzна локальном хосте в%dmz_fu%на хосте DMZ. - (Необязательно) Переименуйте файл
%service_dir%/dmz/feeds.pemвfeeds.pem.0, чтобы исключить некорректное обновление потоков данных об угрозах при нажатии кнопки Launch update now.
