Принцип работы приложения
Приложение Kaspersky Anti Targeted Attack Platform включает в себя три функциональных блока:
- Kaspersky Anti Targeted Attack (далее также "KATA"), обнаруживающий угрозы по периметру IT-инфраструктуры предприятия.
- Kaspersky Endpoint Detection and Response (далее также "KEDR"), обеспечивающий защиту компьютеров локальной сети организации.
- Network Detection and Response (далее также "NDR"), обеспечивающий защиту внутренней сети предприятия.
Вы можете использовать как полную функциональность приложения (ключ KATA + NDR и ключ KEDR), так и неполную (только ключ KATA/KATA + NDR или только ключ KEDR).
Принцип работы Kaspersky Anti Targeted Attack
Kaspersky Anti Targeted Attack включает в себя следующие компоненты:
- Sensor.
- Central Node.
- Sandbox.
Компоненты Sensor, Central Node и Sandbox взаимодействуют между собой по следующему принципу:
- Компонент Sensor получает зеркалированный SPAN-, ERSPAN-, RSPAN-трафик, объекты и метаинформацию HTTP-, FTP-, SMTP- и DNS-протоколов, данные HTTP- и FTP-трафика, а также HTTPS-трафика (если администратор настроил подмену SSL-сертификата на прокси-сервере), копии сообщений электронной почты и производит с полученными данными следующие действия:
- Проверяет интернет-трафик на наличие признаков вторжения в IT-инфраструктуру организации с помощью технологии Intrusion Detection System (далее также "IDS").
Технология IDS позволяет распознать и обнаружить сетевую активность по 80 протоколам, в частности по 53 протоколам прикладного уровня модели TCP/IP, фиксируя подозрительный трафик и сетевые атаки. В числе поддерживаемых протоколов TCP, UDP, FTP, TFTP, SSH, SMTP, SMB, CIF, SSL, HTTP, HTTP/2, HTTPS, TLS, ICMPv4, ICMPv6, IPv4, IPv6, IRC, LDAP, NFS, DNS, RDP, DCERPC, MS-RPC, WebSocket, Citrix и другие.
- Проверяет репутацию файлов и URL-адресов по базе знаний Kaspersky Security Network (далее также "KSN") или Kaspersky Private Security Network (далее также "KPSN").
- Отправляет объекты и файлы на проверку компоненту Central Node.
В качестве компонента Sensor также может использоваться почтовый сенсор – сервер или виртуальная машина, на которой установлено приложение "Лаборатории Касперского" Kaspersky Secure Mail Gateway (далее также "KSMG") или Kaspersky Security для Linux Mail Server (далее также "KLMS").
- Проверяет интернет-трафик на наличие признаков вторжения в IT-инфраструктуру организации с помощью технологии Intrusion Detection System (далее также "IDS").
- Компонент Central Node проверяет файлы и объекты с помощью антивирусных баз, баз YARA-правил, создаваемых пользователями Kaspersky Anti Targeted Attack, при необходимости отправляет файлы и объекты на проверку компоненту Sandbox.
- Компонент Sandbox анализирует поведение объектов в виртуальных операционных системах для выявления вредоносной активности и признаков целевых атак на IT-инфраструктуру организации и отправляет данные о результатах проверки на сервер Central Node.

При обнаружении угроз сервер Central Node записывает информацию о них в базу алертов. Вы можете просмотреть таблицу алертов в разделе Алерты веб-интерфейса приложения или сформировав отчет об алертах.
Информация об алертах также может публиковаться в SIEM-систему, которая используется в вашей организации, и во внешние системы. Информация об алертах компонента Sandbox может публиковаться в локальную репутационную базу Kaspersky Private Security Network.
Принцип работы Network Detection and Response
Network Detection and Response включает в себя следующие компоненты:
- Sensor.
- Central Node.
- Endpoint Agent, подключенный к фунциональному блоку NDR.
Компонент может быть представлен приложениями Kaspersky Endpoint Agent для Windows, Kaspersky Endpoint Security для Windows, Kaspersky Endpoint Security для Linux.
- Sandbox.
Опциональный компонент.
При использовании этого функционального блока компоненты Sensor, Central Node и Sandbox взаимодействуют между собой так же, как при использовании функционального блока Kaspersky Anti Targeted Attack. Вы можете посмотреть подробную информацию об их взаимодействии выше.
Компоненты Endpoint Agent и Central Node взаимодействуют между собой по следующему принципу:
Одно из приложений, представляющих компонент Endpoint Agent, устанавливается на отдельных компьютерах, входящих в IT-инфраструктуру организации, и получает об устройствах, на которые установлен компонент, следующие данные:
- Информация о событиях NDR, записанных в базу событий в результате срабатывания технологии EPP (события защиты рабочих станций и серверов).
- Сведения об устройствах (например, версия операционной системы, сведения о модели или производителе).
- Сведения о соединениях устройств на карте сетевых взаимодействий.
- Сведения о протоколах, по которым осуществляется соединение между устройствами.
Принцип работы Kaspersky Endpoint Detection and Response
Kaspersky Endpoint Detection and Response включает в себя следующие компоненты:
- Central Node.
- Endpoint Agent.
Компонент может быть представлен приложениями Kaspersky Endpoint Security для Windows, Kaspersky Endpoint Security для Linux, Kaspersky Endpoint Security для Mac.
- Sandbox.
Опциональный компонент.
В качестве прокси-сервера для соединений, исходящих от компонента Endpoint Agent, может использоваться компонент Sensor.
Компоненты Endpoint Agent и Central Node взаимодействуют между собой по следующему принципу:
Одно из приложений, представляющих компонент Endpoint Agent, устанавливается на отдельных компьютерах, входящих в IT-инфраструктуру организации, и осуществляет постоянное наблюдение за процессами, открытыми сетевыми соединениями и изменяемыми файлами. Данные наблюдения отправляются на сервер Central Node. На основе этих данных формируются события.
- Kaspersky Endpoint Security для Windows передает на сервер Central Node данные о следующих событиях: Запущен процесс, Завершен процесс, Загружен модуль, Удаленное соединение, Правило запрета, Заблокирован документ, Изменен файл, Журнал событий ОС, Изменение в реестре, Прослушан порт, Загружен драйвер, Интерпретированный запуск файла, Интерактивный ввод команд в консоли, Обнаружение, Результат обработки обнаружения, AMSI-проверка, DNS, Внедрение кода, Именованный канал, WMI, LDAP.
- Kaspersky Endpoint Security для Linux передает на сервер Central Node данные о следующих событиях: Запущен процесс, Завершен процесс, Правило запрета, Заблокирован документ, Изменен файл, Журнал событий ОС, Обнаружение, Результат обработки обнаружения, Внедрение кода, DNS.
- Kaspersky Endpoint Security для Mac передает на сервер Central Node данные о следующих событиях: Запущен процесс, Завершен процесс, Изменен файл, Обнаружение, Результат обработки обнаружения.
Endpoint Agent для функциональности NDR подключается отдельно и не отправляет информацию о наблюдениях на сервер Central Node.
События, поступающие на сервер Central Node, отмечаются правилами TAA (IOA). В результате разметки для событий, требующих внимания пользователя, могут формироваться алерты. При наличии компонента Sandbox вы можете также включить автоматическую отправку файлов с хостов с компонентом Endpoint Agent на проверку компоненту Sandbox в соответствии с правилами TAA (IOA) "Лаборатории Касперского".
При интеграции сервера Central Node с Kaspersky Endpoint Security для Windows вы можете осуществлять следующие меры по реагированию на обнаруженные угрозы:
- Работать с файлами и приложениями путем выполнения задач Завершить процесс, Собрать форензику, Запустить YARA-проверку, Запустить программу, Получить файл, Удалить файл, Поместить файл на карантин, Восстановить файл из карантина, Управлять службами, Получить образ диска, Получить дамп памяти на хостах.
- Настраивать политики запрета запуска файлов и процессов на выбранных хостах.
- Изолировать отдельные хосты от сети.
- Работать с правилами TAA (IOA) для классификации и анализа событий.
- Работать с файлами открытого стандарта описания индикаторов компрометации OpenIOC (IOC-файлы) для поиска признаков целевых атак, зараженных и возможно зараженных объектов на хостах и в базе алертов.
- Выполнять действия по реагированию с помощью интерфейса API.
При интеграции сервера Central Node с Kaspersky Endpoint Security 11.4 для Linux и Kaspersky Endpoint Security для Mac вы можете осуществлять следующие меры по реагированию на обнаруженные угрозы:
- Работать с файлами и приложениями путем выполнения задач Получить файл, Запустить программу.
- Работать с правилами TAA (IOA) для классификации и анализа событий.
- Выполнять следующие действия по реагированию с помощью интерфейса API: управление задачей запуска приложений.
При интеграции сервера Central Node с Kaspersky Endpoint Security 12 для Linux вы можете осуществлять следующие меры по реагированию на обнаруженные угрозы:
- Работать с файлами и приложениями путем выполнения задач Получить файл, Запустить программу, Удалить файл, Завершить процесс.
- Изолировать отдельные хосты от сети.
- Работать с файлами открытого стандарта описания индикаторов компрометации OpenIOC (IOC-файлы) для поиска признаков целевых атак, зараженных и возможно зараженных объектов на хостах и в базе алертов.
- Выполнять следующие действия по реагированию с помощью интерфейса API: управление сетевой изоляцией хостов, управление задачей запуска приложений.
При интеграции сервера Central Node с Kaspersky Endpoint Security 12.2 для Linux вы можете осуществлять следующие меры по реагированию на обнаруженные угрозы:
- Работать с файлами и приложениями путем выполнения задач Получить файл, Запустить программу, Удалить файл, Завершить процесс, Поместить файл на карантин, Восстановить файл из карантина.
- Настраивать политики запрета запуска файлов и процессов на выбранных хостах.
- Изолировать отдельные хосты от сети.
- Работать с файлами открытого стандарта описания индикаторов компрометации OpenIOC (IOC-файлы) для поиска признаков целевых атак, зараженных и возможно зараженных объектов на хостах и в базе алертов.
- Выполнять следующие действия по реагированию с помощью интерфейса API: управление сетевой изоляцией хостов, управление задачей запуска приложений, управление правилами запрета.
Принцип работы Kaspersky Anti Targeted Attack Platform показан на рисунке ниже.
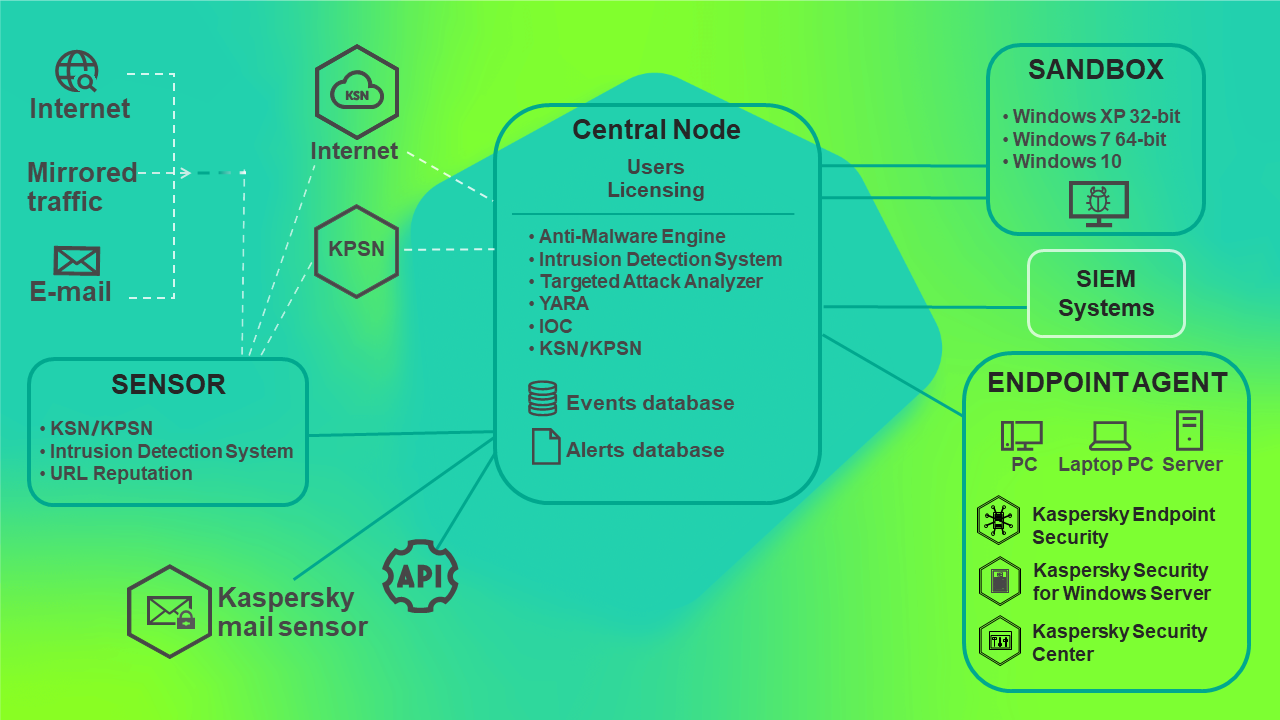
Принцип работы Kaspersky Anti Targeted Attack Platform
Вы можете настраивать параметры каждого компонента Central Node отдельно или управлять несколькими компонентами централизованно в режиме распределенного решения.
Распределенное решение представляет собой двухуровневую иерархию серверов Central Node. В этой структуре выделяется главный сервер управления – Primary Central Node (PCN) и подчиненные серверы – Secondary Central Node (SCN).
Принцип работы Kaspersky Anti Targeted Attack Platform в режиме распределенного решения показан на рисунке ниже.
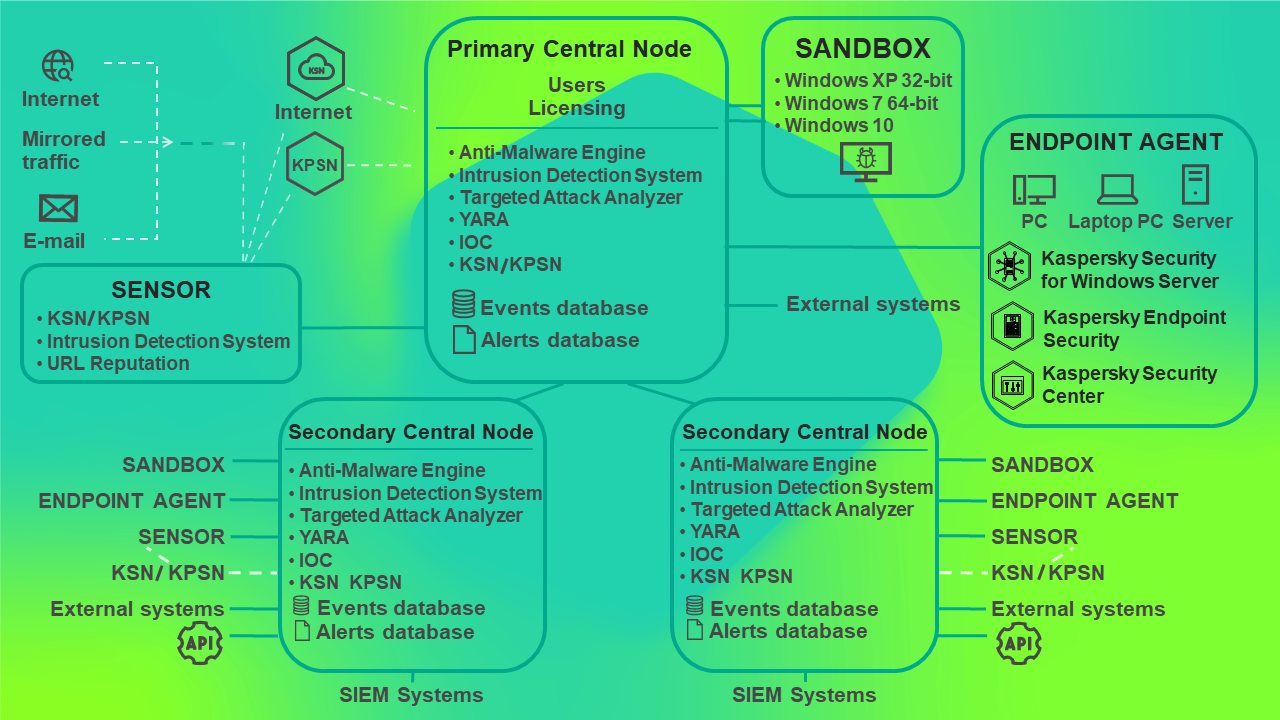
Принцип работы Kaspersky Anti Targeted Attack Platform в режиме распределенного решения
