
13 октября 2026
ID 123451
Создание сетевого пакетного правила
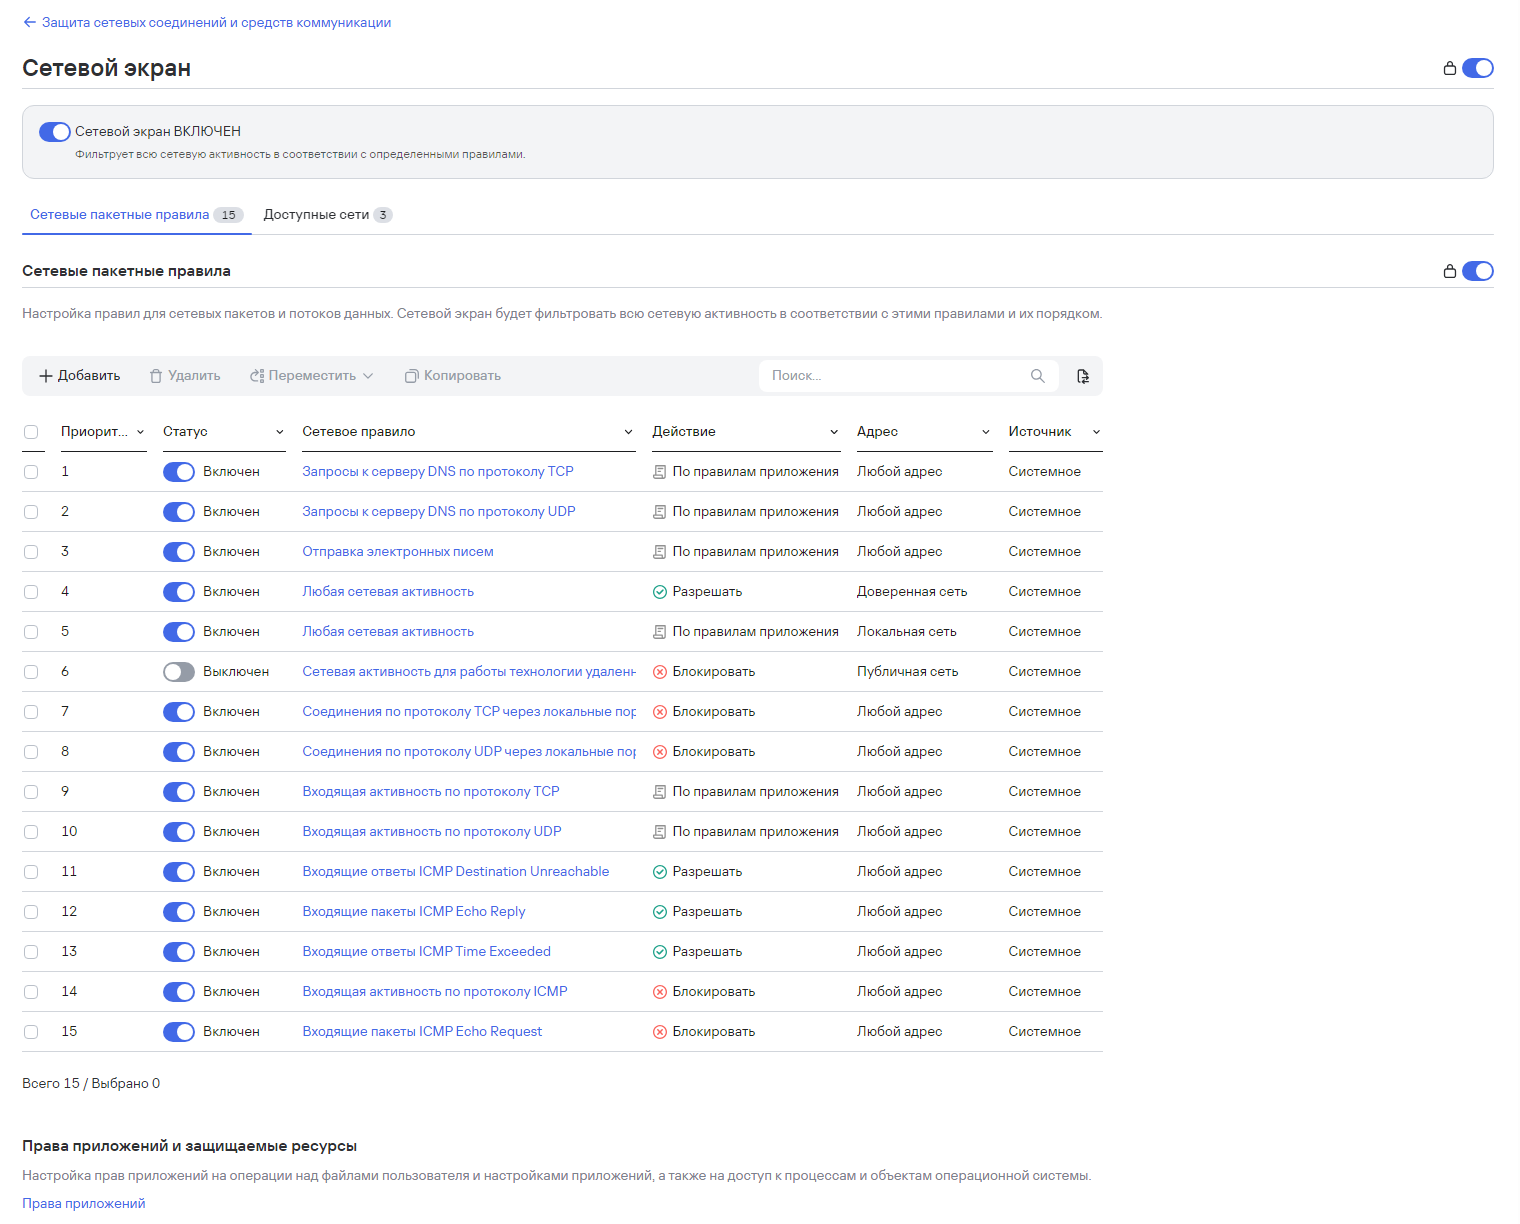
Сетевой экран фильтрует всю сетевую активность на компьютере в соответствии с сетевыми пакетными правилами. Сетевые пакетные правила содержат условия, в соответствии с которыми Сетевой экран контролирует сетевые соединения на компьютере (например, направление соединения, протокол). В сетевых пакетных правилах также указано действие Сетевого экрана с соединением, удовлетворяющим условиям правила (разрешить соединение или запретить соединение).
Рекомендации по созданию сетевых пакетных правил
Для фильтрации сетевой активности вы можете указать IP-адрес или диапазон IP-адресов. Также вы можете указать DNS-имя.
Если в правиле используется DNS-имя, Kaspersky Endpoint Security выполняет разрешение данного DNS-имени и в дальнейшем при работе с правилом использует полученный IP-адрес.
Kaspersky Endpoint Security может выполнять разрешение DNS-имен в следующих случаях:
- запуск приложения;
- изменение настроек Сетевого экрана.
В процессе разрешения DNS-имен с компьютера, на котором установлено приложение, может выполняться большое количество запросов к DNS-серверу. Чтобы избежать этого, мы рекомендуем использовать IP-адреса при создании правил.
В некоторых случаях использование DNS-имен в сетевых пакетных правилах может быть небезопасным, так как владелец DNS-сервера может изменить параметры DNS-записи. Также злоумышленник может подменить DNS-сообщения и обойти правила Сетевого экрана.
Вы можете контролировать сетевые соединения по DNS-именам с помощью правил Веб-Контроля. Если вам необходимо задать DNS-имя в правилах Сетевого экрана, выполните следующие действия:
- обеспечьте защиту локальной сети организации;
- убедитесь в безопасности используемых кеширующих и авторитативных DNS-серверов;
- включите защиту DNS-записи от изменений.
Создавая сетевые пакетные правила, следует помнить, что они имеют приоритет над сетевыми правилами приложений.
Способы создания сетевых пакетных правил
Вы можете создать сетевое пакетное правило следующими способами:
- С помощью инструмента Мониторинг сети.
Мониторинг сети – это инструмент, предназначенный для просмотра информации о сетевой активности компьютера пользователя в реальном времени. Этот способ удобен, так как вам не нужно настраивать все параметры правила. Некоторые параметры Сетевой экран подставит автоматически из данных Мониторинга сети. Мониторинг сети доступен только в интерфейсе приложения.
- В параметрах Сетевого экрана.
Этот способ позволяет выполнить тонкую настройку параметров Сетевого экрана. Вы можете создать правила для любой сетевой активности, даже если сетевой активности нет в реальном времени.
Как создать сетевое пакетное правило в интерфейсе приложения с помощью инструмента Мониторинг сети
Как создать сетевое пакетное правило в интерфейсе приложения в параметрах Сетевого экрана
 .
Как создать сетевое пакетное правило в Консоли администрирования (MMC)
 . Шаблоны правила описывают наиболее часто используемые сетевые соединения.
Как создать сетевое пакетное правило в Web Console
Параметры сетевого пакетного правила
Параметр | Описание |
|---|---|
Действие | Разрешать. Запрещать. По правилам приложения. Если выбран этот элемент, Сетевой экран применяет к сетевому соединению сетевые правила приложения. |
Протокол | Контроль сетевой активности по выбранному протоколу: TCP, UDP, ICMP, ICMPv6, IGMP и GRE. Если в качестве протокола выбран протокол ICMP или ICMPv6, вы можете задать тип и код ICMP-пакета. Если в качестве протокола выбран протокол TCP или UDP, вы можете указать номера портов компьютера пользователя и удаленного компьютера, соединение между которыми следует контролировать. Диапазон возможных значений номеров порта: 0–65535. В каждом поле вы можете указать несколько значений, разделенных
|
Направление | Входящее (пакет). Сетевой экран применяет сетевое правило ко всем входящим сетевым пакетам. Входящее. Сетевой экран применяет сетевое правило ко всем сетевым пакетам в рамках соединения, которое инициировал удаленный компьютер. Входящее / Исходящее. Сетевой экран применяет сетевое правило ко всем входящим и исходящим сетевым пакетам. Исходящее (пакет). Сетевой экран применяет сетевое правило ко всем исходящим сетевым пакетам. Исходящее. Сетевой экран применяет сетевое правило ко всем сетевым пакетам в рамках соединения, которое инициировал компьютер пользователя. |
Сетевые адаптеры | Сетевые адаптеры, которые могут передавать / получать сетевые пакеты. Указание параметров сетевых адаптеров позволяет различать сетевые пакеты, отправленные или полученные сетевыми адаптерами с одинаковыми IP-адресами. |
Время жизни (TTL) | Ограничение контроля сетевых пакетов по времени их жизни (англ. Time to Live, TTL). |
Удаленные адреса | Сетевые адреса удаленных компьютеров, которые могут передавать / получать сетевые пакеты. К заданному диапазону удаленных сетевых адресов Сетевой экран применяет сетевое правило. Вы можете включить в сетевое правило все IP-адреса, создать отдельный список IP-адресов, указать диапазон IP-адресов или выбрать подсеть (Доверенные сети, Локальные сети, Публичные сети). Также вместо IP-адреса вы можете указать DNS-имя компьютера. Используйте DNS-имена только для компьютеров локальной сети или внутренних сервисов. Для работы с облачными сервисами (например, Microsoft Azure) и другими интернет-ресурсами предназначен компонент Веб-Контроль. Если в сетевом пакетном правиле вы добавили DNS-имя, для которого не удалось определить IP-адрес, Kaspersky Endpoint Security предупредит вас об этом. В списке сетевых пакетных правил в Web Console будет добавлена графа с описанием ошибки. В Консоли администрирования (MMC) описание ошибки недоступно. Такое пакетное правило будет выделено цветом. |
Локальные адреса | Сетевые адреса компьютеров, которые могут передавать / получать сетевые пакеты. К заданному диапазону локальных сетевых адресов Сетевой экран применяет сетевое правило. Вы можете включить в сетевое правило все IP-адреса, создать отдельный список IP-адресов или указать диапазон IP-адресов. Приложение сохраняет локальные адреса, только если задан список удаленных адресов. То есть для параметра Удаленные адреса выбрано значение Адреса из списка и добавлен хотя бы один адрес. Для приложений не всегда возможно получить локальный адрес. В этом случае этот параметр игнорируется. |
