
13 октября 2026
ID 128103
Устранение необработанных угроз
Kaspersky Endpoint Security фиксирует информацию о файлах, которые она по каким-либо причинам не обработала. Эта информация записывается в виде событий в список активных угроз (см. рис. ниже).
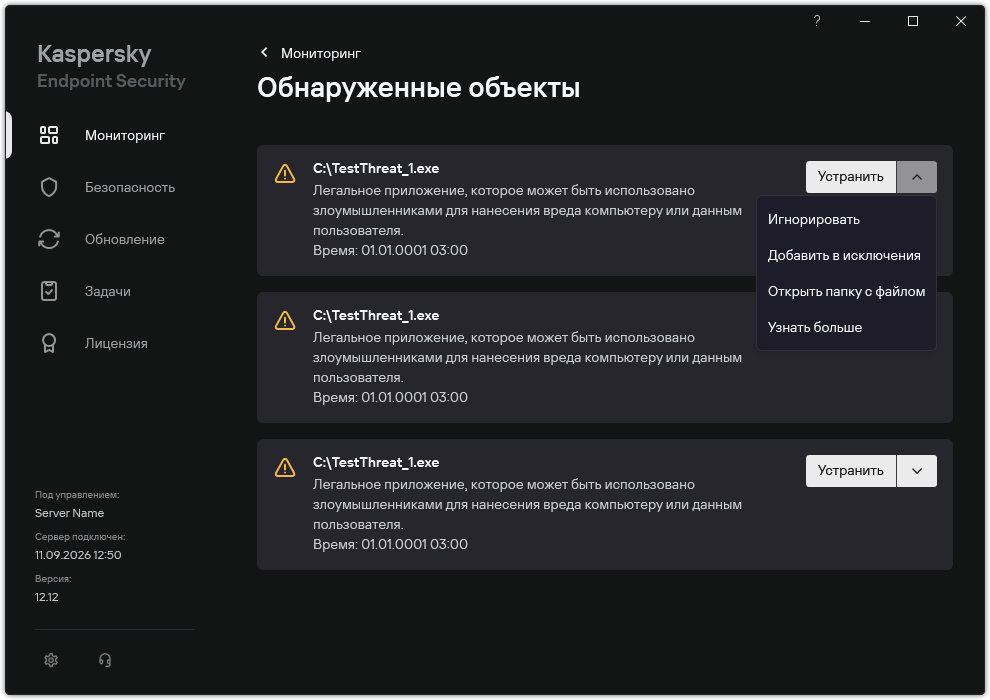
Список активных угроз
Зараженный файл считается обработанным, если Kaspersky Endpoint Security в процессе проверки компьютера на вирусы и другие приложения, представляющие угрозу, вылечил или удалил угрозу.
Kaspersky Endpoint Security помещает файл в список активных угроз, если в процессе проверки компьютера на вирусы и другие приложения, представляющие угрозу, Kaspersky Endpoint Security по каким-либо причинам не совершил действие с этим файлом согласно заданным настройкам приложения.
Такая ситуация возможна в следующих случаях:
- Проверяемый файл недоступен (например, находится на сетевом диске или внешнем диске без прав на запись данных).
- В настройках задачи Поиск вредоносного ПО при обнаружении угрозы выбрано действие Информировать. Далее, когда на экране отобразилось уведомление о зараженном файле, пользователь выбрал вариант Пропустить.
При наличии необработанных угроз Kaspersky Endpoint Security изменит значок на  . В главном окне приложения появится сообщение об угрозе (см. рис ниже). В консоли Kaspersky Security Center статус компьютера будет изменен на Критический –
 .
Как обработать угрозу в Консоли администрирования (MMC)
Как обработать угрозу в Web Console и Cloud Console
Как обработать угрозу в интерфейсе приложения
Для обработки активных угроз в консоли Kaspersky Security Center необходимо включить передачу данных о необработанных файлах на Сервер администрирования. По умолчанию передача данных включена.
Как включить передачу данных о необработанных угрозах в Консоли администрирования (MMC)
Как включить передачу данных о необработанных угрозах в Web Console
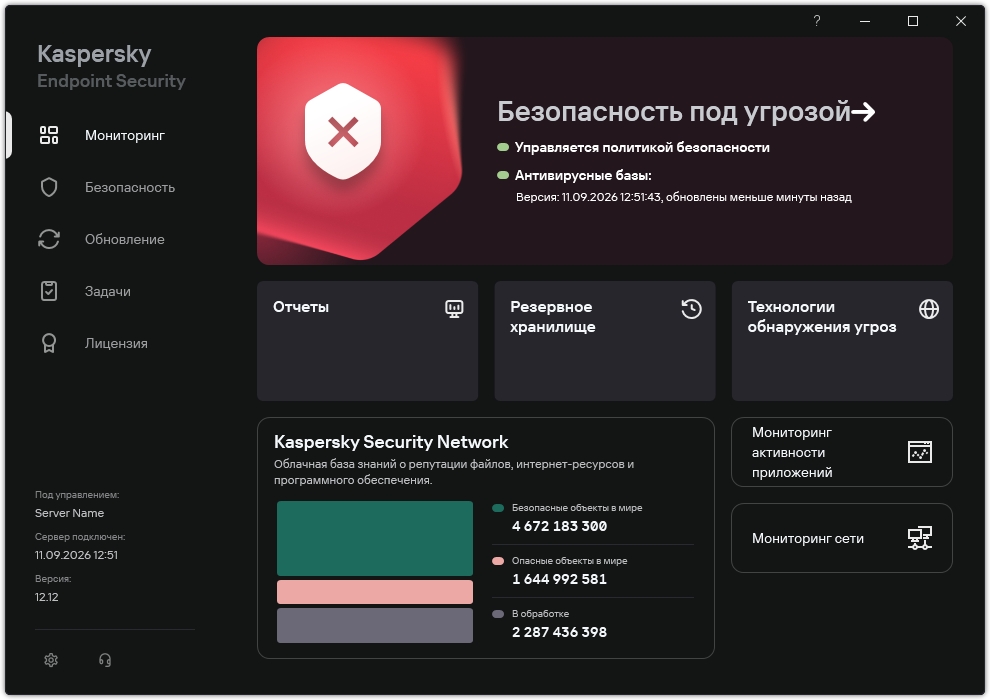
Главное окно приложения при обнаружении угрозы
