Об отказоустойчивом кластере Kaspersky Security Center
Отказоустойчивый кластер Kaspersky Security Center обеспечивает высокую доступность Kaspersky Security Center и минимизирует простои Сервера администрирования в случае сбоя. Отказоустойчивый кластер основан на двух идентичных экземплярах Kaspersky Security Center, установленных на двух компьютерах. Один из экземпляров работает как активный узел, а другой – как пассивный. Активный узел управляет защитой клиентских устройств, в то время как пассивный готов взять на себя все функции активного узла в случае отказа активного узла. Когда происходит сбой, пассивный узел становится активным, а активный узел становится пассивным.
Использование отказоустойчивого кластера не влияет на расчеты, основанные на Руководстве по масштабированию.
Используйте функцию Kaspersky Event Log для устранения неполадок.
Kaspersky Security Center Linux не поддерживает геораспределенный отказоустойчивый кластер. Развертывание отказоустойчивого кластера Kaspersky Security Center возможно только в пределах одной географической площадки.
Условия переключения
Отказоустойчивый кластер переключает управление защитой клиентских устройств с активного узла на пассивный, если на активном узле происходит любое из следующих событий:
- Активный узел сломан из-за программного или аппаратного сбоя.
- Активный узел был временно остановлен для проведения технических работ.
- По крайней мере, одна из служб (или процессов) Kaspersky Security Center завершилась с ошибкой или была намеренно остановлена пользователем. К службам Kaspersky Security Center относятся: kladminserver, klnagent, klactprx и klwebsrv.
- Сетевое соединение между активным узлом и хранилищем на файловом сервере было прервано или разорвано.
Отказоустойчивый кластер Kaspersky Security Center управляет всеми службами Kaspersky Security Center автоматически. Не перезапускайте службы вручную.
Схемы развертывания
Вы можете выбрать одну из следующих схем развертывания отказоустойчивого кластера Kaspersky Security Center:
- Схема, в которой используется дополнительный сетевой адаптер.
- Схема, в которой используется сторонняя балансировка нагрузки.
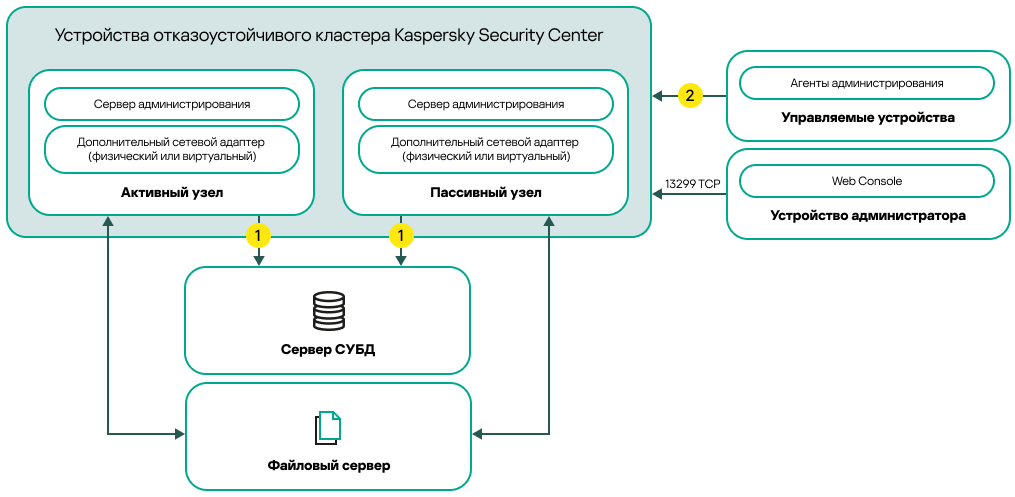
Схема, в которой используется дополнительный сетевой адаптер
Условные обозначения схемы:
 Сервер администрирования передает данные в базу данных. Откройте необходимые порты на устройстве, на котором расположена база данных, например порт 3306 для MySQL Server или порт 1433 для Microsoft SQL Server. Подробную информацию см. в документации СУБД.
 На управляемых устройствах откройте следующие порты: TCP 13000, UDP 13000 и TCP 17000.
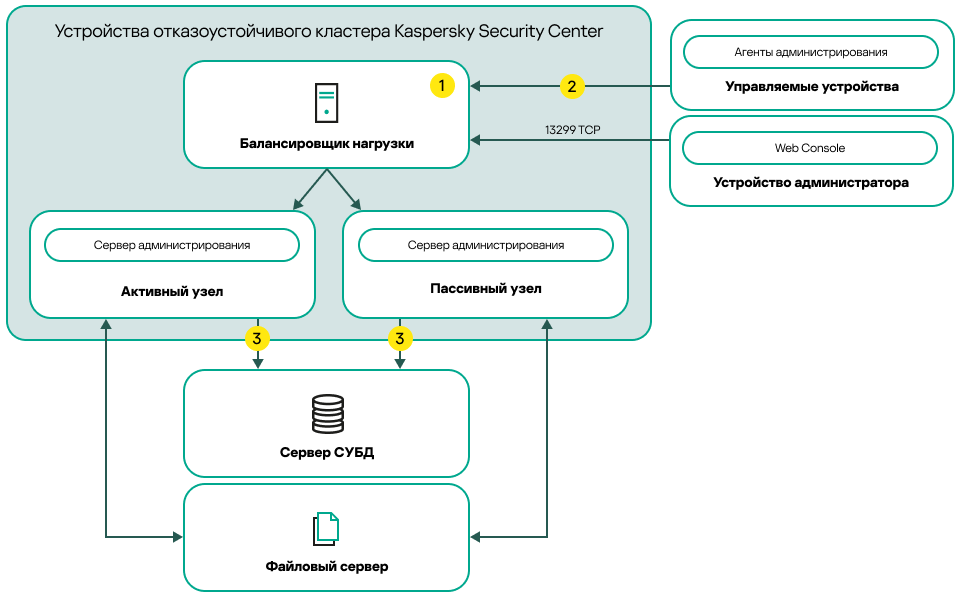
Схема, в которой используется сторонняя балансировка нагрузки
Условные обозначения схемы:
На устройстве балансировщика нагрузки откройте все порты Сервера администрирования: TCP 13000, UDP 13000, TCP 13299 и TCP 17000.
Если вы хотите использовать утилиту klakaut для автоматизации, вам также нужно открыть TCP-порт 13291.
На управляемых устройствах откройте следующие порты: TCP 13000, UDP 13000 и TCP 17000.
 Сервер администрирования передает данные в базу данных. Откройте необходимые порты на устройстве, на котором расположена база данных, например порт 3306 для MySQL Server или порт 1433 для Microsoft SQL Server. Подробную информацию см. в документации СУБД.
