О закрытии уязвимостей в приложениях сторонних производителей в изолированной сети
Процесс закрытия уязвимостей в приложениях сторонних производителей в изолированной сети показан на рисунке и описан ниже. Вы можете периодически повторять этот процесс.
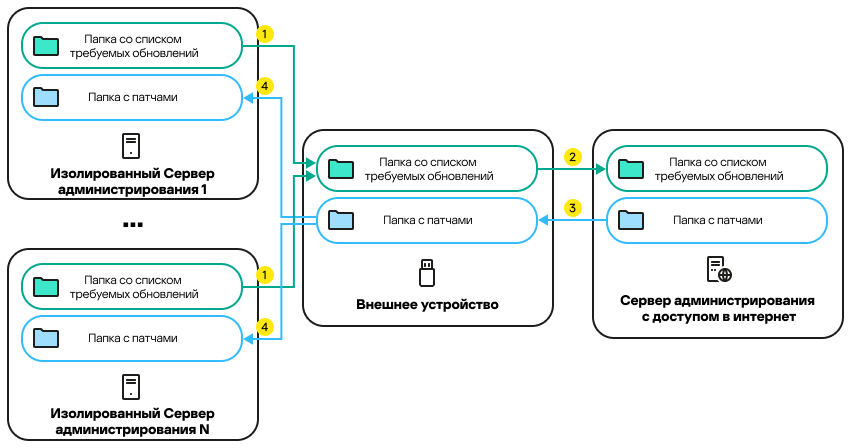
Процесс передачи патчей и списка необходимых обновлений между Сервером администрирования с доступом в интернет и изолированными Серверами администрирования
Каждый Сервер администрирования, изолированный от сети интернет (далее – изолированный Сервер администрирования), формирует список обновлений, которые необходимо установить на управляемые устройства, подключенные к данному Серверу администрирования. Список необходимых обновлений хранится в специальной папке и представляет собой набор бинарных файлов. Каждый файл имеет имя, которое содержит идентификатор патча с требуемым обновлением. В результате каждый файл в списке указывает на определенный патч.
С помощью внешнего устройства вы переносите список необходимых обновлений с изолированного Сервера администрирования на выделенный Сервер администрирования с доступом в интернет. После этого выделенный Сервер администрирования загружает патчи из интернета и помещает их в отдельную папку.
Когда все патчи загружены и размещены в специальной для них папке, вы перемещаете патчи на каждый изолированный Сервер администрирования, с которого вы взяли список необходимых обновлений. Вы сохраняете патчи в специально созданную для них папку на изолированном Сервере администрирования. В результате задача Установка требуемых обновлений и закрытие уязвимостей запускает патчи и устанавливает обновления на управляемые устройства изолированных Серверов администрирования.
