Настройка Kaspersky CyberTrace для интеграции с McAfee Enterprise Security Manager
В этом разделе описывается порядок настройки Kaspersky CyberTrace для интеграции с McAfee ESM.
Чтобы настроить Kaspersky CyberTrace для интеграции с McAfee ESM, выполните следующие действия:
- Загрузите Kaspersky CyberTrace со страницы https://support.kaspersky.com/datafeeds/download/15920.
- Установка Kaspersky CyberTrace.
- В ОС Linux Kaspersky CyberTrace устанавливается в каталог
/opt/kaspersky/ktfs. - В случае установки в ОС Windows каталог установки в дальнейшем называется
%CyberTrace_installDir%.
- В ОС Linux Kaspersky CyberTrace устанавливается в каталог
- При первом входе в веб-интерфейс Kaspersky CyberTrace открывается Мастер первоначальной настройки. Следуйте инструкциям на экране. В частности, задайте следующие параметры:
- На шаге мастера Настройка прокси-сервера при необходимости укажите параметры подключения к прокси-серверу.
- На шаге мастера Настройка управления данными задайте параметры следующим образом:
- В разделе SIEM-система выберите Other.
- В блоке Входящие события укажите IP-адрес и порт, на котором Kaspersky CyberTrace будет прослушивать входящие события.
- В блоке Оповещения об обнаружении индикаторов компрометации укажите IP-адрес и порт McAfee ESM, на который Kaspersky CyberTrace будет отправлять оповещения об обнаружении индикаторов компрометации обнаружения и служебные оповещения.
В случае McAfee ESM это порт 514.
- На странице Параметры → Источники событий нажмите кнопку
 (Изменить) рядом с источником событий По умолчанию, выберите вкладку Регулярные выражения, а затем укажите следующие регулярные выражения:
Регулярные выражения для интеграции с McAfee ESM
Тип индикатора
Название правила
Регулярное выражение
Дополнительные параметры
CONTEXT
Device
deviceExternalId\=(.*?)\s
CONTEXT
DeviceAction
act\=(.*?)\s
CONTEXT
DeviceIp
deviceTranslatedAddress\=(.*?)\s
HASH
RE_HASH
([\da-fA-F]{32,64})
Извлечь все: True
IP
RE_IP
dst\=(.*?)\s
Веб-адрес
RE_URL
(?:\:\/\/)((?:\S+(?::\S*)?+@)?(?:(?:(?:[a-z\x{00a1}-\x{ffff}0-9]+-*)*[a-z\x{00a1}-\x{ffff}0-9]*)(?:\.(?:[a-z\x{00a1}-\x{ffff}0-9]+-)*+[a-z\x{00a1}-\x{ffff}0-9]++)*(?:\.(?:[a-z\x{00a1}-\x{ffff}\-0-9]{2,}+)))(?:\.*:\d{2,5})?+(?:\.*\/[^\s\"\<\>]*+)?+)
Извлечь все: True
IP
SRC_IP
src\=(.*?)\s
CONTEXT
UserName
duser\=(.*?)\s
- На вкладке Правила нормализации включите переключатель Применять правила нормализации, а затем укажите следующее правило замены:
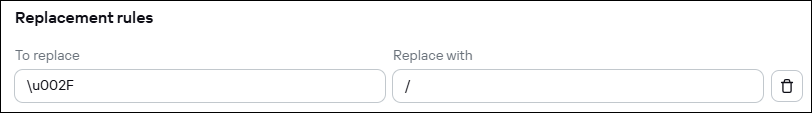
Правило замены для интеграции с McAfee ESM
- Сохраните изменения.
- Выберите Параметры → Служебные оповещения, а затем укажите следующие форматы:
Формат служебных оповещений для интеграции с McAfee ESM
Поле
Значение
Формат служебных оповещений
Событие службы Kaspersky CyberTrace | date=%Date% alert=%Alert% msg:%RecordContext%Формат контекста записей
%ParamName%=%ParamValue%Обратите внимание на пробел перед
%ParamName%.Сохраните изменения.
- Выберите Параметры → Оповещения об обнаружении индикаторов компрометации, а затем укажите следующие форматы:
Формат оповещений об обнаружении индикаторов компрометации для интеграции с McAfee ESM
Поле
Значение
Формат → Формат оповещения
Kaspersky CyberTrace Detection Event| date=%Date% reason=%Category% detected=%MatchedIndicator% act=%DeviceAction% dst=%RE_IP% src=%SRC_IP% hash=%RE_HASH% request=%RE_URL% dvc=%DeviceIp% sourceServiceName=%Device% suser=%UserName% msg:%RecordContext%Контекст → Поля контекста
%ParamName%:%ParamValue%Обратите внимание на пробел перед
%ParamName%.Сохраните изменения.
