Создание уведомлений о входящих служебных событиях
Создание уведомлений о входящих служебных событиях
Для создания уведомлений о входящих служебных событиях Kaspersky CyberTrace можно настроить правила оповещений.
Чтобы создать уведомления о служебных событиях из Kaspersky CyberTrace в Splunk, выполните следующие действия:
- В меню Search and Reporting app for Splunk выберите вкладку Search.
- В поле поиска укажите условие для создания оповещений. Например:
sourcetype="kl_cybertrace_events" alert="KL_ALERT_ServiceStopped"Это условие определяет запрос на поиск оповещений о событиях, которые генерируются при остановке Kaspersky CyberTrace Service.
- Нажмите на кнопку «Search» (
 ), чтобы проверить, правильно ли выполняется сформулированный запрос.
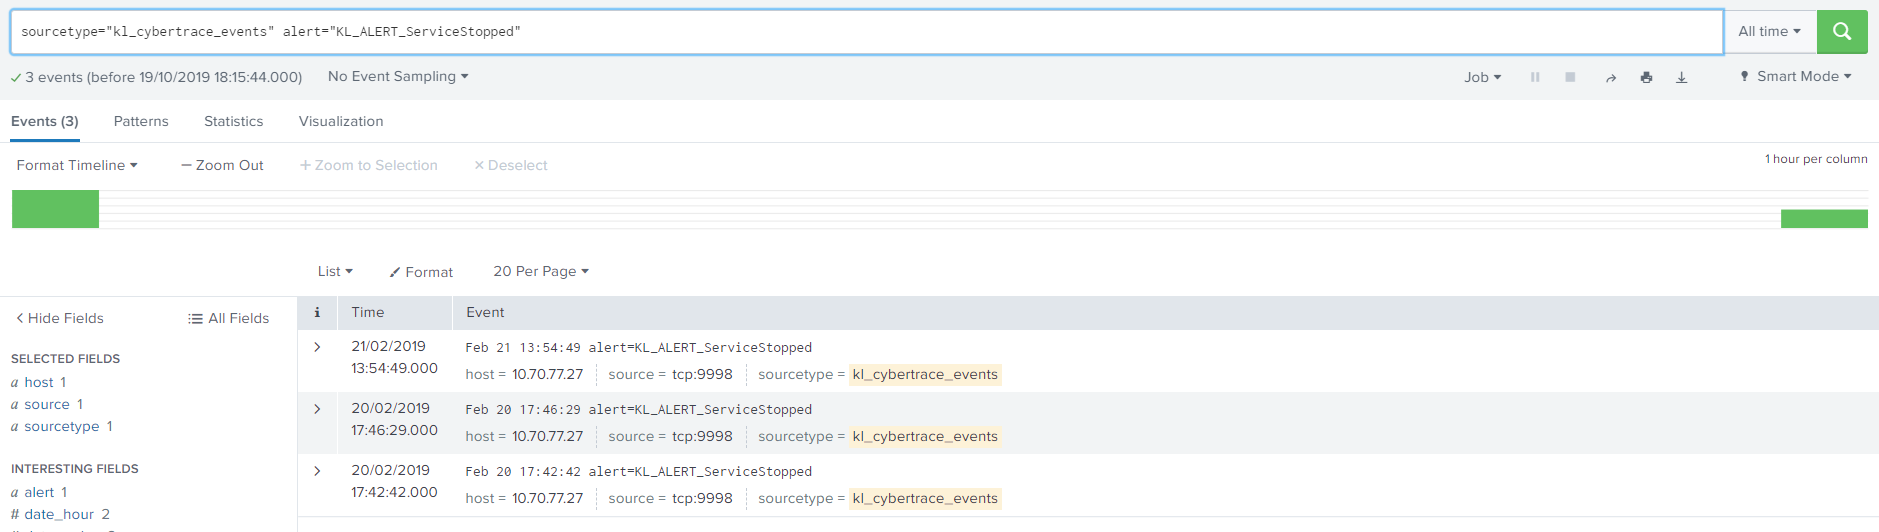
KL_ALERT_ServiceStopped events
- Нажмите на кнопку Save as и выберите Alert.
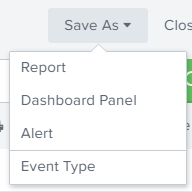
Сохранение оповещения
Откроется окно Save As Alert.
- В окне Save As Alert задайте следующие настройки:
- В поле Title укажите имя оповещения.
Указываемое название может быть любым.
- В поле Description укажите описание оповещения.
Указываемое описание может быть любым.
- В поле Alert type выберите один из следующих вариантов:
- Scheduled, если требуется регулярно проверять события на соответствие указанным условиям.
- Real-time, если требуется проверять события на соответствие указанным условиям в режиме реального времени.
- В поле Trigger укажите For each results.
- Установите флажок Throttle, а затем, если необходимо, укажите продолжительность интервала времени, в течение которого Splunk не будет отправлять новые оповещения в случае срабатывания правила.
- В поле Trigger Actions укажите способ, которым Splunk будет уведомлять о срабатывании оповещения.
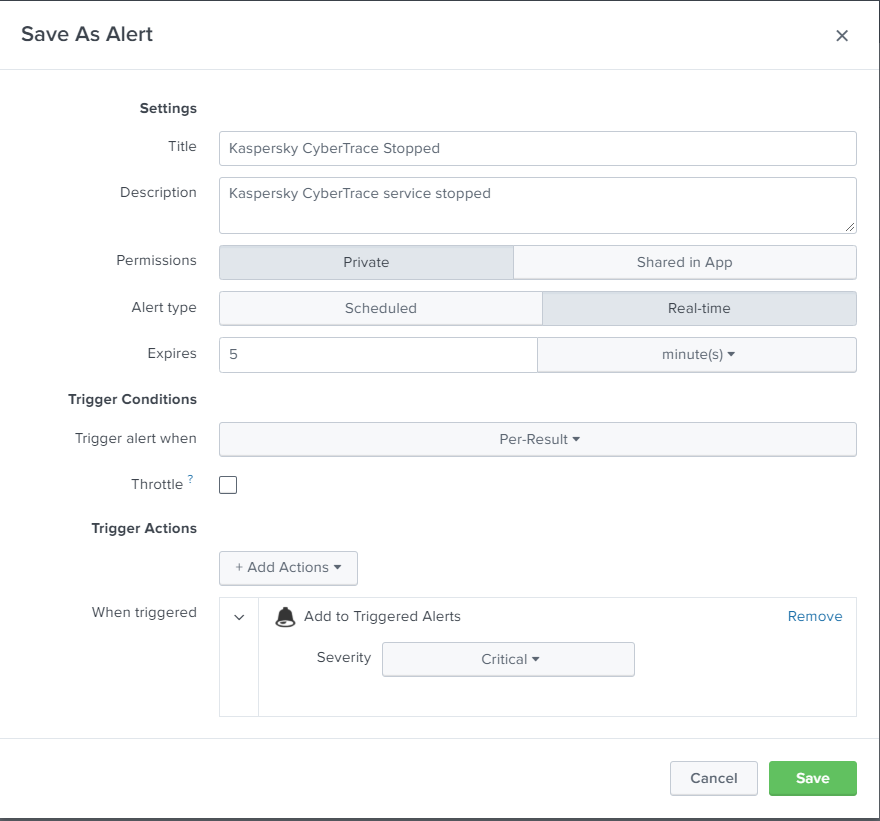
Окно Save As Alert
- В поле Title укажите имя оповещения.
- Нажмите на кнопку Save.
Правило появится в Splunk.
Вам помогла эта статья?
Что нам нужно улучшить?
Спасибо за ваш отзыв, вы помогаете нам становиться лучше!
Спасибо за ваш отзыв, вы помогаете нам становиться лучше!
