Что нового
Что нового
В Kaspersky CyberTrace были реализованы следующие новые возможности и улучшения:
Что нового в версии 5.3
- Добавлена возможность получения контекста для индикаторов обогащением по Kaspersky Threat Lookup (см. рисунки ниже). Наличие полного контекста по индикатору, в дополнение к данным из потоков, позволит значительно повысить качество расследования инцидентов, а его отображение непосредственно в пользовательском интерфейсе CyberTrace без необходимости перехода в Kaspersky Threat Intelligence портал, позволит аналитикам сохранить фокус внимания и повысит скорость и эффективность их работы. При заказе коммерческой лицензии CyberTrace Enterprise TIP* предоставляется учетная запись Kaspersky Threat Lookup с возможностью самостоятельной генерации API токена с квотой 10 запросов в сутки, что позволит получать контекст по индикаторам в рамках расследования наиболее критичных инцидентов.
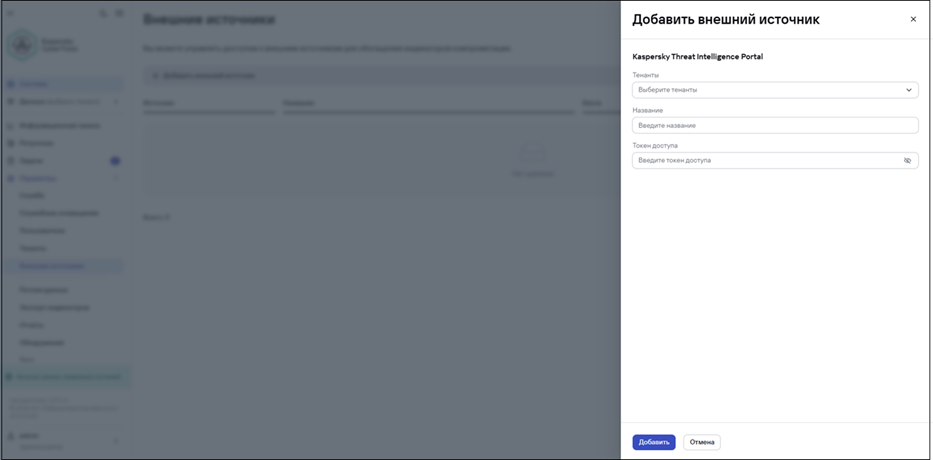
Добавление внешнего источника
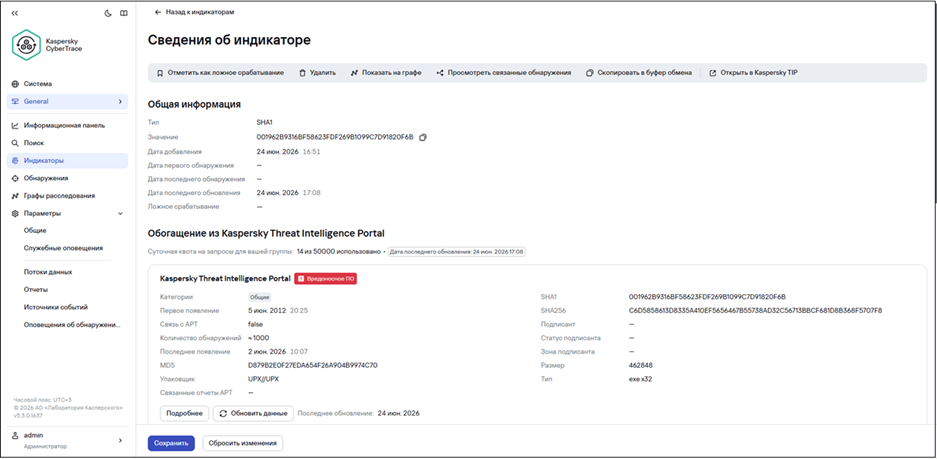
Обогащенный индикатор
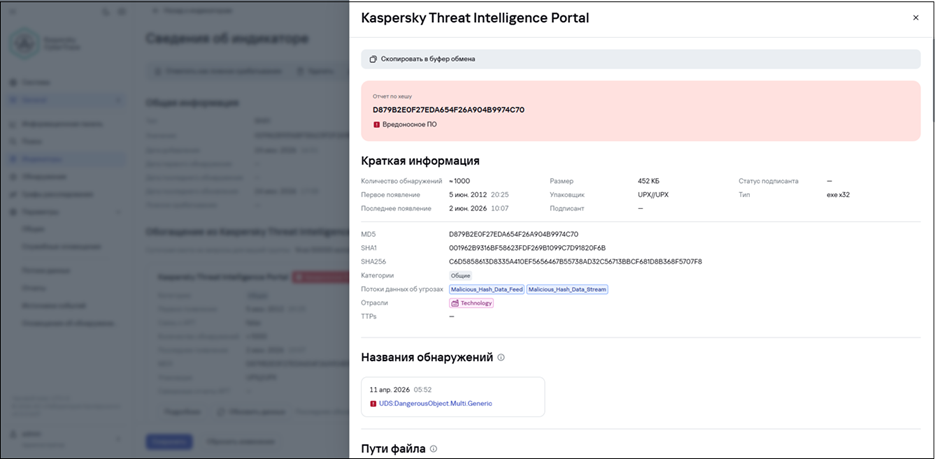
Боковая панель с подробностями об обогащенном идникаторе
- Для APT и Crimeware индикаторов потоков Лаборатории Касперского добавлена возможность получения отчетов и связанных артефактов (IoC/YARA/Suricata) непосредственно из карточки индикатора пользовательского интерфейса CyberTrace. Это позволит аналитикам в дополнение к контексту из фидов и данным, полученным из Kaspersky Threat Lookup, также иметь человекочитаемый документ с полным описанием угрозы, а также дополнительные правила ее обнаружения на хостах инфраструктуры и в сетевом траффике (требуется API токен с лицензией на Kaspersky Intelligence Reporting), что позволит оперативно принимать максимально взвешенные решения в рамках расследования инцидентов.
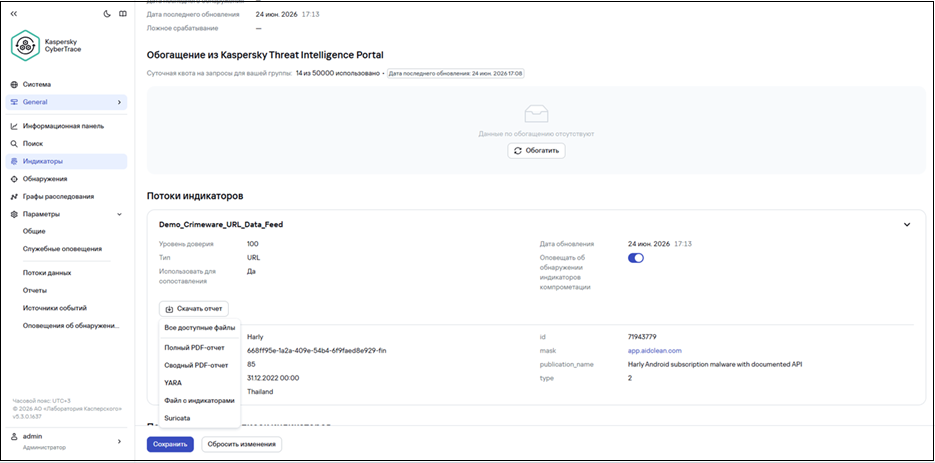
Скачивание отчета
- Заказчики, имеющие лицензию на Crimeware потоки данных об угрозах от Лаборатории Касперского, теперь могут легко самостоятельно включить их в продукте без помощи специалистов Лаборатории Касперского. При установке продукта CyberTrace кроме потоков Demo IP Reputation, Demo Botnet C&C и Demo Malicious Hashes теперь также доступны Demo Crimeware и Demo APT потоки (см. рисунки ниже), являющиеся демонстрационными версиями премиальных потоков Лаборатории Касперского, содержащих расширенный полезный контекст (связь с конкретной группировкой, TTPs). А при наличии API токена с лицензией Kaspersky Intelligence Reporting по любому из индикаторов в данных потоках можно получить человекочитаемый отчет и оценить степень детализации APT и Crimeware угроз.
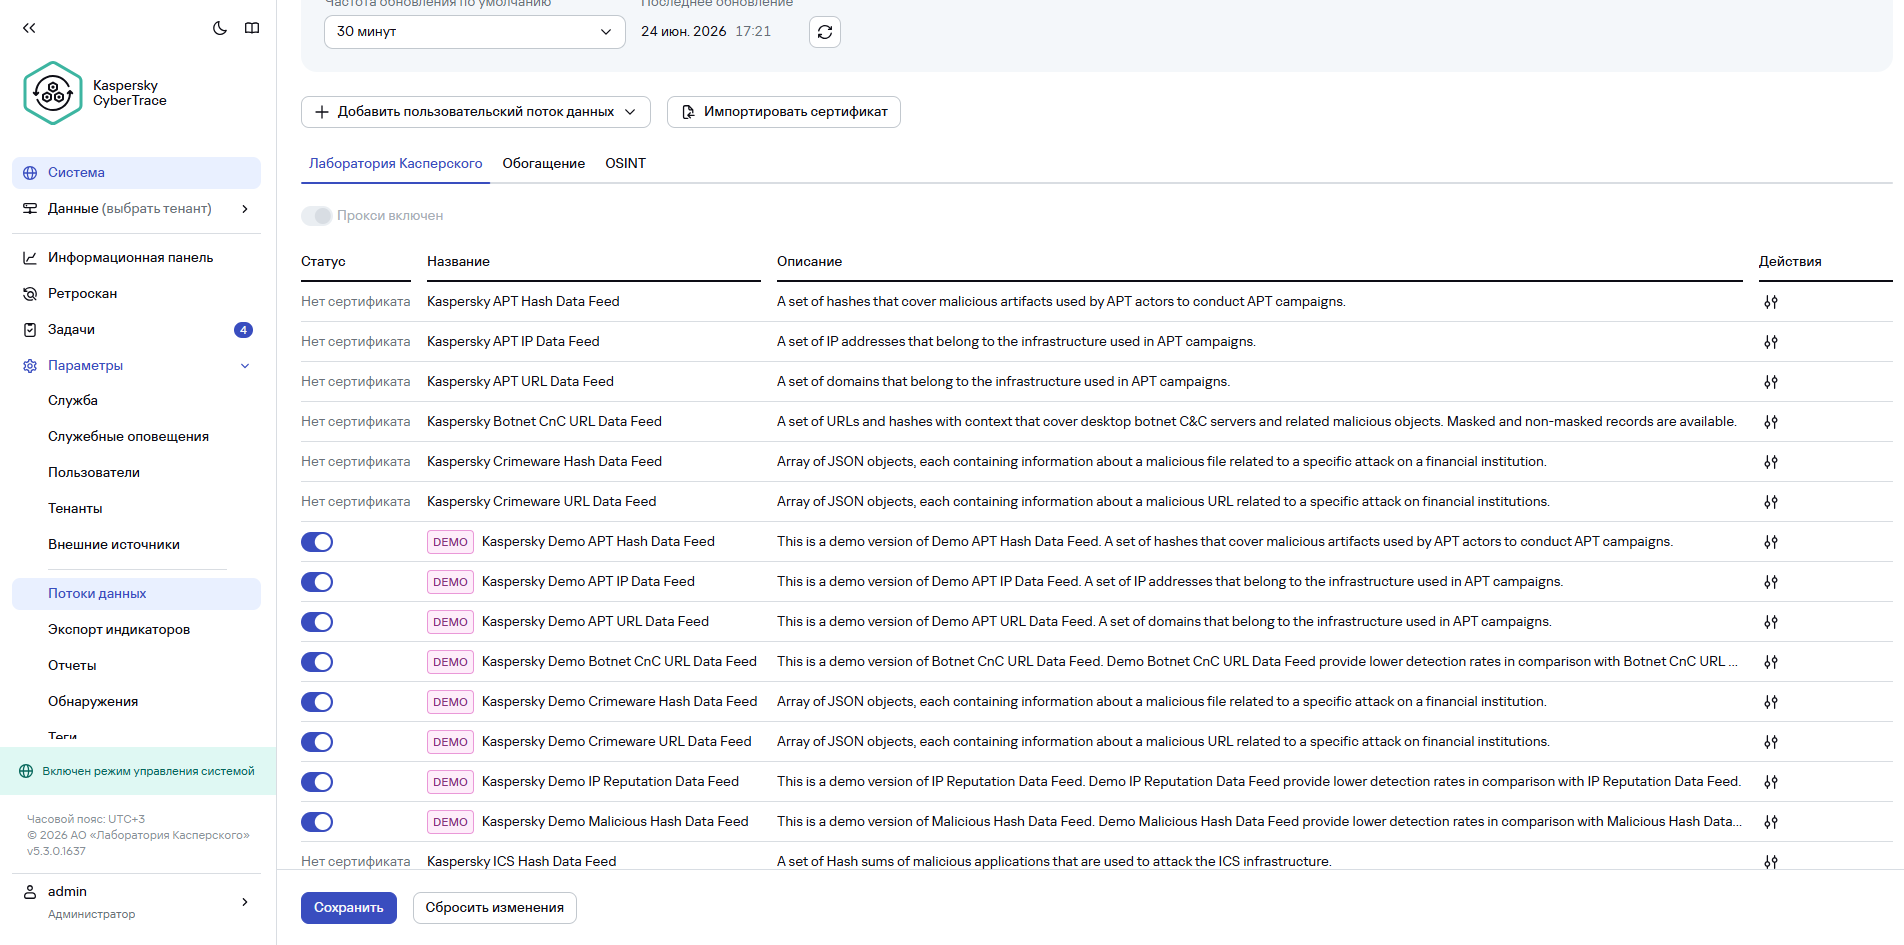
Просмотр потоков данных
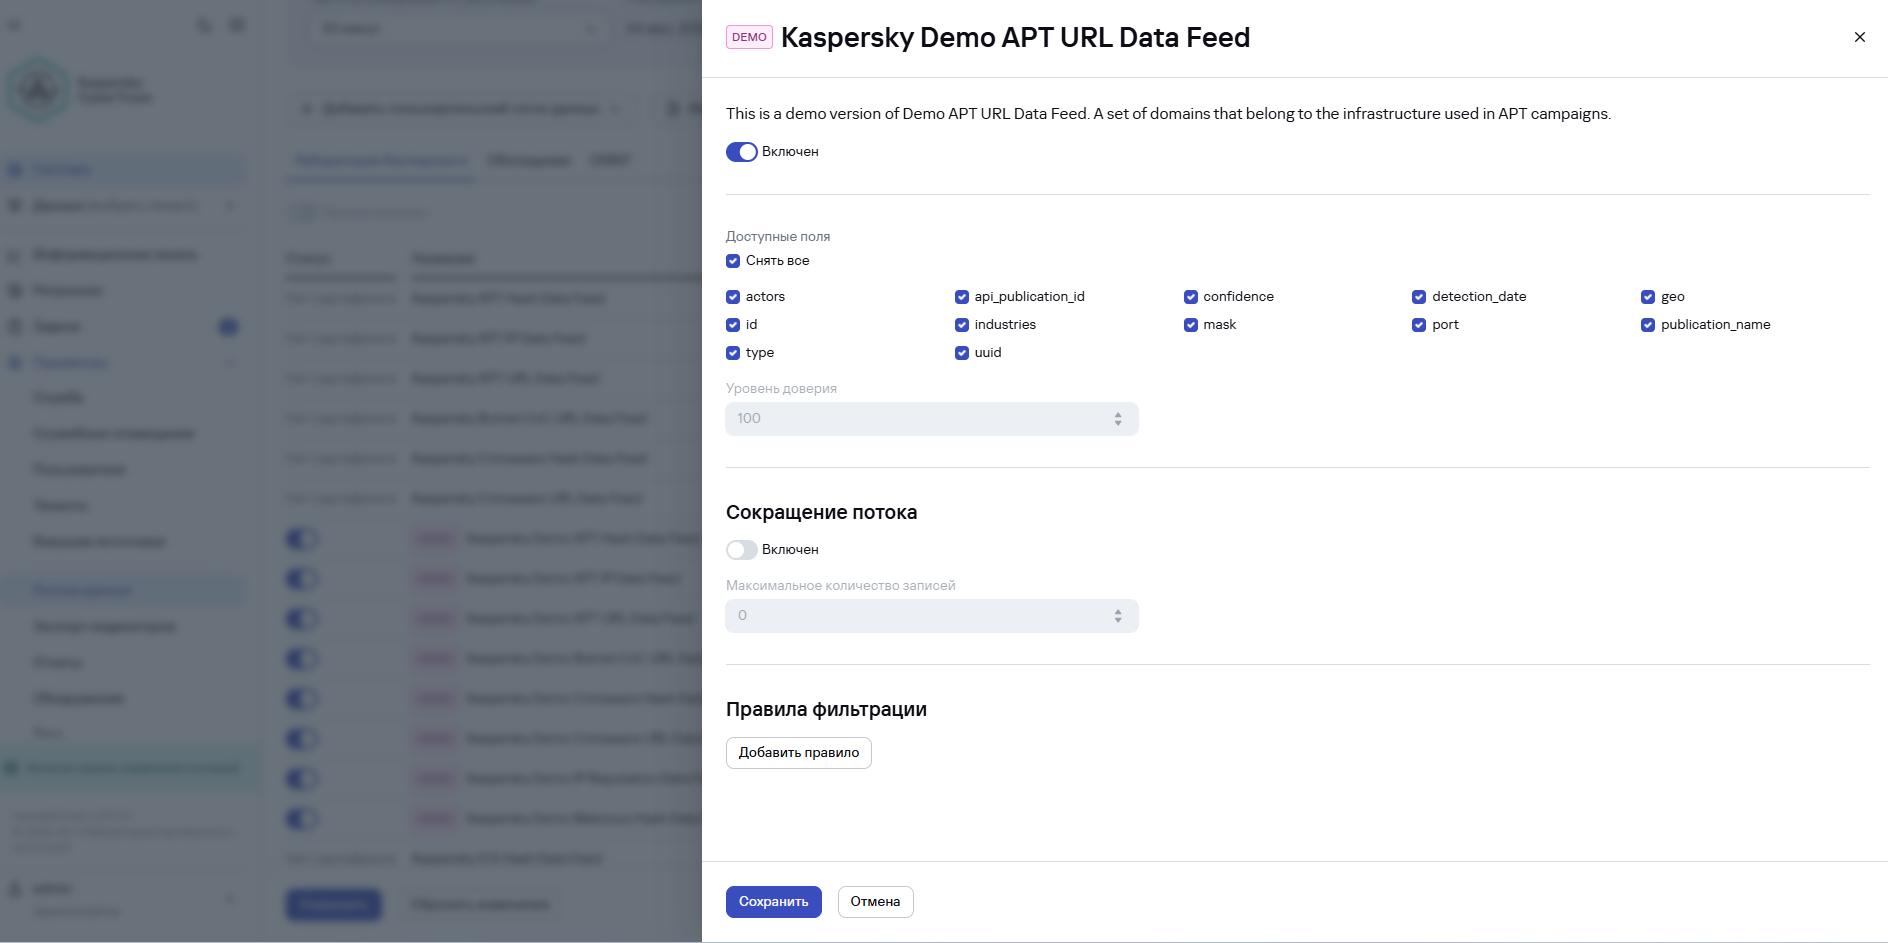
Дополнительный контекст в Demo APT Hash Data Feed
- На странице управления тенантами для каждого тенанта добавлено отображение средних значений (см. рисунок ниже) - Events per second (EPS/TCP) и Indicator per second (IPS/API). Это позволит контролировать нагрузку на каждый тенант для своевременного принятия решения о расширении вычислительных мощностей либо об оптимизации входящего потока.
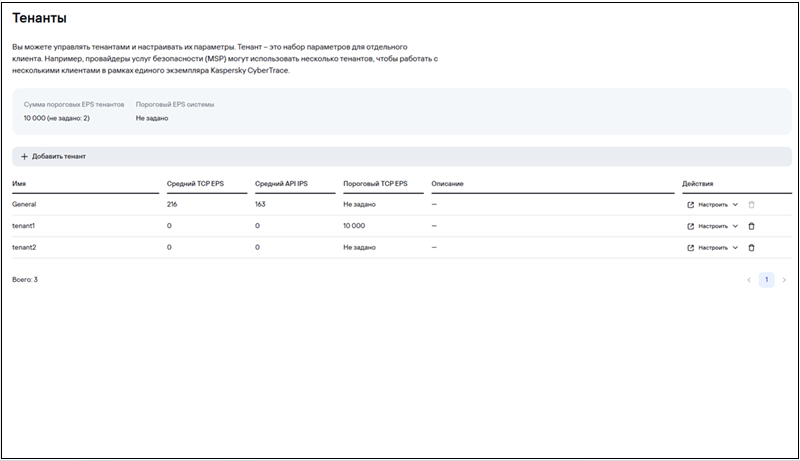
Средние значения для тенантов
- В конфигурационном файле добавлена возможность гибкой настройки параметров использования вычислительных мощностей с целью обеспечения максимальной производительности обработки запросов обогащения по API:
InFlightRequestLimit- максимальное количество одновременно обрабатываемых API-запросов;WorkerThreadsCount- количество потоков, выделяемых для обработки очереди индикаторов, полученных из API-запросов;DispatcherThreadsCount- количество потоков, наполняющие очередь индикаторов из данных API-запросов.
- Наличие в продукте двух режимов работы (управление системой и работа с данными) было не вполне очевидно. В версии 5.3 улучшен пользовательский опыт переключения между этими режимами.
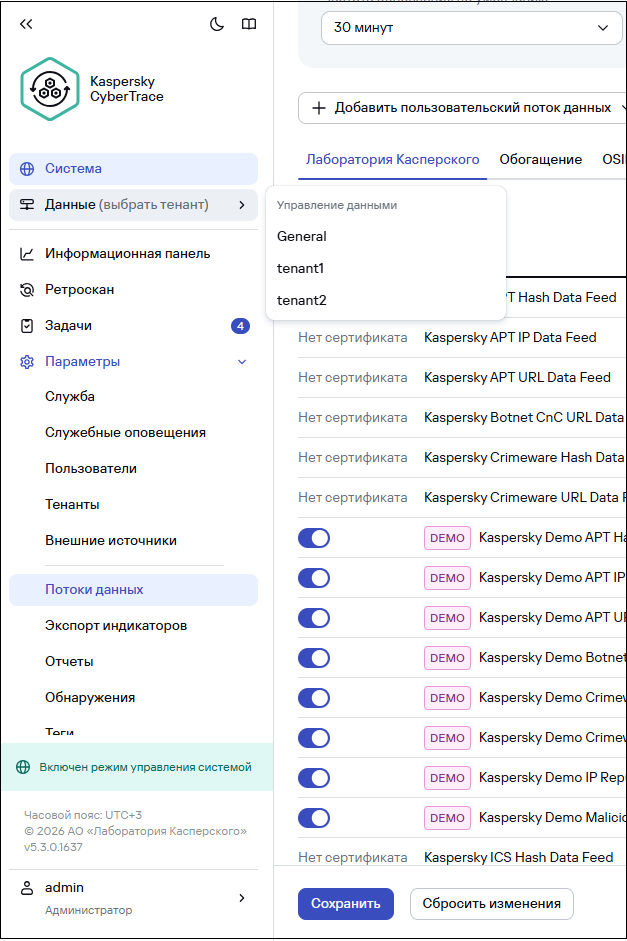
Переключение между режимами "Управление системой" и "Управление данными"
- Для повышения безопасности продукта пользовательские потоки данных об угрозах теперь можно добавлять только из разрешенных каталогов. Каталоги указываются в конфигурационном файле в секции
Configuration/ServiceSettings/Security/CustomFeedsSecurity/AllowedDirectoriesв подсекцииPath. - У уведомлений в верхней части экрана теперь отображается дата и время появления уведомления (см. рисунок ниже). Это позволит лучше понимать, когда наступило определенное событие, и актуально ли оно сейчас.

Уведомления с указанием даты и времени
- Лояльные заказчики теперь могут делиться с Лабораторией Касперского статистикой об использовании продукта (в какой конфигурации работает продукт, какие объемы данных обрабатываются, какие возможности не используются). Данная информация позволит планировать развитие продукта для более эффективного решения наиболее востребованных задач пользователей.
- Исправление ошибок.
Вам помогла эта статья?
Что нам нужно улучшить?
Спасибо за ваш отзыв, вы помогаете нам становиться лучше!
Спасибо за ваш отзыв, вы помогаете нам становиться лучше!
