Настройки службы
14 июля 2026
ID 179698
В этой статье описан раздел Служба на странице Настройки.
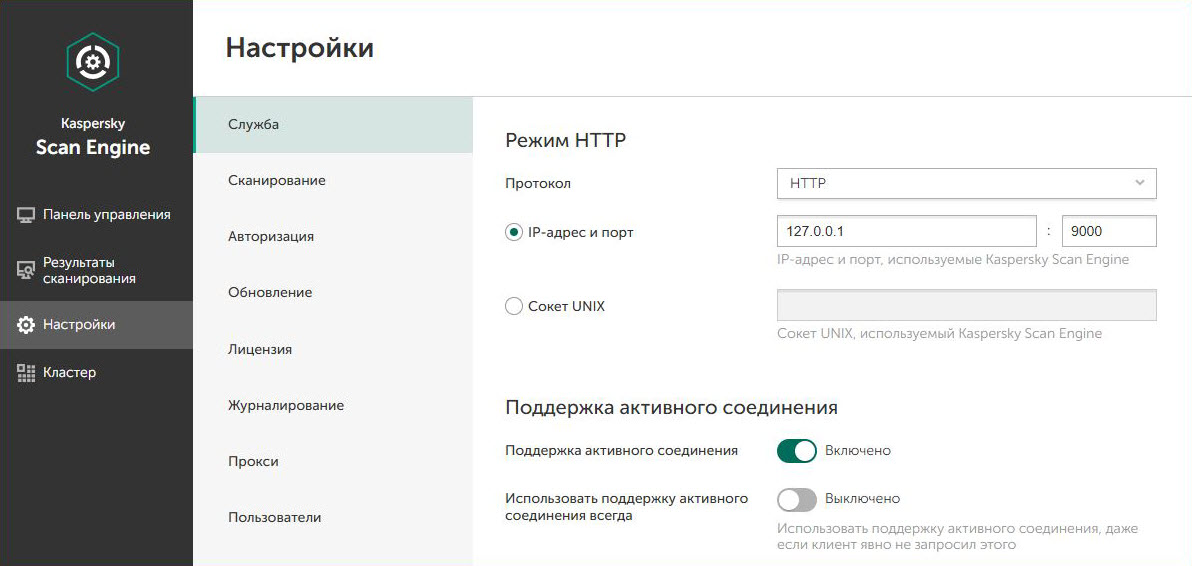
Настройки службы в режиме HTTP
Режим HTTP
Если Kaspersky Scan Engine инициализируется в режиме HTTP, вы можете указать следующие параметры:
- Протокол – выберите HTTP, HTTPS или сокет домена UNIX.
- Адрес, который Kaspersky Anti-Virus Engine будет использовать для получения объектов для проверки.
Это может быть либо UNIX-сокет, либо IP-адрес и порт.
- Путь к закрытому ключу – путь к файлу закрытого ключа для подключения по протоколу HTTPS (TLS).
Это может быть как абсолютный, так и относительный путь. Относительный путь рассчитывается относительно бинарного файла kavhttpd.
Вы должны указать этот параметр, если выбран протокол HTTPS.
Права доступа к закрытому ключу указываются в соответствии с инструкциями по включению Kaspersky Scan Engine GUI. После настройки прав доступа к закрытому ключу и сертификату Kaspersky Scan Engine проверяет их. Для закрытого ключа и сертификата разрешены только права на чтение.
- Путь к сертификату – путь к файлу сертификата для подключения по протоколу HTTPS (TLS).
Это может быть как абсолютный, так и относительный путь. Относительный путь рассчитывается относительно бинарного файла kavhttpd.
Вы должны указать этот параметр, если выбран протокол HTTPS.
- Поддержка активного соединения – указывает, нужно ли использовать поддержку активного соединения.
- Время ожидания соединения – время, в течение которого неактивное соединение должно оставаться открытым (в миллисекундах) в ожидании нового запроса от HTTP-клиента.
Диапазон возможных значений от 0 до 18000. Если для этого параметра установлено значение 0, ограничение по времени для подключения отсутствует.
- Максимальное количество запросов на соединение – максимальное количество запросов на одно подключение до его закрытия.
Диапазон возможных значений от 0 до 1000. Если для этого параметра установлено значение 0, количество запросов на одно подключение не ограничено.
- В разделе Места, где разрешено удаленное сканирование, вы можете указать пути к местам, в которых разрешено сканирование, когда HTTP-клиент отправляет запросы на сканирование через TCP-сокет с удаленного компьютера. Сканирование в других местах запрещено. Эти пути находятся в файловой системе компьютера, на котором установлен сервер Kaspersky Scan Engine. Ограничение области сканирования предотвращает проверку всей файловой системы сервера Kaspersky Scan Engine по команде извне.
Не рекомендуется использовать ссылки в качестве путей из соображений безопасности. Вместо этого используйте абсолютные пути.
Kaspersky Scan Engine не добавляет и не удаляет объекты в директориях, указанных в разделе Места, где разрешено удаленное сканирование. HTTP-клиент должен отправить объекты для сканирования, а затем удалить их после сканирования.
Возможные значения:
- Абсолютный путь до директории.
Это значение позволяет сканировать файлы, расположенные внутри этой директории и всех ее поддиректорий.
Директория должна быть расположена на том же компьютере, что и Kaspersky Scan Engine, или на удаленном жестком диске, который смонтирован на этом компьютере.
Путь должен начинаться с корневой директории файловой системы компьютера, на котором установлен Kaspersky Scan Engine.
Служба kavhttpd должна иметь права на чтение файлов в этой директории и всех ее поддиректориях.
- Абсолютный путь до файла.
Позволяет сканировать определенный файл.
Файл должен быть расположен на том же компьютере, что и Kaspersky Scan Engine, или на удаленном жестком диске, который смонтирован на этом компьютере.
Путь должен начинаться с корневой директории файловой системы компьютера, на котором установлен Kaspersky Scan Engine.
Служба kavhttpd должна иметь права на чтение этого файла.
/(косая черта с наклоном вправо).Позволяет сканировать все файлы файловой системы.
- Абсолютный путь до директории.
- Обмен ресурсами между источниками – список источников (IP-адреса или имена хостов с протоколом), которым должен быть предоставлен доступ к службе kavhttpd.
Возможные значения:
- IP-адрес или имя хоста с указанием протокола.
*Это значение позволяет любому источнику получить доступ к службе kavhttpd.
- Пустое значение.
Этот параметр хранится в элементе
CORSфайла конфигурации режима HTTP.
Режим ICAP.
Если Kaspersky Scan Engine инициализируется в режиме ICAP, вы можете установить следующие параметры:
- Номер порта – порт, который Kaspersky Scan Engine будет использовать, чтобы получать ICAP-запросы с содержимым для проверки.
- Отправить код 204 – указывает, должен ли Kaspersky Anti-Virus Engine отправлять код 204.
- Адрес режима запроса – адрес, который kavicapd использует для обработки запросов в режиме запроса.
Значение по умолчанию:
req.Kaspersky Scan Engine включает в URL-адрес значение параметра Адрес режима запроса, например:
icap://icap-server.example.com:1344/req
Не используйте одно и то же значение для параметров Адрес режима запроса и Адрес режима ответа.
- Адрес режима ответа – адрес, который kavicapd использует для обработки запросов в режиме ответа.
Значение по умолчанию:
resp.Kaspersky Scan Engine включает в URL-адрес значение параметра Адрес режима ответа, например:
icap://icap-server.example.com:1344/resp
- Включить безопасное соединение – указывает, должны ли использоваться безопасные соединения ICAP.
- Путь к закрытому ключу – путь к файлу закрытого ключа для подключения по протоколу TLS.
Это может быть как абсолютный, так и относительный путь. Относительный путь рассчитывается относительно бинарного файла kavicapd.
Этот параметр необходимо указать, если переключатель Включить безопасное соединение установлен в положение Включено.
Права доступа к закрытому ключу указываются в соответствии с инструкциями по включению Kaspersky Scan Engine GUI. После настройки прав доступа к закрытому ключу и сертификату Kaspersky Scan Engine проверяет их. Для закрытого ключа и сертификата разрешены только права на чтение.
- Путь к сертификату – путь к файлу сертификата для подключения по протоколу TLS.
Это может быть как абсолютный, так и относительный путь. Относительный путь рассчитывается относительно бинарного файла kavicapd.
Этот параметр необходимо указать, если переключатель Включить безопасное соединение установлен в положение Включено.
- Поддержка активного соединения – указывает, нужно ли использовать поддержку активного соединения.
- Использовать поддержку активного соединения всегда – указывает, всегда ли Kaspersky Scan Engine использует активное соединение, даже если клиенты ICAP не запрашивают его.
- Время ожидания соединения – время, в течение которого неактивное соединение должно оставаться открытым (в миллисекундах) в ожидании нового запроса от ICAP-клиента.
Диапазон возможных значений от 1 до 10000.
- Максимальное количество запросов на соединение – максимальное количество запросов на одно подключение до его закрытия.
Диапазон возможных значений от 1 до 1000.
- Режим отправки по частям – позволяет сканировать файлы целиком, но отправлять их пользователю по частям до завершения проверки.
Возможные параметры для режима отправки по частям:
- Интервал – интервал (в секундах) между началом приема объекта и началом отправки его первого фрагмента.
- Размер фрагментов – размер фрагментов объекта, передаваемых в период между началом приема объекта и окончанием проверки.
- Предотвратить повторную загрузку – запрет на повторное скачивание заблокированных файлов браузером после разрыва соединения.
- Максимальный размер кеша – максимальный размер кеша в КБ для заблокированных URL-адресов.
Это максимальный объем ОЗУ, выделяемый для кеширования заблокированных URL-адресов.
Диапазон возможных значений от 1 до 100000.
Значение по умолчанию: 5000.
- Время существования заблокированных URL – время жизни заблокированных URL-адресов, сохраненных в кеше (в секундах).
Диапазон возможных значений от 1 до 604800 (неделя).
Значение по умолчанию: 1800.
- Дополнительные заголовки:
- HTTP-заголовок имени пользователя – имя HTTP-заголовка, в котором имя пользователя HTTP-клиента передается в службу ICAP.
ICAP-служба запишет это значение в журналы.
По умолчанию задано значение
X-Client-Username. - HTTP-заголовок IP-адреса – имя HTTP-заголовка, в котором IP-адрес HTTP-клиента передается в службу ICAP.
ICAP-служба запишет это значение в журналы.
По умолчанию задано значение
X-Client-IP. - HTTP-заголовок имени обнаруженного объекта – имя поля заголовка, содержащего название обнаруженной угрозы.
ICAP-служба запишет это значение в журналы.
По умолчанию значение этого параметра пустое.
- HTTP-заголовок имени версии баз данных – название поля заголовка, содержащего информацию о версии антивирусных баз, используемых Kaspersky Scan Engine для проверки объектов.
- Отправлять X-Include – указывает, включает ли Kaspersky Scan Engine заголовок
X-Includeв свой ответ на запрос OPTIONS от ICAP-клиента. Чтобы включить отправку заголовкаX-Include, установите один или оба следующих флажка:- Запрашивать HTTP-заголовок имени пользователя – значение, указанное в параметре HTTP-заголовок имени пользователя. Если параметр HTTP-заголовок имени пользователя пустой, флажок Запрашивать HTTP-заголовок имени пользователя будет снят.
- Запрашивать HTTP-заголовок IP-адреса – значение, указанное в параметре HTTP-заголовок IP-адреса. Если параметр HTTP-заголовок IP-адреса пустой, флажок Запрашивать HTTP-заголовок IP-адреса будет снят.
Если ни один из этих элементов не выбран, Kaspersky Scan Engine не будет включать заголовок
X-Includeв ответы. - Отправлять заголовок X-Infection-Found – указывает, включает ли Kaspersky Scan Engine заголовок
X-Infection-Foundв свой ответ ICAP-клиенту.По умолчанию Kaspersky Scan Engine не включает в ответы заголовок
X-Infection-Found. - Отправлять заголовок X-Violations-Found – указывает, включает ли Kaspersky Scan Engine заголовок
X-Violations-Foundв свой ответ ICAP-клиенту.По умолчанию Kaspersky Scan Engine не включает в ответы заголовок
X-Violations-Found. - Отправлять заголовок X-Response-Info – указывает, включает ли Kaspersky Scan Engine заголовок
X-Response-Infoв свой ответ ICAP-клиенту.По умолчанию Kaspersky Scan Engine не включает в ответы заголовок
X-Response-Info. - Отправлять заголовок X-Response-Desc – указывает, включает ли Kaspersky Scan Engine заголовок
X-Response-Descв свой ответ ICAP-клиенту.По умолчанию Kaspersky Scan Engine не включает в ответы заголовок
X-Response-Desc.
- HTTP-заголовок имени пользователя – имя HTTP-заголовка, в котором имя пользователя HTTP-клиента передается в службу ICAP.
- Действие по сигналу – действие, которое должно выполняться при получении сигналов
SIGUSR1иSIGUSR2.В раскрывающихся списках Сигнал SIGUSR1 и Сигнал SIGUSR2 вы можете выбрать следующие действия для обоих сигналов:
- Обновить и перезагрузить антивирусные базы – обновление и перезагрузка антивирусных баз с помощью встроенного функционала Kaspersky Scan Engine.
- Перезагрузить антивирусные базы без обновления – перезагрузка антивирусных баз без обновления.
Предполагается, что файлы в папке с базами уже обновлены и должны быть перезагружены.
- Закрыть файлы журналов в формате syslog, а затем снова открыть их – закрытие всех открытых файлов журналов в формате syslog и последующее их открытие для записи журналов в конец этих файлов.
Если файлы отсутствуют, Kaspersky Scan Engine создаст их. Этот параметр позволяет выполнять ротацию журналов с помощью утилиты logrotate в режиме по умолчанию или с использованием директивы create.
Обработка сигналов осуществляется на уровне основного процесса. При использовании
systemctlважно ограничить область действия сигнала (флаг--kill-who=main), чтобы избежать некорректного поведения дочерних процессов.
Режимы HTTP и ICAP
Для любого режима вы можете указать следующие параметры в разделе Максимальные значения:
- Сеансы – максимальное количество сеансов.
Значение по умолчанию:
10.Не рекомендуется указывать значение, превышающее количество TCP-соединений, которые ваш HTTP-клиент может одновременно поддерживать с Kaspersky Scan Engine.
- Соединения – максимальное количество активных TCP-соединений, которые KAV HTTP может поддерживать одновременно.
Значение по умолчанию:
100. - Потоки – максимальное количество потоков сканирования. Вы можете использовать до 256 таких потоков.
Значение по умолчанию:
8. - Процессы – максимальное количество процессов проверки. Вы можете использовать до 256 таких процессов.
Значение по умолчанию:
4.
При применении новых настроек службы Kaspersky Anti-Virus Engine перезагружается.
