Взаимодействие компонентов в облачных службах Kubernetes
Взаимодействие компонентов в облачных службах Kubernetes
14 июля 2026
ID 202389
Взаимодействие компонентов в облачных службах Kubernetes происходит следующим образом.
- Docker-образ Kaspersky Scan Engine импортируется в облачный реестр Docker-контейнеров.
- В облачном кластере Kubernetes создается пространство имен
kaspersky. В это пространство импортируются следующие файлы:- Файлы конфигурации Kaspersky Scan Engine (объект
ConfigMapsв Kubernetes). - Код активации или файл ключа Kaspersky Scan Engine (объект
Secretв Kubernetes).Обратите внимание, что каждый новый инициализированный контейнер или модуль имеет собственное имя хоста. Это означает, что в режиме лицензирования онлайн с кодом активации для каждого контейнера или модуля требуется новая активация. Для Docker и Kubernetes мы рекомендуем использовать лицензирование офлайн с файлом ключа или режим лицензирования онлайн с кодом активации, который не имеет ограничения на активацию.
- YAML-файл Kubernetes для развертывания Kaspersky Scan Engine (объекты
DeploymentиServiceв Kubernetes).Также можно импортировать сертификаты и ключи для Kaspersky Scan Engine GUI и поддержки HTTPS в режиме HTTP.
- Файлы конфигурации Kaspersky Scan Engine (объект
- Kaspersky Scan Engine в режиме HTTP или ICAP становится доступным для запросов на сканирование. Его можно использовать для запросов на сканирование от клиентов HTTP и ICAP, прокси-серверов, сетевых хранилищ (NAS) и других клиентов.
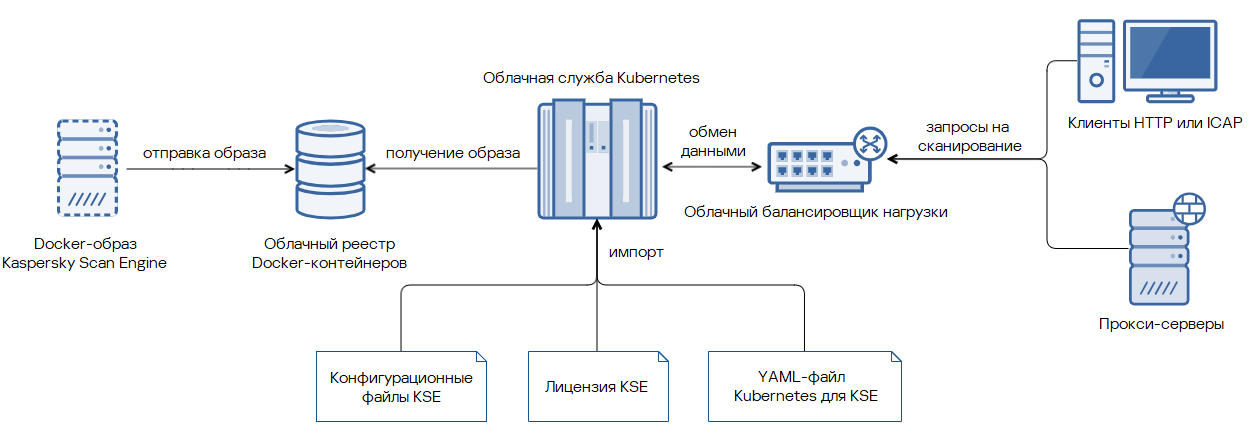
Взаимодействие компонентов в облачных службах Kubernetes
Вам помогла эта статья?
Что нам нужно улучшить?
Спасибо за ваш отзыв, вы помогаете нам становиться лучше!
Спасибо за ваш отзыв, вы помогаете нам становиться лучше!
