Развертывание Kaspersky Scan Engine в кластере Amazon EKS
14 июля 2026
ID 202278
В этом разделе объясняется, как развернуть Kaspersky Scan Engine в кластере Amazon EKS.
Чтобы развернуть Kaspersky Scan Engine в кластере Amazon EKS:
- Установите утилиту
kubectlна компьютер, на котором хранятся файлы конфигурации Kaspersky Scan Engine, код активации или лицензионный ключ и YAML-файл Kubernetes.Инструкции по установке утилиты см. в документации AWS: Installing kubectl.
- Выполните аутентификацию утилиты
kubectlв кластере Amazon EKS.Инструкции по выполнению аутентификации см. в документации AWS: Create a kubeconfig for Amazon EKS.
- Выполните действия, описанные в разделе "Часть 1. Подготовка к работе".
Kaspersky Scan Engine GUI не поддерживается в текущей реализации.
- В файлах конфигурации
kaspersky_httpd_kubernetes.yaml/kaspersky_icapd_kubernetes.yaml(в зависимости от режима работы импортированного Docker-образа Kaspersky Scan Engine) укажите следующие параметры:- В поле
containers/imageукажите полный путь к Docker-образу Kaspersky Scan Engine, импортированному в Amazon ECR.Этот путь указывается в поле
%URI AWS repository%в Amazon ECR.
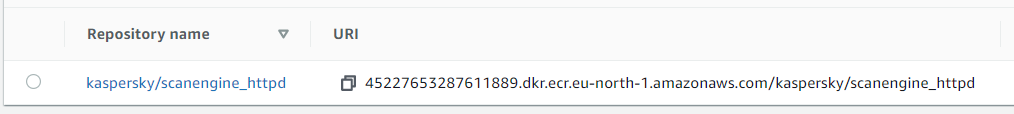
Имя репозитория и URI
- В разделе
kind: Serviceукажите вportsследующее:- port: 80
targetPort: %Scan Engine port%
protocol: TCP
Здесь
%Scan Engine port%– это порт Kaspersky Scan Engine.
- В поле
- Откройте утилиту AWS CLI.
- Выполните действия, описанные в разделах "Часть 4. Настройка Kubernetes" и "Часть 5. Развертывание Kaspersky Scan Engine в Kubernetes".
После этого модуль с Kaspersky Scan Engine будет инициализирован в Amazon EKS. Этот модуль будет доступен для запросов URI. Этот URI будет назначен приложением Amazon LoadBalancer. Чтобы получить статус Kaspersky Scan Engine в Amazon EKS и получить URI, выполните следующую команду:
kubectl get all -n kaspersky
URI будет отображаться в поле EXTERNAL-IP ответа.
