Сценарий: управление трафиком приложений в соответствии с заданным SLA
Сценарий управления трафиком приложения в соответствии с заданным SLA состоит из следующих этапов:
- Включение DPI (Deep Packet Inspection, глубокий анализ пакетов) глобально в настройках межсетевого экрана
Убедитесь, что в области настройки основных параметров межсетевого экрана на устройстве CPE или в шаблоне межсетевого экрана установлен флажок Включить DPI:
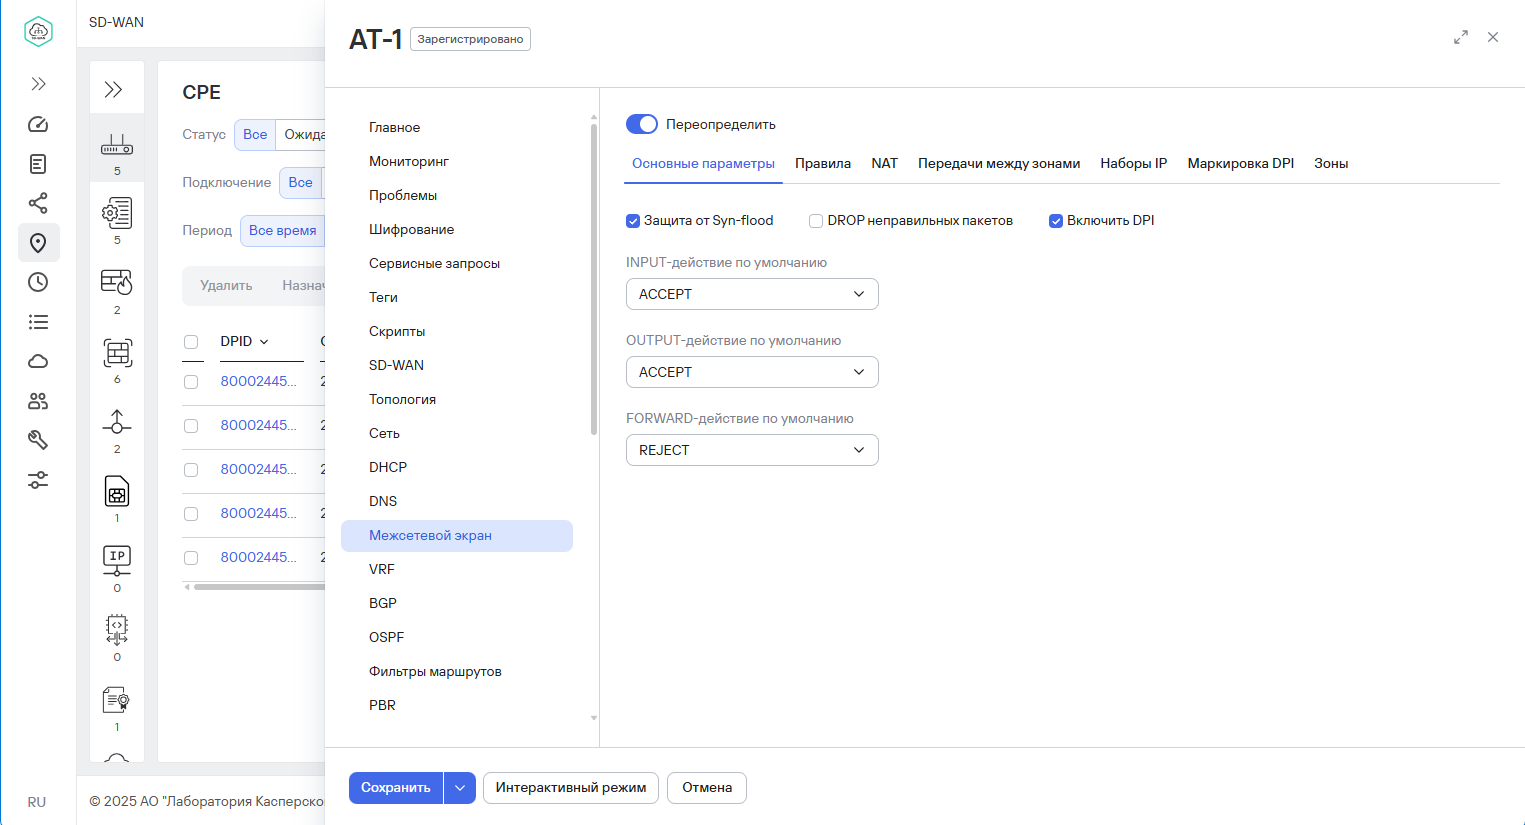
Окно настроек CPE. Включение функции DPI.
- Включение распознавания приложений с помощью DPI для RDP
В области настройки параметров межсетевого экрана устройства CPE или шаблона межсетевого экрана перейдите во вкладку Маркировка DPI, найдите в таблице и приложение RDP и включите для него переключатель Использовать:
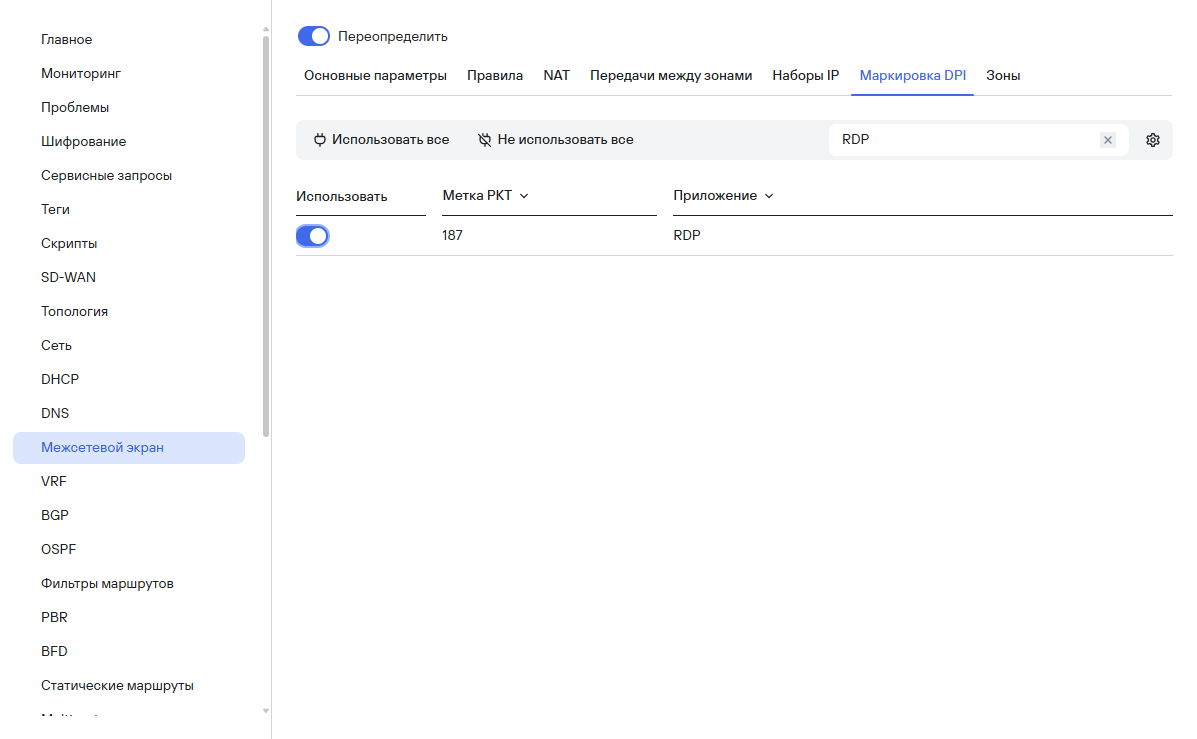
Включение DPI для распознавания RDP
Более подробно о настройке DPI см. в статье Настройка маркировки DPI.
- Включение мониторинга трафика на соединениях CPE
Используя инструкцию Мониторинг соединения, на нужном соединении устройства CPE включите мониторинг пороговых значений, установите флажок Последний вариант, и для параметра Критический уровень задержек (мс) укажите значение, незначительно превышающее задержки на выбранном соединении:
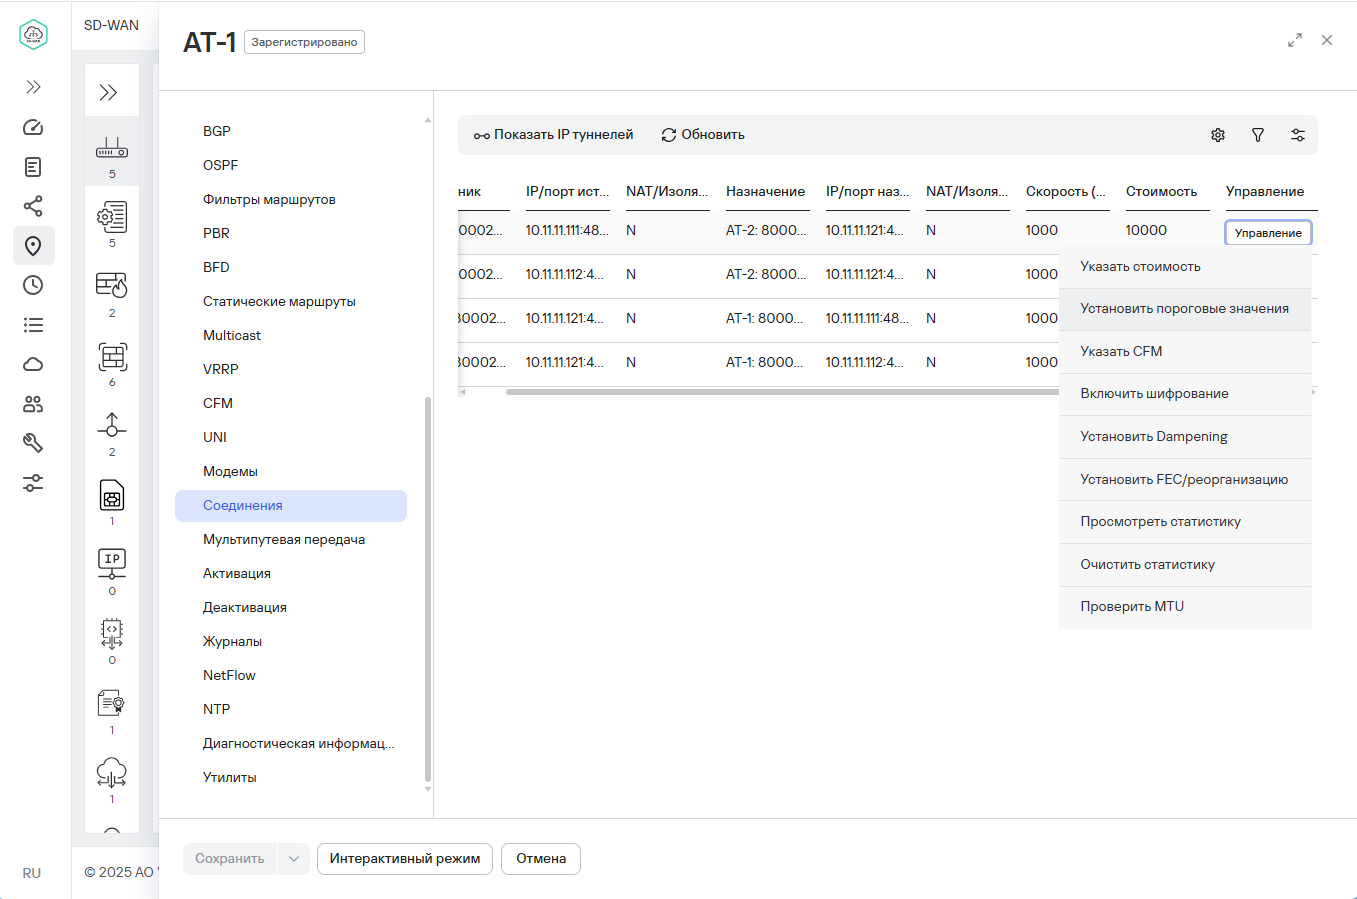
Переход к созданию пороговых значений на соединении устройства CPE
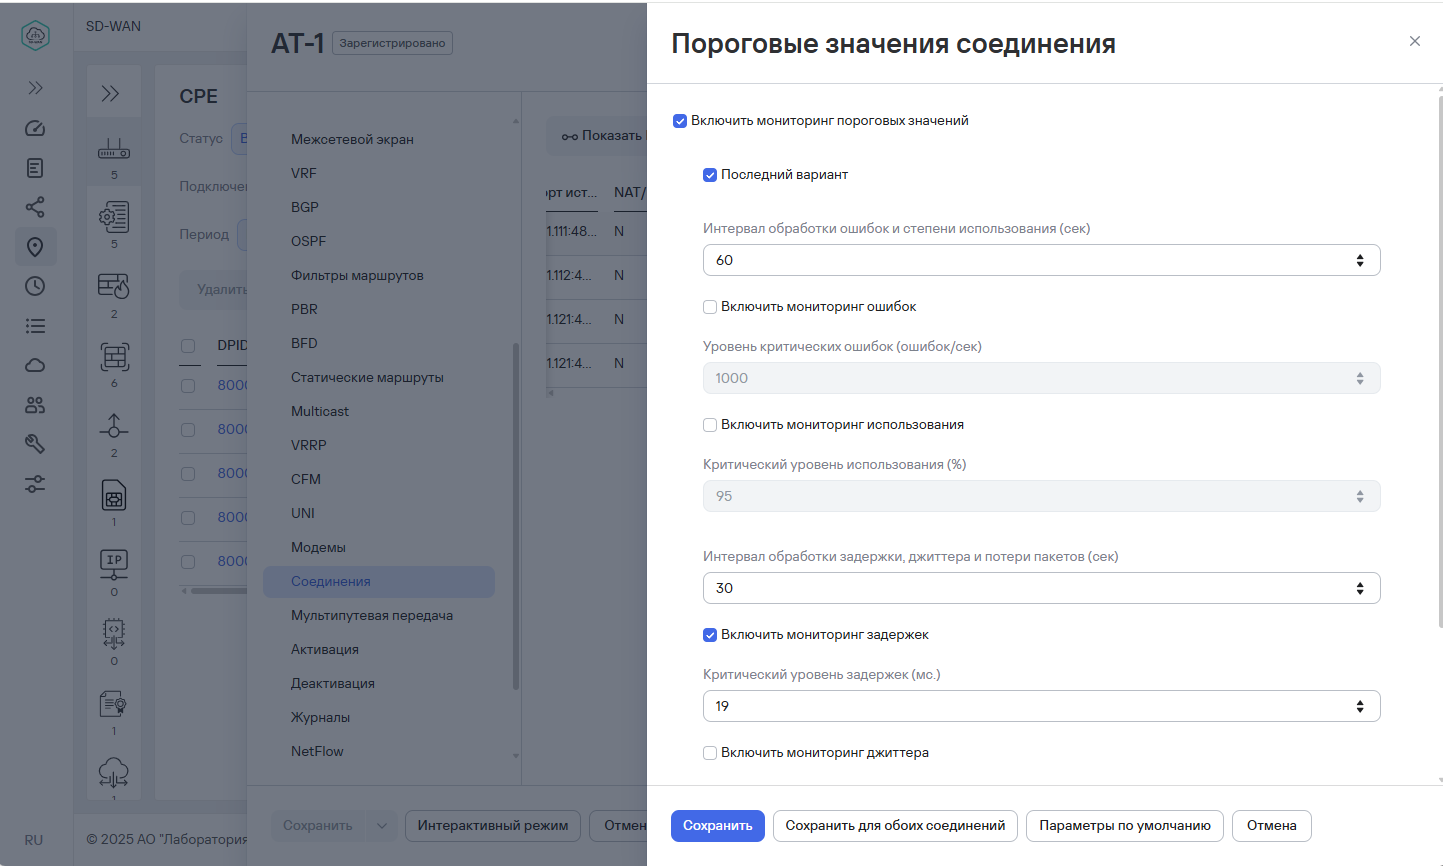
Включение мониторинга задержек к указанием критического уровня задержек
- Создание правила классификации трафика приложения
Создайте правило классификации трафика, указав на вкладке DPI для классификации приложения значение dpi:
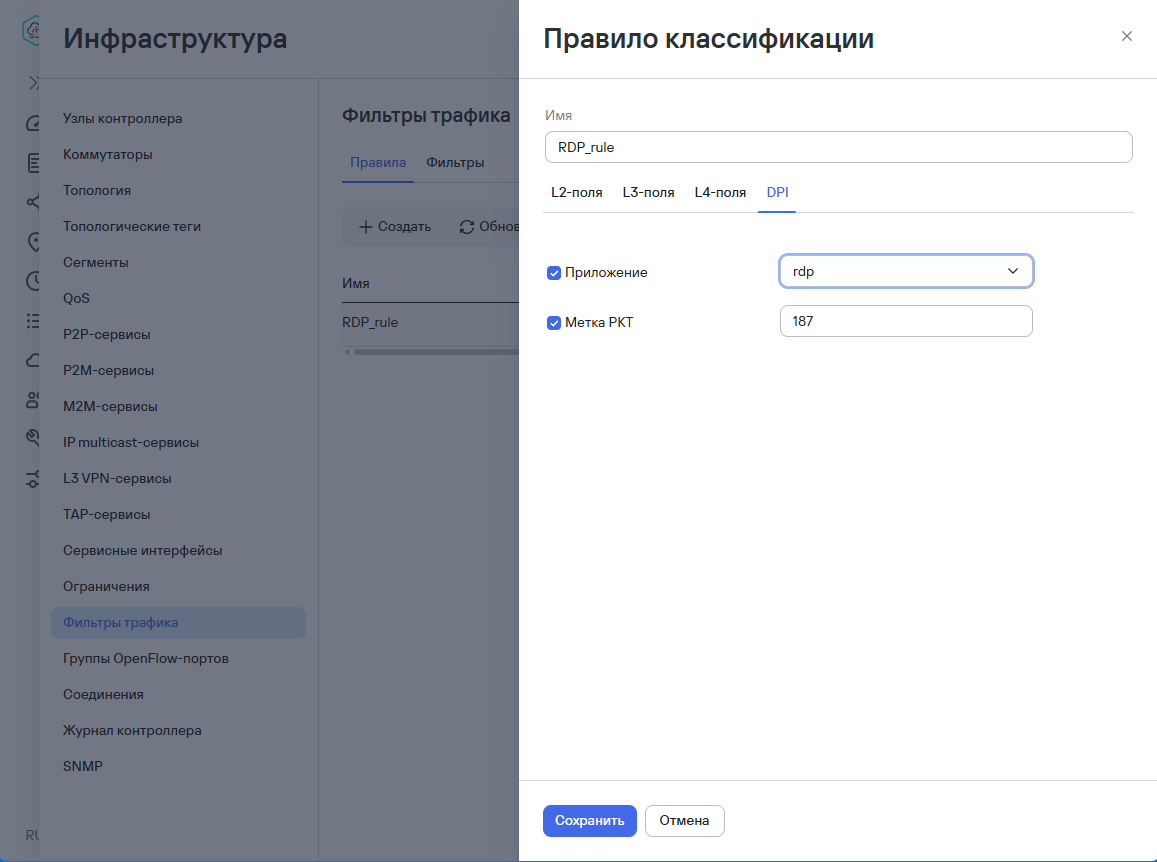
Создание правила классификации трафика для приложения RDP
- Создание фильтра для выделения трафика приложения
Создайте фильтр трафика и добавьте в него правило классификации, созданное на предыдущем шаге:
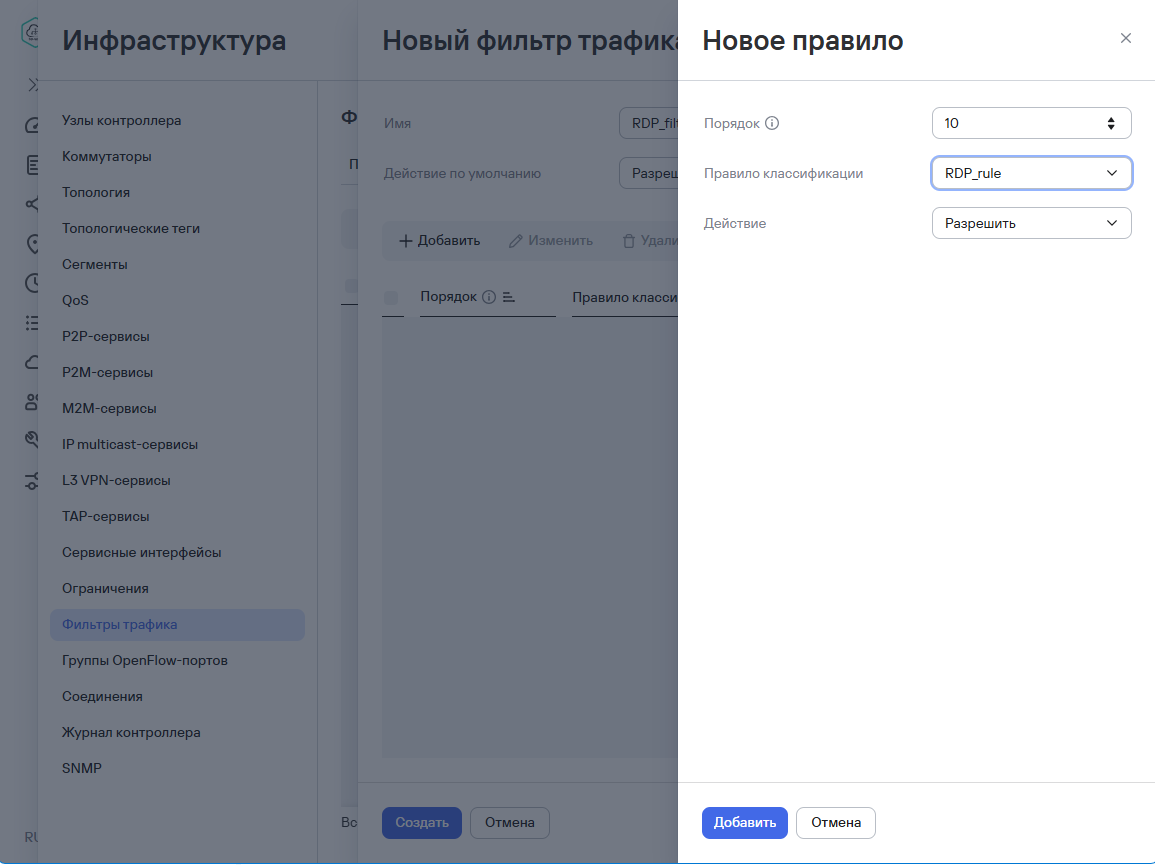
Создание фильтра трафика
- Создание пороговых ограничений
Создайте пороговое ограничение для контроллера, выберите в качестве показателя мониторинга Последний вариант и установите для него оба флажка Не использовать соединения с пороговым значением и Игнорировать, если путь с ограничением не найден:
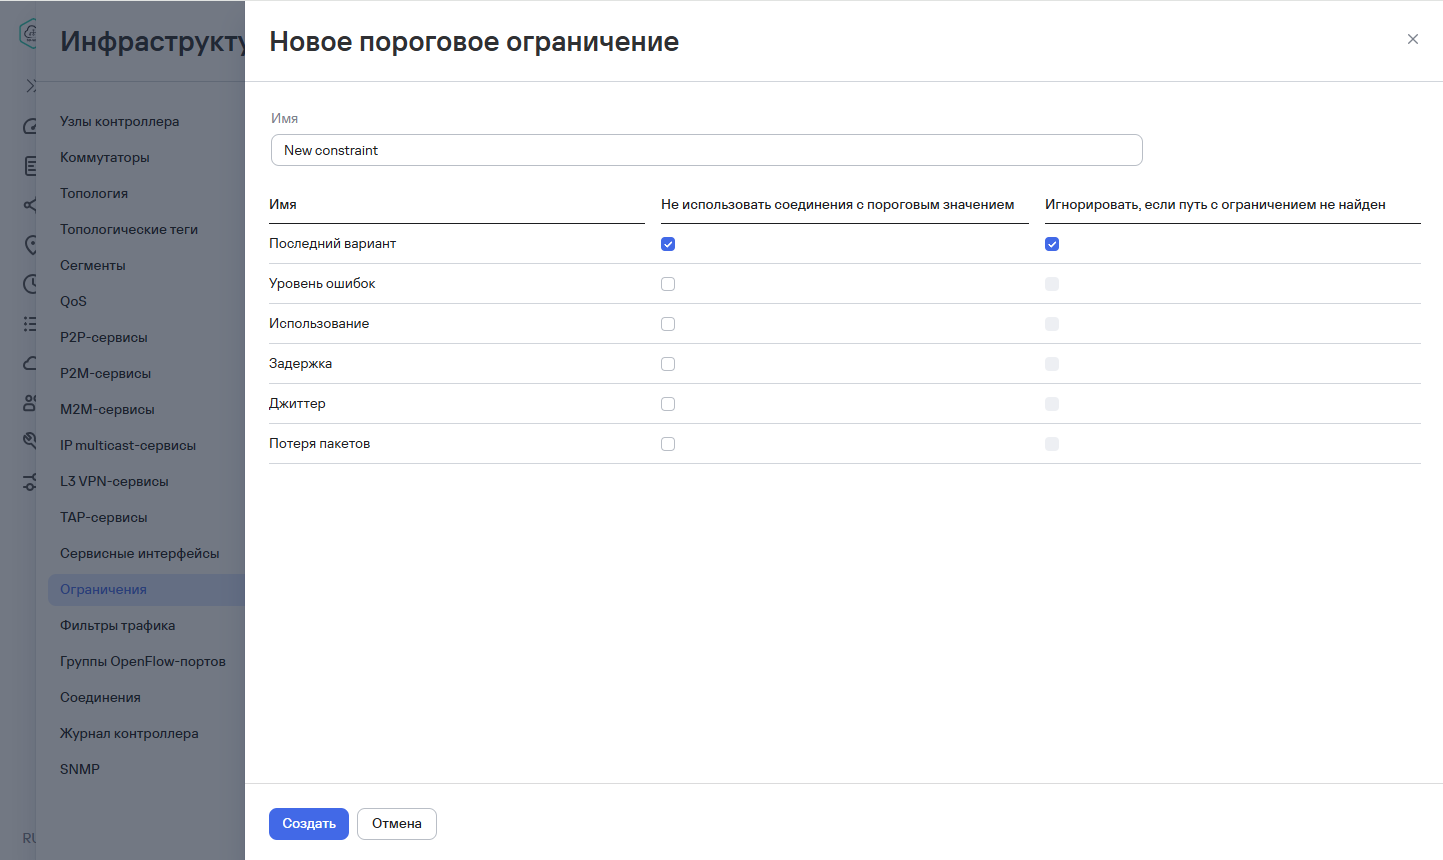
Создание порогового значения с показателем мониторинга "Последний вариант"
- Создание сервисных интерфейсов ACL
Создайте сервисные интерфейсы с типом ACL для CPE с ролью шлюза и стандартного CPE. При создании укажите сервисный интерфейс основного M2M-сервиса и ранее созданный фильтр для трафика RDP:
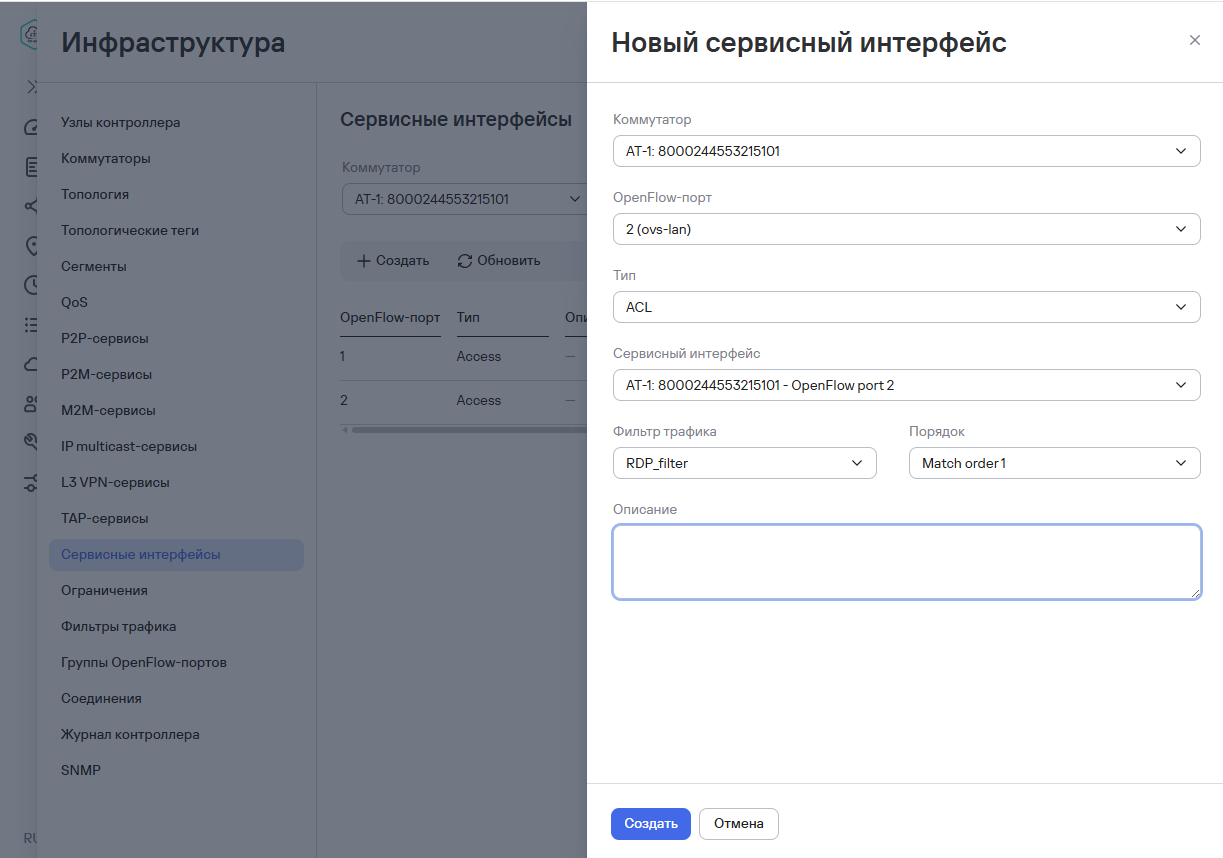
Добавление ACL-интерфейса с ранее созданным фильтром трафика
- Создание отдельного M2M-сервиса
Создайте M2M-сервис, в который будет попадать только трафик RDP. Включите в этот сервис только ACL-интерфейсы, созданные на предыдущем шаге, и укажите созданное ранее пороговое ограничение New constraint:
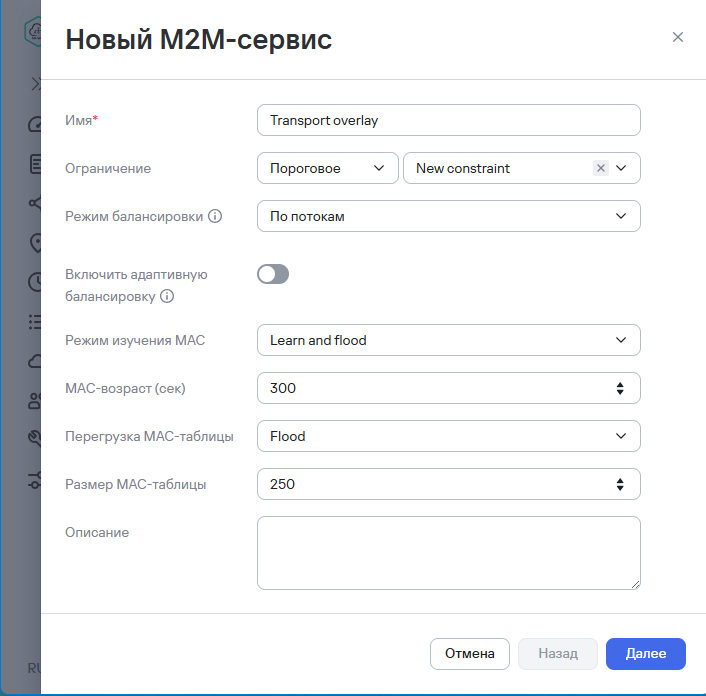
Добавление M2M-сервиса с пороговым ограничением
Трафик RDP будет попадать в новый M2M-сервис. Остальной трафик будет попадать в основной сервисный интерфейс и распределяться между доступными соединениями.
