Настройка регистрации событий безопасности для аудита
События безопасности регистрируются и хранятся в журналах на оркестраторе и на устройствах CPE. Для полноценной работы с журналами аудита вам необходимо настроить отправку событий на внешний syslog-сервер. Мы рекомендуем использовать в качестве syslog-сервера решение Kaspersky Unified Monitoring and Analysis Platform (далее KUMA).
Параметры syslog для отправки записей журналов оркестратора необходимо указать в конфигурационном файле перед развертыванием решения. Если вы захотите изменить параметры, например, указать другой адрес syslog-сервера или CA-сертификат, вам потребуется изменить конфигурационный файл и переустановить решение. Если вы хотите использовать защищенное соединение для syslog-сервера, вам необходимо заранее получить CA-сертификат
Чтобы настроить регистрацию событий безопасности для аудита:
- Если вы хотите использовать в качестве syslog-сервера коллектор KUMA:
- Разверните и настройте коллектор KUMA, как описано в инструкции Настройка коллектора KUMA для обработки событий безопасности.
- Сохраните CA-сертификат сервера KUMA, чтобы использовать его для шифрования syslog-сообщений с помощью TLS:
- Откройте веб-интерфейс KUMA.
- В левом нижнем углу окна нажмите на имя учетной записи пользователя и в открывшемся меню нажмите на кнопку CA-сертификат Microservice.
- Настройте отправку записей журналов оркестратора на syslog-сервер в конфигурационном файле для развертывания решения:
- Подготовьте конфиграционный файл и заполните в нем основные параметры для развертывания решения.
- В блоке
external.orcзаполните следующие параметры syslog-сервера:
syslog_server_addressУкажите веб-адрес syslog-сервера, на который Docker-контейнеры оркестратора будут отправлять записи журналов. Значение указывается в формате
<протокол>://<адрес хоста>:<номер порта>.В качестве адреса хоста можно указать IP-адрес или FQDN хоста.Если вы хотите, чтобы передача syslog-сообщений шифровалась с помощью TLS, в качестве протокола укажите
tcp+tls.Пример:
tcp+tls://my-syslog-server:1514Если вы указываете внешний syslog-сервер, например, коллектор KUMA, отключите опцию развертывания отдельного контейнера для встроенного syslog-сервера. Для этого укажите в параметре
external.syslog.stateзначениеdisabled.secure_syslogУкажите
true, если необходимо шифровать передачу записей журналов на сервер, илиfalse, если шифрование не требуется.Если вы указали
true, сообщения syslog будут оправляться по TCP и шифроваться с помощью TLS. Для работы TLS необходимо дополнительно указать путь к CA-сертификату, которым подписан сертификат syslog-сервера, в переменнойsyslog_server_ca_cert_file_path.syslog_server_ca_cert_file_pathУкажите абсолютный путь к файлу CA-сертификата, которым подписан сертификат syslog-сервера. Параметр обязателен, если для переменной
secure_syslogвы указалиtrue.Если CA-сертификат syslog-сервера был выписан на доменное имя, то для использования TLS-шифрования необходимо указать адрес сервера в параметре
syslog_server_addressв формате FQDN. Это доменное имя должно разрешаться через DNS-сервер, указанный при настройке DNS на устройстве CPE.syslog_formatУкажите формат журналов, который необходимо использовать для отправки syslog-сообщений. Возможные значения:
rfc3164– формат, совместимый с RFC 3164.rfc5424– формат, совместимый с RFC 5424.rfc5424micro– формат, совместимый с RFC 5424 с увеличенной точностью меток времени до микросекунд.
Если в качестве syslog-сервера вы хотите использовать коллектор KUMA, укажите значение
rfc3164.
- Выполните развертывание решения.
Контейнеры оркестратора будут развернуты с параметрами syslog-сервера, указанными в конфигурационном файле.
- Войдите в веб-интерфейсе оркестратора для дальнейшей настройки параметров аудита.
- Выберите, какие события безопасности оркестратора должны регистрироваться в журнале аудита:
- Перейдите в раздел Система → Аудит.
Откроется список областей аудита, для которых можно включить регистрацию событий безопасности на оркестраторе. Событие безопасности возникает, если изменяется состояние области аудита, например, изменяются параметры на устройстве или в шаблоне CPE или происходит вызов API внешней системой защиты информации.
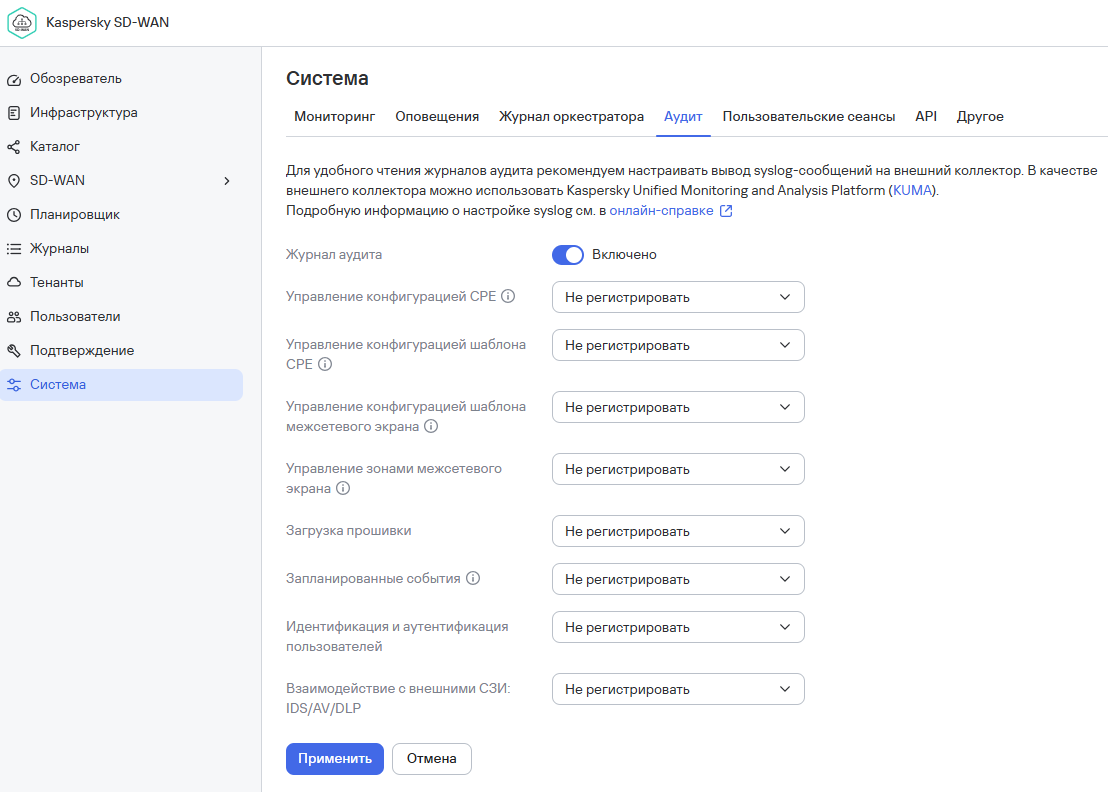
Настройка журнала аудита для событий безопасности оркестратора
- Включите ведение журнала аудита с помощью переключателя Журнал аудита.
При каждом включении или выключении этого параметра в журнале аудита регистрируется событие с кодом
SYS-AUD. - Для каждой категории событий безопасности, которое необходимо регистрировать, выберите в выпадающем списке режим регистрации:
- Стандартный (регистрировать возникновение события в выбранной области аудита)
- Расширенный (регистрировать подробную информацию о событии в выбранной области аудита, например, старое и новое значение при изменении параметра и т.п. Доступно не для всех областей аудита).
- Сохраните изменения с помощью кнопки Применить.
События безопасности, возникающие в выбранных областях аудита, будут регистрироваться в журнале аудита и передаваться на syslog-сервер, который вы указали в конфигурационном файле при развертывании решения.
Подробный событий безопасности, регистрируемых на оркестраторе, можно найти в статье Перечень событий безопасности, регистрируемых на оркестраторе и устройствах CPE.
- Перейдите в раздел Система → Аудит.
- Настройте syslog-сервер для журналов на устройствах CPE:
- В веб-интерфейсе оркестратора перейдите к устройствам или шаблонам CPE, на которых вы хотите настроить syslog-сервер для отправки записей журналов.
- С помощью инструкции Настройка журналов на устройствах CPE настройте параметры syslog-сервера. Если вы хотите использовать в качестве syslog-сервера коллектор KUMA, загрузите на устройства сохраненный ранее CA-сертификат сервера.
События безопасности, возникающие на устройствах CPE, будут передаваться на указанный syslog-сервер.
Подробный событий безопасности, регистрируемых на устройствах CPE, можно найти в статье Перечень событий безопасности, регистрируемых на оркестраторе и устройствах CPE.
