Схема развертывания на одном узле

Скопировано
13 октября 2026
ID 271071
Схема развертывания на одном узле
Схема развертывания на одном узле
На рисунке ниже приведена схема развертывания приложения Kaspersky EDR Expert на одном узле.
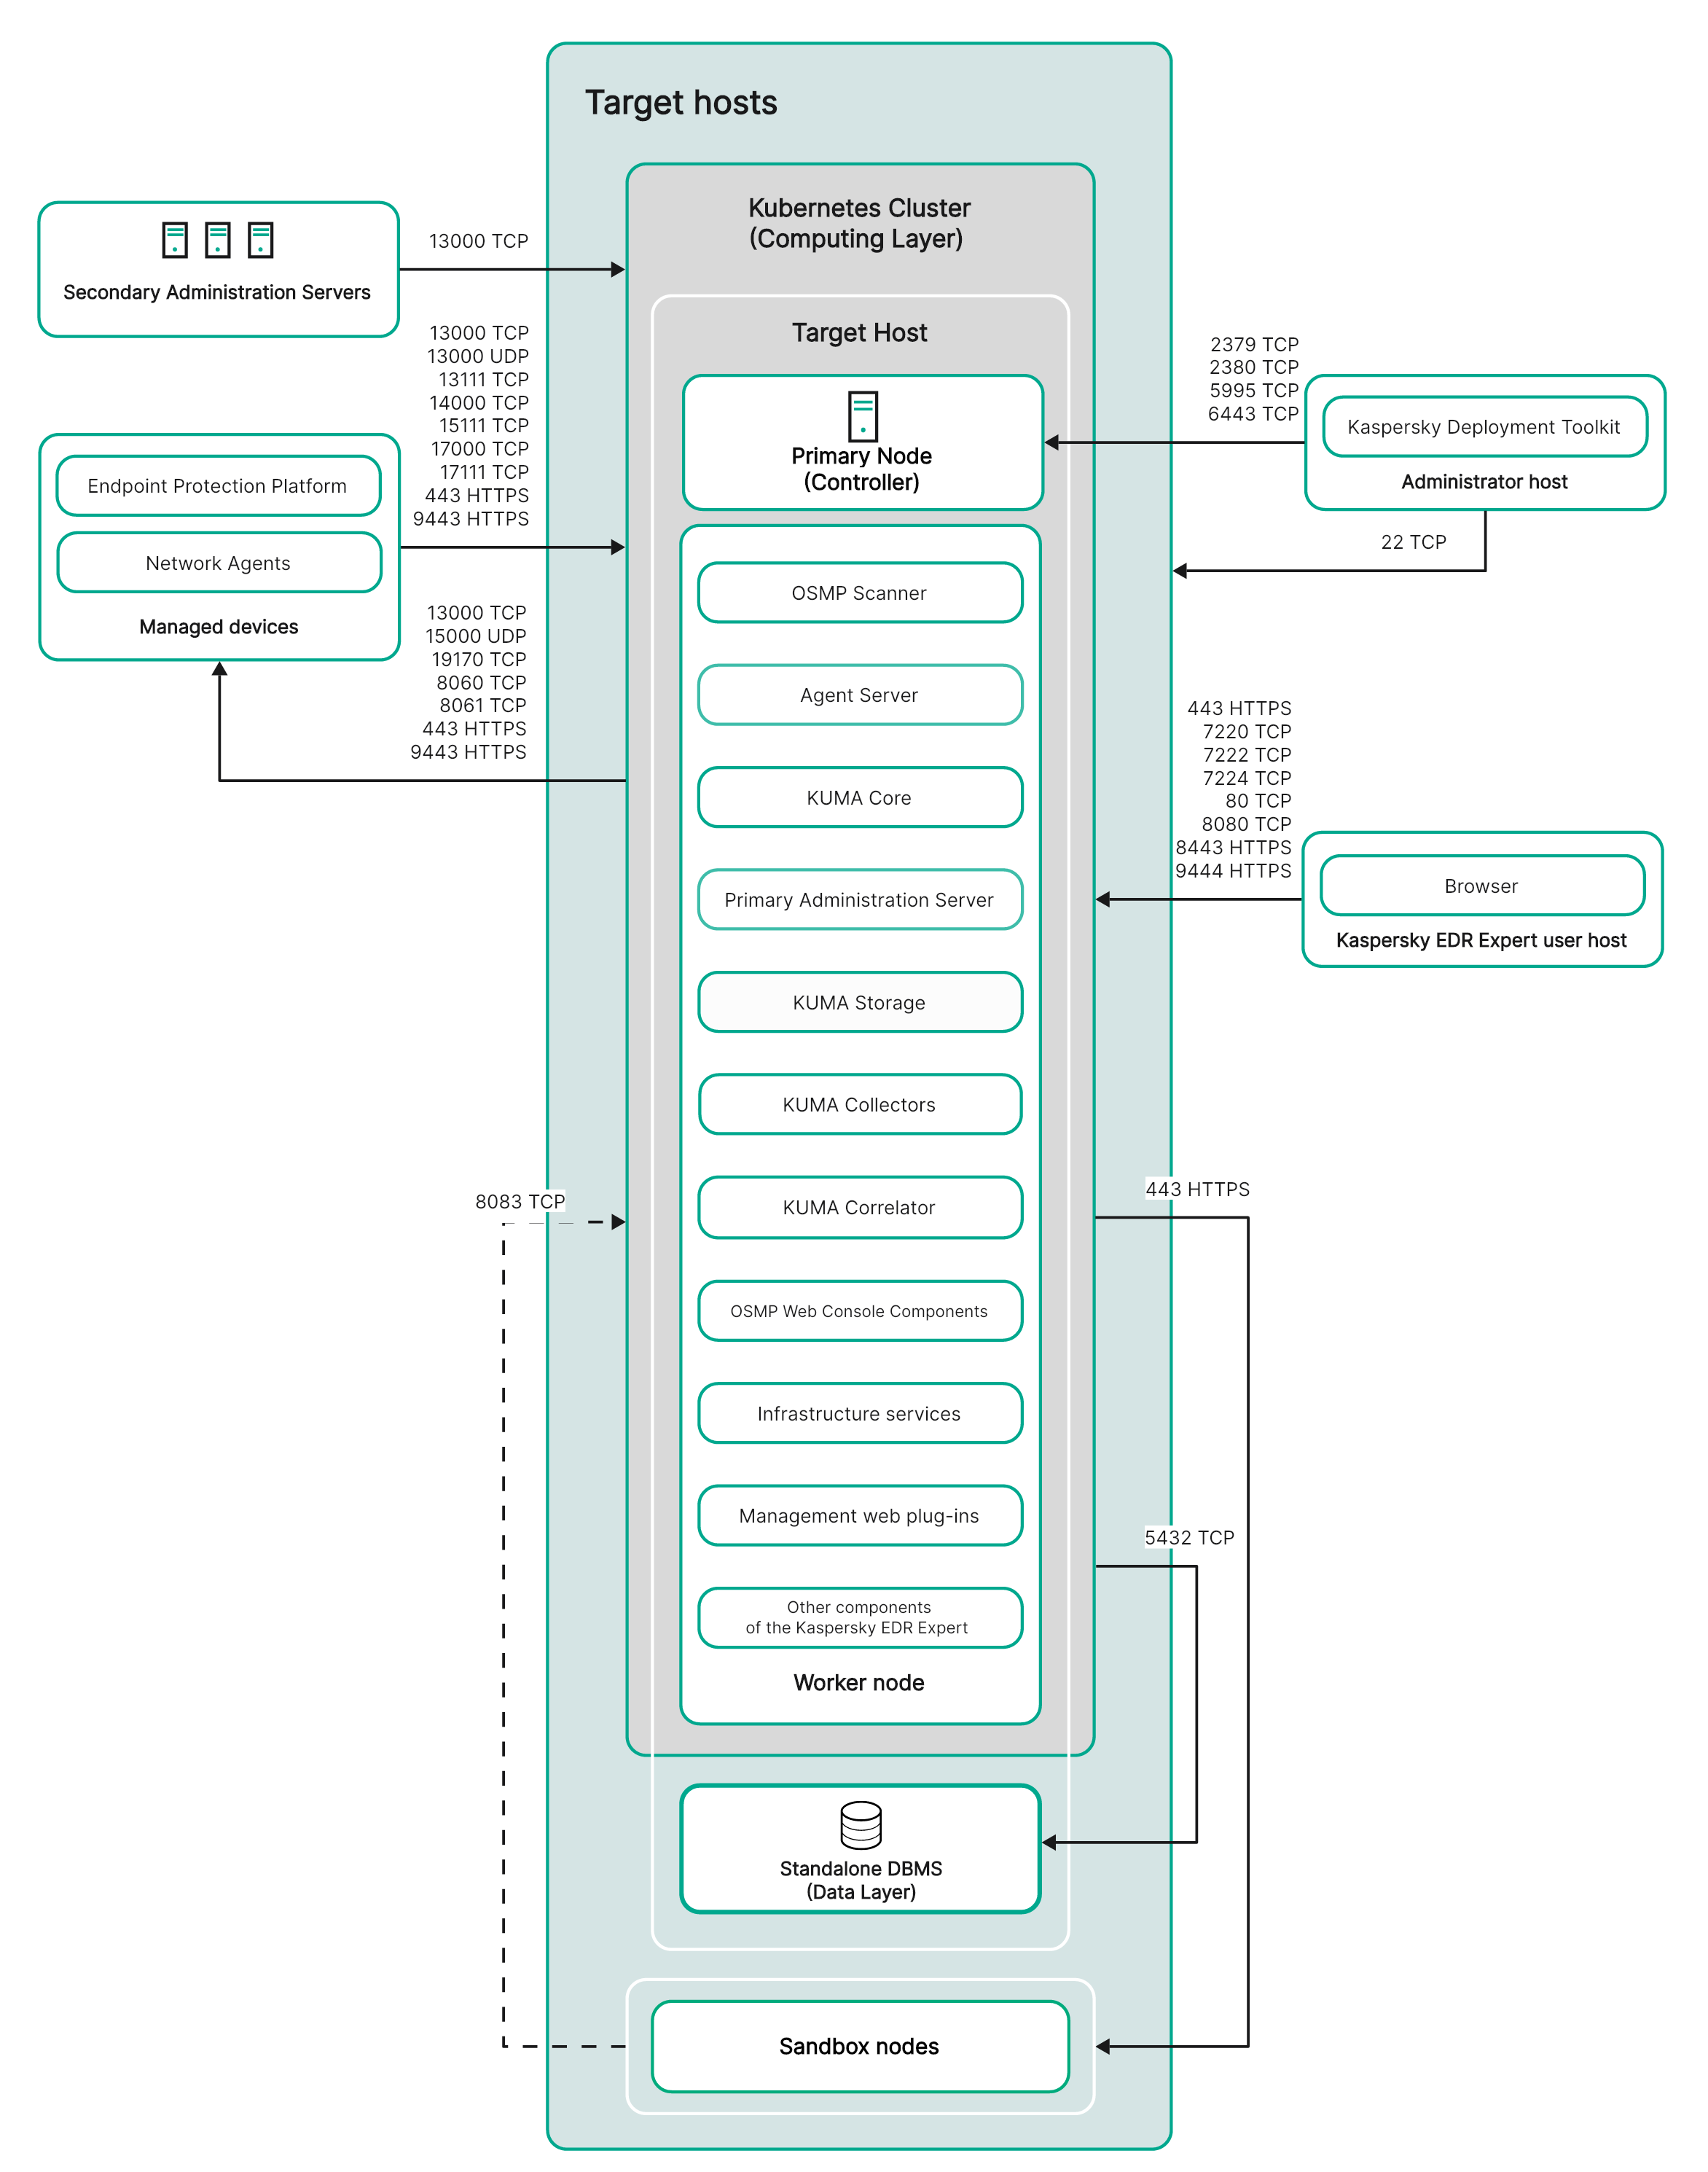
Схема развертывания Kaspersky EDR Expert на одном узле
Схема развертывания Kaspersky EDR Expert на одном узле включает следующие основные компоненты:
- Устройство администратора. На этом устройстве администратор использует Kaspersky Deployment Toolkit (KDT) для развертывания и управления кластером Kubernetes и Kaspersky EDR Expert. Этот хост может быть включен в кластер Kubernetes, созданный KDT во время развертывания, или может оставаться отдельным.
- Сервер агентов. Этот компонент отвечает за взаимодействие между OSMP и агентами Endpoint Agent.
- Кластер Kubernetes. При развертывании на одном узле кластер Kubernetes состоит из одного хоста, которое действует как узел контроллера (далее также управляющий узел во время процедуры развертывания) и как рабочий узел.
- Автономная СУБД. Система управления базами данных (СУБД) необходима для корректной работы компонентов Kaspersky EDR Expert. Администратор устанавливает СУБД на том же физическом хосте, что и рабочий узел Kubernetes. СУБД нельзя разворачивать в кластер Kubernetes – он действует как независимый сервис, который управляется независимо от Orchestration.
- Ядро KUMA. Центральный компонент SIEM (KUMA), на основе которого строятся все остальные сервисы и компоненты.
- Коллектор KUMA. Компонент SIEM (KUMA), который получает сообщения из источников событий, обрабатывает их и передает в хранилище KUMA и коррелятор KUMA.
- Коррелятор KUMA. Компонент SIEM (KUMA), анализирующий нормализованные события.
- Хранилище KUMA. Компонент SIEM (KUMA), используемый для хранения нормализованных событий, что позволяет обеспечивать непрерывный и эффективный доступ для аналитической обработки.
- OSMP Scanner. Компонент, который выполняет проверку файлов с помощью Anti-Malware Engine, YARA и Sandbox, отправляет их на анализ и формирует отчеты.
- Узлы Sandbox. Узел Sandbox, который может включать в себя один или несколько серверов, на которых работают компоненты Sandbox, и предоставляет выделенные вычислительные ресурсы, на которых размещаются изолированная среда выполнения и поддерживающие службы. Этот узел анализируют файлы, ссылки, URL и другие объекты, попадающие в защищаемую систему. Узлы Sandbox работают независимо от кластера Kubernetes.
Количество серверов Sandbox может варьироваться в зависимости от требований к загрузке.
- Веб-плагин управления. Компонент, который используется для удаленного администрирования приложений "Лаборатории Касперского" с помощью Консоли OSMP.
- Устройство пользователя с Kaspersky EDR Expert. Пользовательское устройство, которое используется для входа в Консоль OSMP.
- Подчиненные Серверы администрирования (необязательно). Эти серверы используются для создания иерархии Серверов.
- Управляемые устройства. Клиентские устройства защищены Kaspersky EDR Expert. На каждом управляемом устройстве установлен Агент администрирования и EPP-приложение.
- Инфраструктурные сервисы и другие компоненты Kaspersky EDR Expert. Решение также включает в себя дополнительные компоненты, которые обеспечивают централизованное управление активами, обмен данными, построение иерархии, аутентификацию и авторизацию, а также ряд других функций, таких как аудит действий, управление политиками безопасности и распространение обновлений.

Порты
Схема развертывания не включает все порты, необходимые для успешной установки и работы. Полный список портов приведен в разделе Порты, используемые Kaspersky EDR Expert.
Вам помогла эта статья?
Что нам нужно улучшить?
Спасибо за ваш отзыв, вы помогаете нам становиться лучше!
Спасибо за ваш отзыв, вы помогаете нам становиться лучше!
