Устранение неполадок RSA NetWitness
12 октября 2026
ID 171577
В этом разделе перечислены действия, которые можно предпринять, и проблемы, с которыми можно столкнуться при интеграции Kaspersky CyberTrace с RSA NetWitness.
Проверка поступления событий из RSA NetWitness в Kaspersky CyberTrace Service
Существует несколько способов проверить, отправляет ли RSA NetWitness события в Kaspersky CyberTrace Service:
- Можно проверить, есть ли в файлах журнала Kaspersky CyberTrace Service сообщения о поступлении событий из RSA NetWitness.
В этом случае конфигурационный файл журнала Kaspersky CyberTrace Service (
bin/kl_feed_service_log.conf) должен содержать строкуdbgв элементеWriteLog. - Можно воспользоваться утилитой netcat для отправки событий с сервера, на котором установлен RSA NetWitness, а затем проверить, добавлены ли соответствующие сообщения в файлы журнала Kaspersky CyberTrace Service.
- Можно остановить Kaspersky CyberTrace Service и использовать утилиту netcat для прослушивания событий от RSA NetWitness, для этого необходимо выполнить следующую команду:
nc -l -p [port] -s [IP]Здесь
[IP]и[port]— это IP-адрес и порт, на которые RSA NetWitness отправляет события для Kaspersky CyberTrace Service. - Можно использовать утилиту tcpdump для прослушивания порта, на который должны приходить события из RSA NetWitness.
Утилита tcpdump будет прослушивать порт
[port], если запустить эту утилиту с помощью следующей команды:tcpdump -neX port [port]Обратите внимание, что утилита tcpdump может использовать другой флаг (не
-neX) в зависимости от операционной системы, в которой она запускается.
Если событие из RSA NetWitness не приходит, проверьте следующее:
- Проверьте правильность выполнения всех шагов, перечисленных в разделе Пересылка событий из RSA NetWitness.
- Проверьте, поступают ли события в RSA NetWitness от исходного устройства.
Это можно проверить таким же образом, как проверяется, отправка событий из RSA NetWitness в Kaspersky CyberTrace Service.
- Убедитесь, что сервер, на котором установлен Kaspersky CyberTrace Service, доступен с сервера, на котором установлен RSA NetWitness.
Это можно проверить с помощью утилиты ping.
Проверка сопоставления событий в Kaspersky CyberTrace Service с потоками данных об угрозах Kaspersky Threat Data Feeds
Обратитесь к файлам журнала Kaspersky CyberTrace Service, чтобы проверить, совпадают ли поля URL, хешей и IP-адресов событий с потоками данных об угрозах Kaspersky Threat Data Feeds. Файлы журнала должны содержать сообщения, похожие на сообщения, приведенные в следующем примере.
|
Если в файлах журнала отсутствуют подобные сообщения, проверьте, правильные ли регулярные выражения указаны в конфигурационном файле Kaspersky CyberTrace Service. Используемые регулярные выражения также можно проверить с помощью веб-интерфейса Kaspersky CyberTrace.
Проверка отправки событий из Kaspersky CyberTrace Service в RSA NetWitness
Проверить, отправляет ли Kaspersky CyberTrace Service события в RSA NetWitness можно следующими способами:
- Путем просмотра файлов журнала Kaspersky CyberTrace Service.
Ниже приведен пример сообщений, записываемых в журнал при успешной отправке события в RSA NetWitness.
|
Ниже приведен пример сообщения, записываемого в журнал, когда событие не может быть отправлено в RSA NetWitness.
2020/05/20 17:09:12.987 DBG 26341 siem Failed to send notification KL_ALERT_FailedToUpdateFeed (error: 0x80000072 (Unknown exception)) |
- С помощью утилиты tcpdump на сервере, который принимает события от Kaspersky CyberTrace Service.
Утилита tcpdump прослушивает IP-адрес
[IP]и порт514, если запустить эту утилиту с помощью следующей команды:tcpdump -neX src [IP] and port 514В этой команде следует указать IP-адрес, с которого Kaspersky CyberTrace Service отправляет события.
Обратите внимание, что утилита tcpdump может использовать другой флаг (не
-neX) в зависимости от операционной системы, в которой она запускается.
Если Kaspersky CyberTrace Service не отправляет события, проверьте следующее:
- Убедитесь, что файлы журнала Kaspersky CyberTrace Service содержат сообщения об обнаружениях URL, хешей или IP-адресов.
Если таких сообщений нет, см. информацию в подразделе «Проверка сопоставления событий в Kaspersky CyberTrace Service с потоками данных об угрозах Kaspersky Threat Data Feeds». Также возможно, что в потоках данных об угрозах отсутствуют проверяемые URL, хеши и IP-адреса.
- Убедитесь, что в конфигурационном файле Kaspersky CyberTrace Service указаны правильные IP-адрес и порт назначения.
Проблема: RSA NetWitness не отображает события из Kaspersky CyberTrace Service
Если RSA NetWitness не отображает никакие события из Kaspersky CyberTrace Service, проверьте, правильно ли выполнена процедура в разделе Шаг 2. Отправка событий из Kaspersky CyberTrace Service в RSA NetWitness.
Обратите внимание, что RSA NetWitness может отображать события с устройства с задержкой в 10 минут.
Проблема: конфигуратор отображает сообщение об ошибке, если в параметре OutputSettings > ConnectionString указаны IP-адрес и порт Log Decoder.
Может отображаться сообщение об ошибке следующего вида:
Can't connect using the specified string. Press [Enter] to specify another string, or type "ok" to continue with 10.10.0.127:514
Убедитесь, что сервер, на котором установлен RSA NetWitness, доступен с сервера, на котором установлен Kaspersky CyberTrace Service (например, с помощью утилиты ping).
Проблема: некоторые поля событий из Kaspersky CyberTrace Service не отображаются в метаполях в RSA NetWitness.
Если некоторые поля событий из Kaspersky CyberTrace Service не отображаются в метаполях в RSA NetWitness, выполните следующие действия:
- Убедитесь, что у метаполей, упомянутых в конфигурационном файле v20_cybertracemsg.xml, для параметра
flagsзадано значениеNoneв конфигурационном файле/etc/netwitness/ng/envision/etc/table-map-custom.xml.Если эти поля отсутствуют в файле table-map-custom.xml, добавьте их следующим образом:
<mapping envisionName="url" nwName="url" flags="None" format="Text" envisionDisplayName="URL"/> - Проверьте, все ли поля, описанные в разделе Пересылка событий из RSA NetWitness, содержатся в следующих конфигурационных файлах:
- index-logdecoder-custom.xml (если не используется Concentrator)
- index-concentrator-custom.xml
Содержимое этих файлов можно просмотреть путем выбора Administration → Services. Затем выберите Concentrator (или Log Decoder), нажмите кнопку Settings (
 ) и выберите View → Config → Files. Отображается раскрывающийся список, содержащий все эти файлы.
После редактирования файлов перезапустите Log Decoder или Concentrator, чтобы новые настройки вступили в силу.
Обновлять конфигурационный файл Concentrator (index-concentrator-custom.xml) следует только в том случае, если используются и Log Decoder, и Concentrator; Concentrator получает данные от Log Decoder, а Log Decoder получает события от Kaspersky CyberTrace Service. Кроме того, можно оставить без изменений конфигурационный файл Log Decoder (index-logdecoder-custom.xml), если Log Decoder не используется в качестве источника данных, в котором выполняется поиск событий, или если Log Decoder не используется для создания отчетов или информационных панелей.
Если конфигурационные файлы не содержат необходимых полей, добавьте эти поля, как описано на в документации: https://community.rsa.com/docs/DOC-41760. Например, файл index-concentrator-custom.xml должен содержать следующие строки:
<key description="virusName" format="Text" level="IndexValues" name="virusname" defaultAction="Open" />
<key description="user.src" format="Text" level="IndexValues" name="user.src" defaultAction="Open" />
<key description="ip.src" format="IPv4" level="IndexValues" name="ip.src" defaultAction="Open"/>
<key description="action" format="Text" level="IndexValues" name="action" defaultAction="Open" />
<key description="msg" format="Text" level="IndexKeys" name="msg" defaultAction="Open" />
<key description="event.source" format="Text" level="IndexValues" name="event.source" defaultAction="Open" />
<key description="device.ip" format="IPv4" level="IndexValues" name="ip.dst" defaultAction="Open"/>
<key description="ip.dst" format="IPv4" level="IndexValues" name="ip.dst" defaultAction="Open"/>
<key description="url" format="Text" level="IndexValues" name="url" defaultAction="Open"/>
<key description="checksum" format="Text" level="IndexValues" name="checksum" defaultAction="Open"/>
Убедитесь, что значения полей name и format в конфигурационных файлах совпадают со значениями полей nwName и format соответственно в конфигурационном файле table-map-custom.xml.
Проблема: после импорта информационной панели Kaspersky CyberTrace не отображаются данные
Вместо этого элемент информационной панели отображает сообщение об ошибке.

Элемент информационной панели не отображает данные
Чтобы исправить эту ошибку, настройте элемент информационной панели следующим образом:
- В правом верхнем углу элемента информационной панели нажмите на кнопку Settings.

Кнопка Settings
Откроется окно Options.
- Нажмите на кнопку Browse.
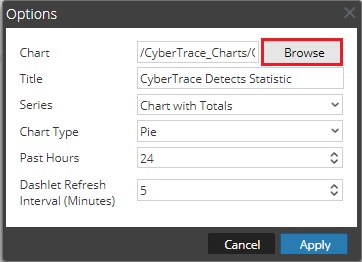
Параметры элемента информационной панели
Откроется окно Select Chart.
- Выберите диаграмму для использования в элементе информационной панели.
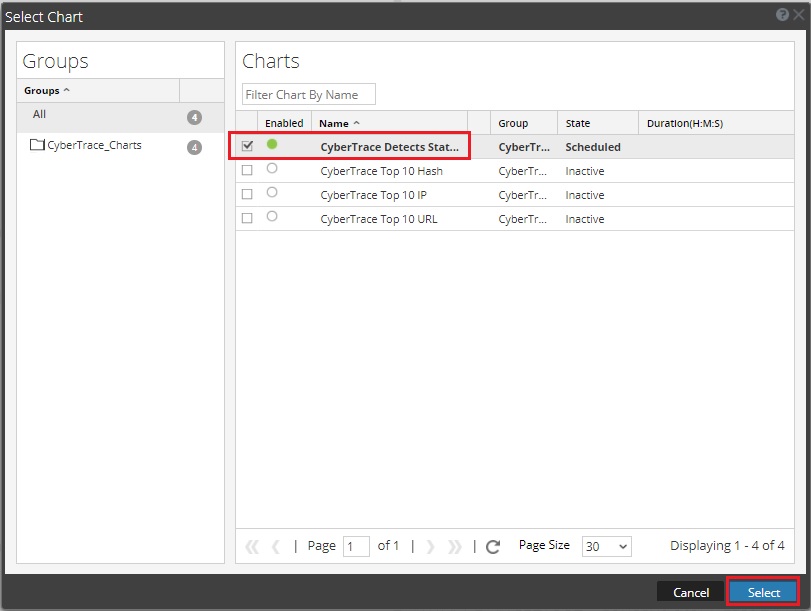
Выбор диаграммы
- Нажмите на кнопку Apply.
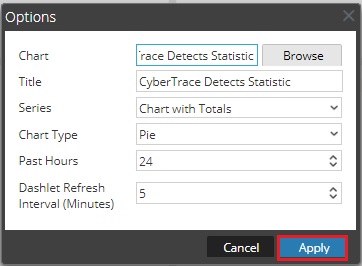
Кнопка Apply
Проблема: Feed Utility отображает сообщение об ошибке «peer certificate cannot be authenticated with given CA certificates»
Не удалось выполнить аутентификацию сертификата. Убедитесь, что в системе установлены корневые сертификаты. Если корневые сертификаты не установлены, установите их по стандартной процедуре установки корневых сертификатов в используемой операционной системе.
