Просмотр результатов ретроспективного сканирования
12 октября 2026
ID 199890
В веб-интерфейсе Kaspersky CyberTrace можно выбрать страницу Ретроскан. Для работы с этим разделом необходимо перейти в режим Управление системой. Этот режим доступен только пользователям с ролью «Администратор».
Перед использованием ретроспективного сканирования его необходимо включить и настроить. В дальнейшем параметры ретроспективного сканирования также можно будет изменять.
Ретроспективное сканирование позволяет повторно проверять входящие события с объектами (IP-адрес, домен, URL или хеш), которые ранее не были признаны вредоносными. Причиной проверки результатов могло быть отсутствие в Kaspersky CyberTrace информации о связанных угрозах на момент получения этих объектов. Однако, поскольку потоки данных об угрозах постоянно обновляются, может быть полезно сохранять события, не содержащие обнаруженных индикаторов, а затем использовать обновленный список индикаторов, чтобы повторно проверять эти события вручную или по расписанию.
Обнаружения ретроспективного сканирования включаются в статистику и отображаются на странице Обнаружения, а также на графе, как и все обычные обнаружения. Результаты ретроспективного сканирования отправляются в SIEM-систему. Так же, как и в случае обычных обнаружений, применяются фильтры для отправки обнаружений ретроспективного сканирования в SIEM.
Когда выполняется ретроспективное сканирование, все неконтекстные значения, полученные из событий путем применения регулярных выражений, указанных в настройках ретроспективного сканирования на вкладке Регулярные выражения, сопоставляются с новыми индикаторами потоков данных об угрозах, включенных на вкладке Потоки данных.
Для редактирования или добавления новых регулярных выражений перейдите на страницу Параметры → Источники событий. Сохраненные регулярные выражения будут доступны в параметрах ретроспективного сканирования на вкладке Регулярные выражения.
В случае обнаружения киберугрозы события, отображенные в Kaspersky CyberTrace после добавления индикатора в поток данных об угрозах, будут отображаться на странице Обнаружения и не будут подвергаться ретроспективному сканированию.
Если индикатор был добавлен в поток данных об угрозах после получения его хеша, IP- или URL-адреса во время ретроспективного сканирования с помощью регулярного выражения и при отсутствии обнаружений, связанных с этим индикатором, то при следующем ретроспективном сканировании информация об этом индикаторе будет отображаться в столбце Обнаруженные индикаторы, а в столбце Дата и время будут отображаться дата и время обнаружения индикатора во время ретроспективного сканирования.
Для каждого события, связанного с этим индикатором, будет создана отдельная запись в отчете о ретроспективном сканировании.
Страница Ретроскан позволяет запустить ретроспективное сканирование вручную и просмотреть результаты, после завершения процесса сканирования.
На этой странице можно выполнить следующие действия:
- Запуск ретроспективного сканирования вручную
- Настройка отображения результатов проверки
- Просмотр подробной информации об отдельном результате ретроспективного сканирования, содержащем обнаруженные индикаторы
На этой странице также отображается следующее:
- Дата и время следующей задачи ретроспективного сканирования
- Количество событий, сохраненных для ретроспективного сканирования
- Размер событий, сохраненных для ретроспективного сканирования
Размер событий отображается с задержкой до одного часа. Фактический текущий размер сохраненных событий может быть больше отображаемого значения.
- Таблица с результатами ретроспективного сканирования за указанный период
Таблица содержит следующие столбцы:
- Статус задачи ретроспективного сканирования:
- Обнаружено
Результат содержит обнаруженные индикаторы.
- Не обнаружено
Результат не содержит обнаруженных индикаторов.
- Отменено
Процесс ретроспективного сканирования был отменен.
- Ошибка
Сбой процесса ретроспективного сканирования.
- Обнаружено
- Дата и время завершения каждой задачи ретроспективного сканирования
- Количество проверенных индикаторов
- Количество обнаруженных индикаторов
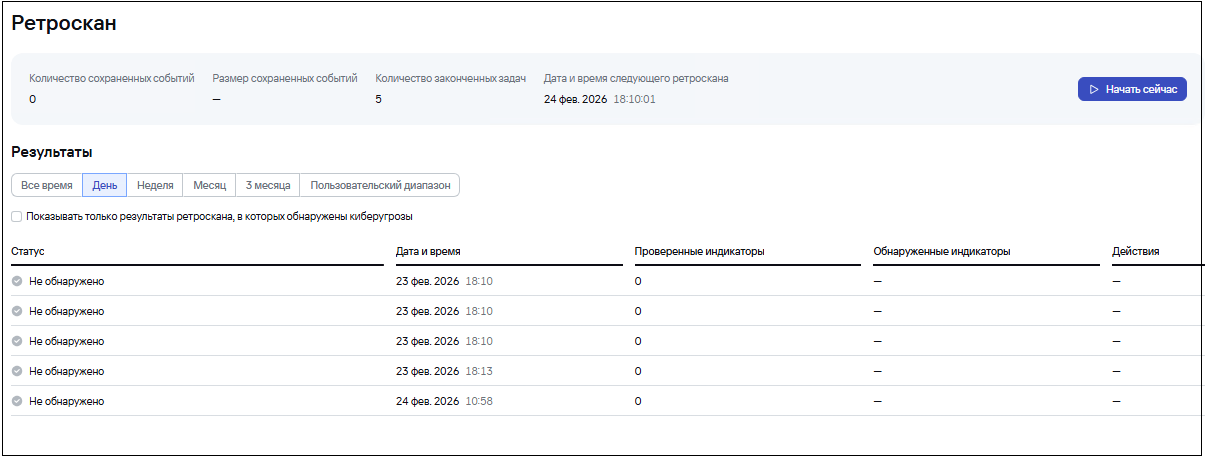
Результаты ретроспективного сканирования
- Статус задачи ретроспективного сканирования:
Запуск ретроспективного сканирования
Чтобы запустить ретроспективное сканирование, выполните следующие действия:
Нажмите на кнопку Начать сейчас.
При необходимости процесс сканирования можно отменить.
Запуск ретроспективного сканирования может быть недоступен по нескольким причинам:
- Kaspersky CyberTrace в данный момент выполняет другую задачу ретроспективного сканирования.
- Ретроспективное сканирование отключено.
Настройка отображения результатов ретроспективного сканирования, содержащих оповещения об обнаружении индикаторов компрометации
Чтобы отобразить только результаты, содержащие оповещения об обнаружении индикаторов компрометации, выполните следующие действия:
Установите флажок Показывать только результаты ретроскана, в которых обнаружены киберугрозы над таблицей Результаты.
Указание периода отображения результатов
Чтобы указать период времени для отображения результатов, можно выбрать один из вариантов над таблицей Результаты. Можно выбрать один из следующих периодов:
- Все время
- День
- Неделя
- Месяц
- 3 месяца
- Пользовательский диапазон
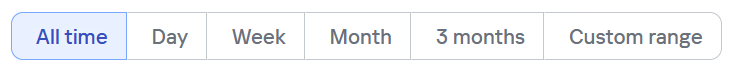
Указание периода времени для результатов ретроспективного сканирования
Просмотр результатов отдельной задачи ретроспективного сканирования
Чтобы просмотреть подробную информацию об отдельной задаче ретроспективного сканирования:
- В таблице Результаты найдите результат (содержащий обнаруженные индикаторы), подробности о котором требуется просмотреть.
- Нажмите на ссылку Подробнее.
На открывшейся странице приводится подробная информация о первых 50 событиях обнаруженных киберугроз. Чтобы просмотреть все события, скачайте полный отчет в формате CSV (см. ниже).
На странице отображается следующая информация:
- Дата и время ретроспективного сканирования
Дата и время, отображаемые на странице результатов сканирования, могут отличаться от даты и времени, указанных в отчете в формате CSV. Это связано с настройками времени в формате UTC: в отчете в формате CSV всегда используется часовой пояс UTC+0, а время на странице результатов сканирования зависит от пользовательских настроек.
- Количество обработанных событий
- Количество обнаруженных индикаторов
- Количество обработанных индикаторов
- Количество оповещений об обнаружении индикаторов компрометации по категориям
- Информация о каждом событии обнаружения киберугроз в разделе Обнаруженные индикаторы
Чтобы просмотреть подробную информацию о каждом индикаторе, можно развернуть панель с соответствующим индикатором. Эта информация содержится в следующих полях:
- Категория обнаруженного объекта
- Метка времени — дата и время обнаружения индикатора
- Тенант — имя тенанта, связанное с исходным событием
- Источник — источник события, отправивший исходное событие
- ioc — поле, по которому обнаружен индикатор
- IP — поле, полученное с помощью регулярного выражения
Загрузка отчета с результатами ретроспективного сканирования
Чтобы скачать отчет, выполните следующие действия:
Нажмите на кнопку Скачать полный отчет.
Сгенерированный файл CSV содержит следующие данные:
- Дата и время получения оповещения об обнаружении индикаторов компрометации
Дата и время, отображаемые на странице результатов сканирования, могут отличаться от даты и времени, указанных в отчете в формате CSV. Это связано с настройками времени в формате UTC: в отчете в формате CSV всегда используется часовой пояс UTC+0, а время на странице результатов сканирования зависит от пользовательских настроек.
- Имя тенанта, связанное с исходным событием
- Имя источника событий
- Категория обнаруженного объекта
- Обнаруженный индикатор, вызвавший событие
- Контекстная информация об оповещении об обнаружении индикаторов компрометации
- Оповещение об обнаружении индикаторов компрометации
