Распространенные сценарии работы с потоками данных
12 октября 2026
ID 319164
В этой статье описаны распространенные сценарии работы с детекторами.
Использование OSINT feed
Чтобы использовать доступный по умолчанию OSINT feed, выполните следующие действия:
Переключитесь в режим Управление системой и перейдите в раздел Настройки → Потоки данных → OSINT.
Дополнительные сведения о потоках данных OSINT feed приведены в статье О потоках данных об угрозах «OSINT feeds».
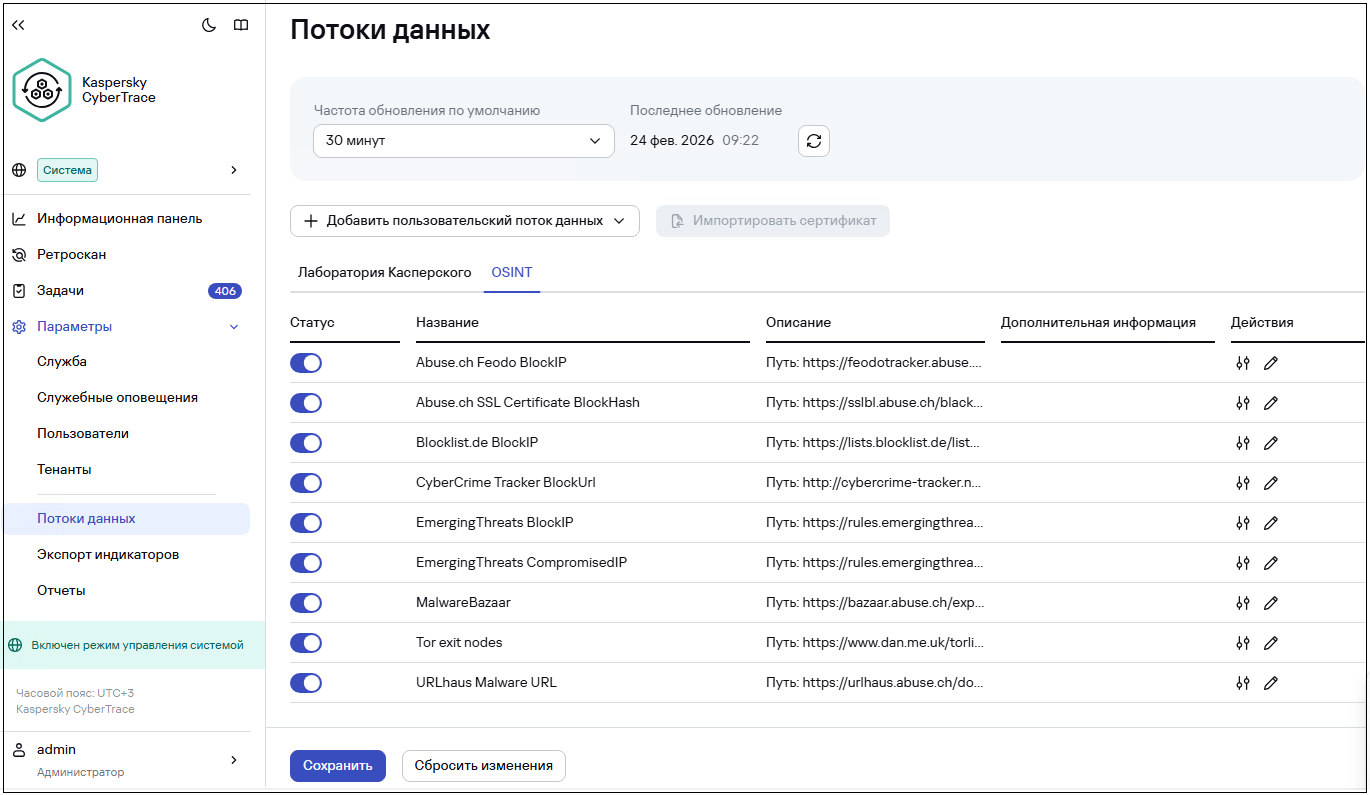
Использование OSINT feed
Настройка пользовательской частоты обновления и выбор прокси-сервера
Чтобы настроить пользовательскую частоту обновления и использовать прокси для обновления потоков данных, выполните следующие действия:
- Перейдите в режим Управление системой и перейдите в раздел Настройки → Потоки данных.
- Добавьте пользовательский поток данных или выберите поток данных в таблице потоков данных.
- В открывшемся окне добавления и редактирования потоков данных включите переключатель Индивидуальная частота обновления и введите значение.
- Если требуется, включите переключатель Прокси-сервер.
Более подробные сведения о настройке индивидуальной частоты обновления приведены в статье Запуск обновления потоков данных об угрозах вручную.
Более подробные сведения об использовании прокси-сервера при обновлении потоков данных приведены в статье Использование прокси-сервера для обновления потоков данных.
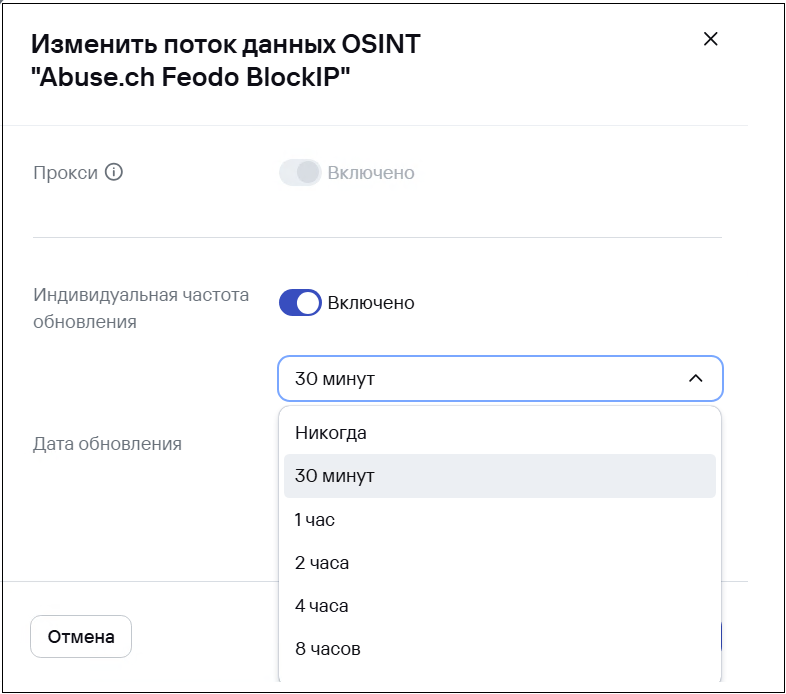
Настройка пользовательской частоты обновления и использование прокси для обновления потоков данных
Добавление пользовательских потоков данных
Чтобы добавить пользовательские или сторонние потоки данных и задать их параметры, выполните следующие действия:
- Перейдите в режим Управление системой и перейдите в раздел Настройки → Потоки данных.
- Нажмите Добавить пользовательский поток данных.
- Выберите тип потока данных.
- В открывшемся окне добавления пользовательского потока данных задайте параметры добавляемого пользовательского потока данных.
- Нажмите на кнопку Add.
Дополнительную информацию см. в статье Добавление пользовательского или стороннего потока данных.
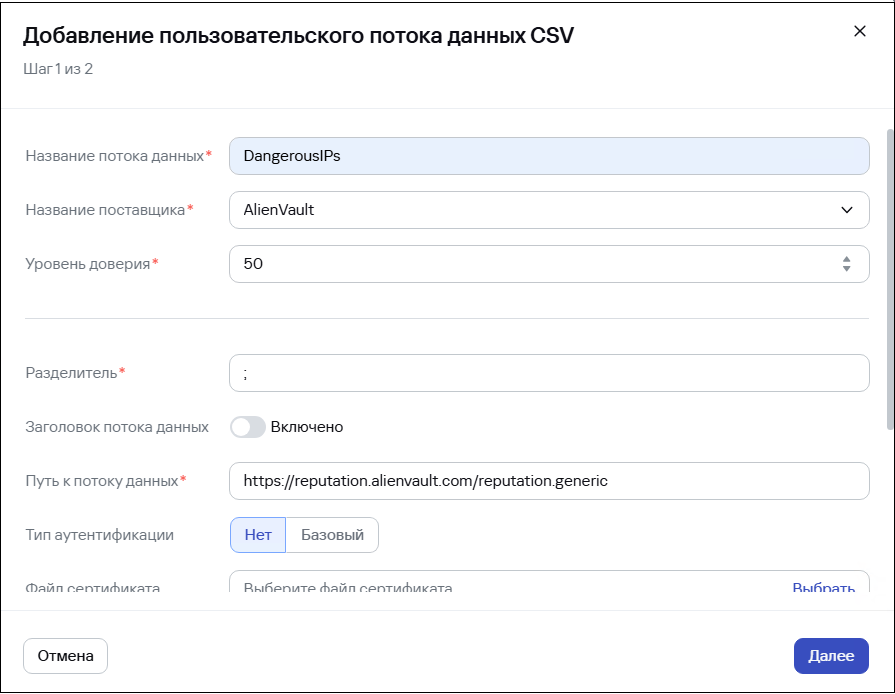
Добавление пользовательского потока данных об угрозах
