Что нового
12 октября 2026
ID 192225
В Kaspersky CyberTrace были реализованы следующие новые возможности и улучшения:
Что нового в версии 5.4
- Добавлен аудит безопасности и действий пользователей.
Информация о действиях пользователя в веб-интерфейсе Kaspersky CyberTrace, связанных с безопасностью, может автоматически сохраняться в виде событий в журнал аудита безопасности (см. рисунок ниже). Журнал аудита хранится локально на сервере, на котором установлен Kaspersky CyberTrace. При необходимости вы можете скачать файлы журнала аудита через веб-интерфейс Kaspersky CyberTrace. Вы также можете включить отправку событий по протоколу TCP в SIEM-систему для дальнейшего анализа.
Если произойдет инцидент безопасности, связанный с Kaspersky CyberTrace, сотрудник службы безопасности сможет отследить, что именно произошло, изучив журнал аудита безопасности и действий пользователей. Эта функциональность также требуется для соответствия большинству норм и стандартов кибербезопасности, таким как ГОСТ, федеральные законы, приказы ФСТЭК и требования ФСБ.
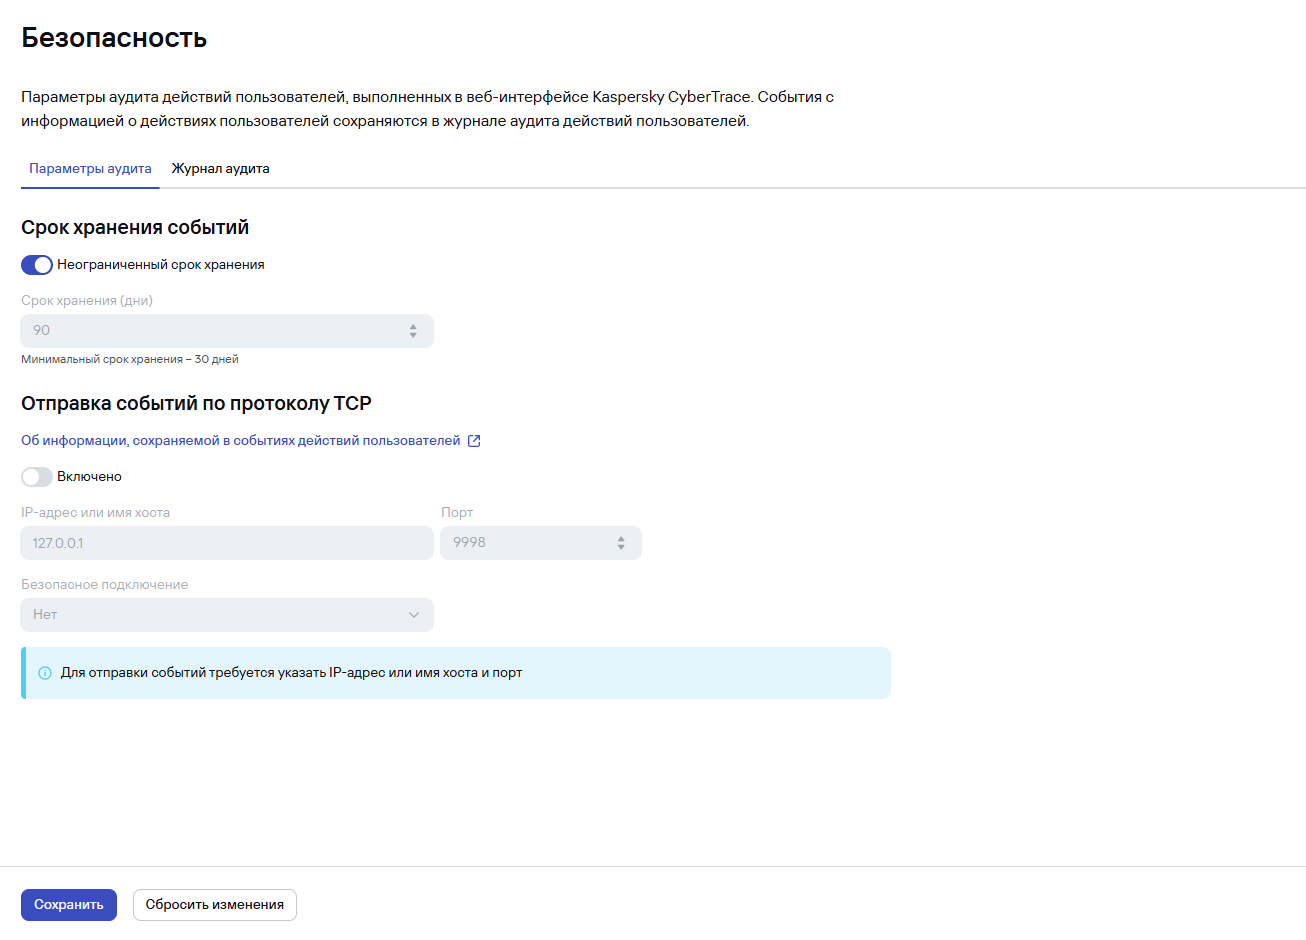
Параметры безопасности и аудита пользователей
- Внесены значительные улучшения функциональности ретроспективного сканирования:
- Оптимизирована производительность ретроспективного сканирования, и его скорость по оценкам возросла в несколько раз (на основе измерений, полученных в тестовой инфраструктуре). Ретроспективное сканирование сохраненных событий безопасности теперь может запускаться чаще, что в свою очередь позволяет быстрее обнаруживать инциденты безопасности и значительно снижает среднее время обнаружения (MTTD).
- Теперь вы можете установить периодичность ретроспективного сканирования на определенное количество дней (от одного до пяти) в дополнение к ранее доступным значениям (см. рисунок ниже). Это позволяет сканировать сохраненные события безопасности с необходимой периодичностью, которая зависит от размера сохраненных данных: новое сканирование на основе недавно полученных индикаторов компрометации может быть запущено сразу после того, как будут просканированы все имеющиеся данные, без необходимости ждать несколько дней. Это улучшение позволяет дополнительно снизить MTTD.
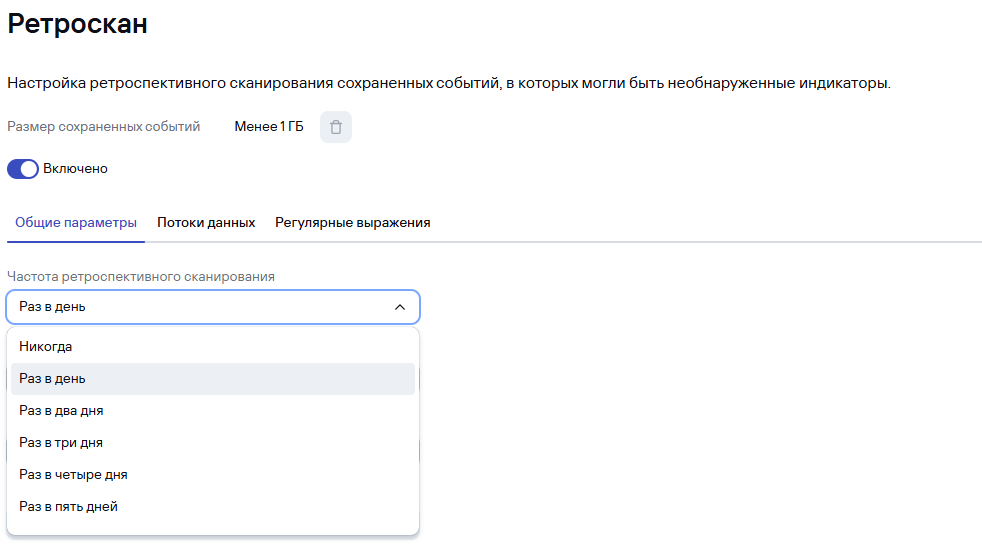
Возможные значения параметра Частота ретроспективного сканирования
- Руководство по выбору аппаратной конфигурации обновлено и теперь содержит рекомендации по вычислительным ресурсам, необходимым для достижения определенной величины EPS с результатами сканирования в реальном времени, а также с включенным или выключенным ретроспективным сканированием. Рекомендации отличаются в зависимости от режима обработки данных (на основе TCP или API).
- Улучшена фильтрация в таблице обнаружений:
- При фильтрации обнаружений по дате вы также можете указать пользовательский временной интервал (в часах и минутах). Если у вас большой поток событий безопасности и, следовательно, значительное количество событий обнаружений, вы можете применить этот фильтр, чтобы сосредоточиться на конкретном небольшом промежутке времени, в течение которого случился предполагаемый важный инцидент безопасности, без необходимости просматривать много страниц обнаружений с более низким приоритетом расследования. Это позволяет снизить MTTD.
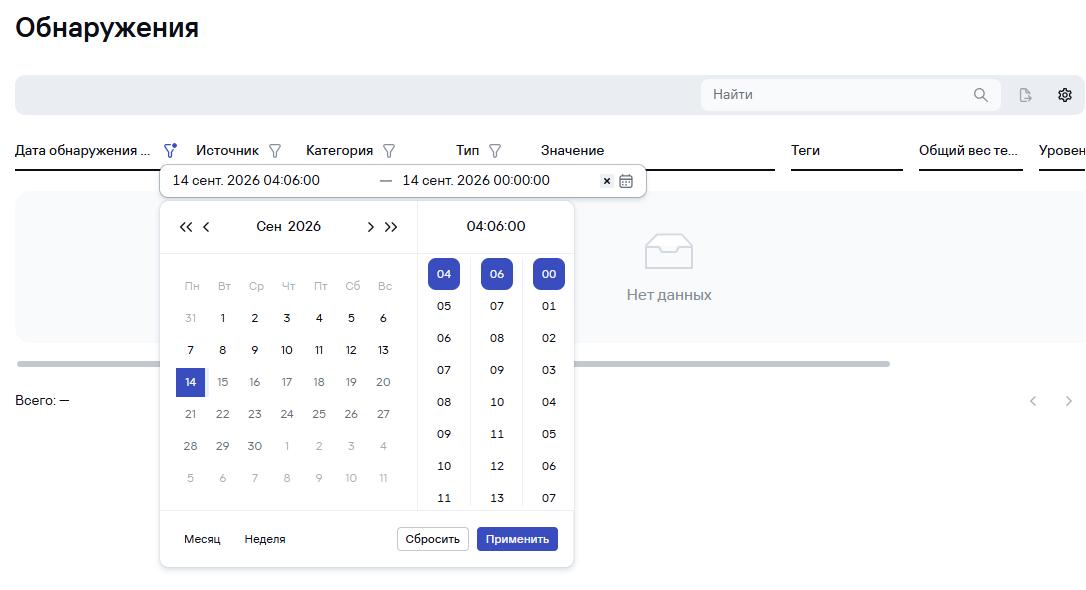
Фильтрация обнаружений киберугроз по дате и времени с помощью столбца Дата обнаружения киберугрозы
- Теперь вы можете фильтровать обнаружения по источнику, что позволяет сосредоточиться на важном источнике событий и снизить MTTR.
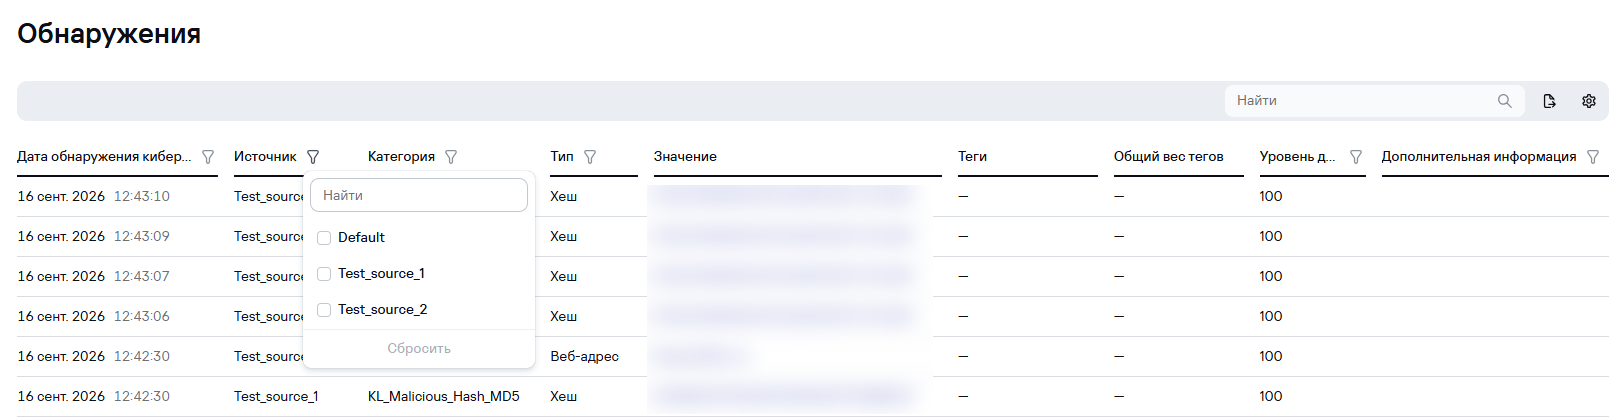
Фильтрация обнаружений киберугроз по источнику с помощью столбца Источник
- Уровни лицензирования Community Edition и Matching Engine теперь предоставляют доступ к большему количеству функций:
- Уровень лицензирования Matching Engine теперь предоставляет доступ к API и многопользовательскому режиму. Эти функции позволяют обогащать события, полученные из SIEM-системы "Лаборатории Касперского" (Kaspersky Unified Monitoring and Analysis Platform), данными из Kaspersky Threat Intelligence Feeds, доступ к которым у вас уже может быть. Теперь вам не нужно приобретать полную коммерческую лицензию для доступа ко всем функциям Kaspersky CyberTrace (уровень лицензирования Enterprise TIP), чтобы использовать эту возможность.
- Максимальное количество EPS на уровне лицензирования Community Edition теперь может быть увеличено с 250 до 500, если вы приняли положение, регламентирующее использование Kaspersky Security Network. Это предоставляет возможность опробовать Kaspersky CyberTrace в реальных сценариях в условиях производственной нагрузки. Помимо отдельных пользователей, средние предприятия с относительно небольшим количеством событий безопасности теперь также смогут начать работу с Kaspersky CyberTrace, чтобы оценить его эффективность.
- Исправление ошибок.
