Принцип работы Kaspersky Thin Client
Принцип работы Kaspersky Thin Client
Типовая схема работы Kaspersky Thin Client (см. рис ниже) предполагает следующее:
- Система Kaspersky Thin Client, установленная на тонком клиенте, получает параметры сети от DHCP-сервера, либо администратор настраивает параметры вручную.
- Администратор подключает и настраивает взаимодействие между Kaspersky Thin Client и Kaspersky Security Center, а также устанавливает веб-плагин управления Kaspersky Security Management Suite.
- Kaspersky Thin Client получает доверенные сертификаты, параметры подключения к удаленной среде, дату и время и другие основные параметры с помощью политики, созданной через Kaspersky Security Center Web Console.
- Пользователь подключается к удаленной среде.
- В случае возникновения неполадок пользователь в интерфейсе Kaspersky Thin Client отправляет журналы событий и аудита на сервер журналирования, развернутый в инфраструктуре вашей организации.
- Администратор выполняет обновление Kaspersky Thin Client.
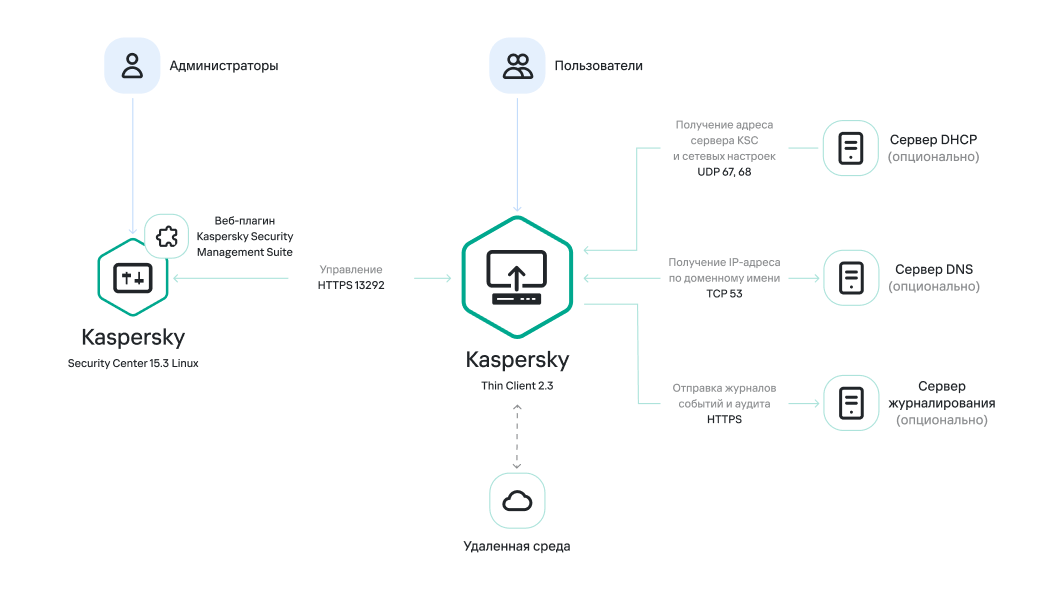
Типовая схема работы Kaspersky Thin Client

На рисунке ниже приведена схема взаимодействия Kaspersky Thin Client с платформами виртуализации и удаленными средами.
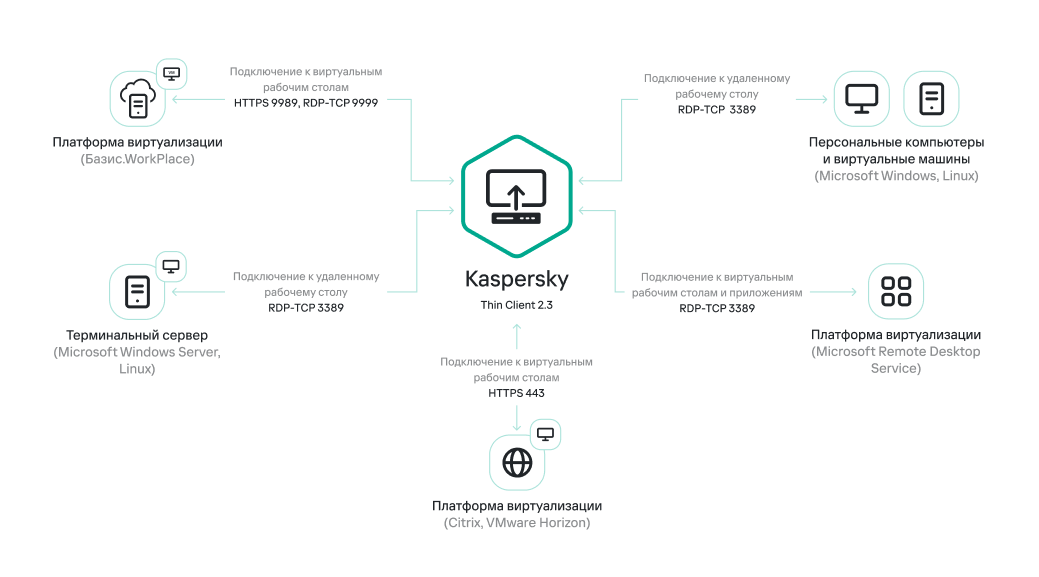
Взаимодействие Kaspersky Thin Client с платформами виртуализации и удаленными средами
Вам помогла эта статья?
Что нам нужно улучшить?
Спасибо за ваш отзыв, вы помогаете нам становиться лучше!
Спасибо за ваш отзыв, вы помогаете нам становиться лучше!
