
16 октября 2026
ID 335658
Развертывание в нескольких ЦОД
На схеме ниже представлена концептуальная архитектура распределенного развертывания платформы в нескольких ЦОД, при которой сервисы KUMA вынесены за пределы кластера Kubernetes.
Службы KUMA (коллекторы, корреляторы и хранилища) могут быть установлены внутри кластера на рабочих узлах, на отдельных устройствах вне кластера Kubernetes или частично в кластере Kubernetes и вне его. На схеме сервисы KUMA вынесены за пределы кластера Kubernetes.
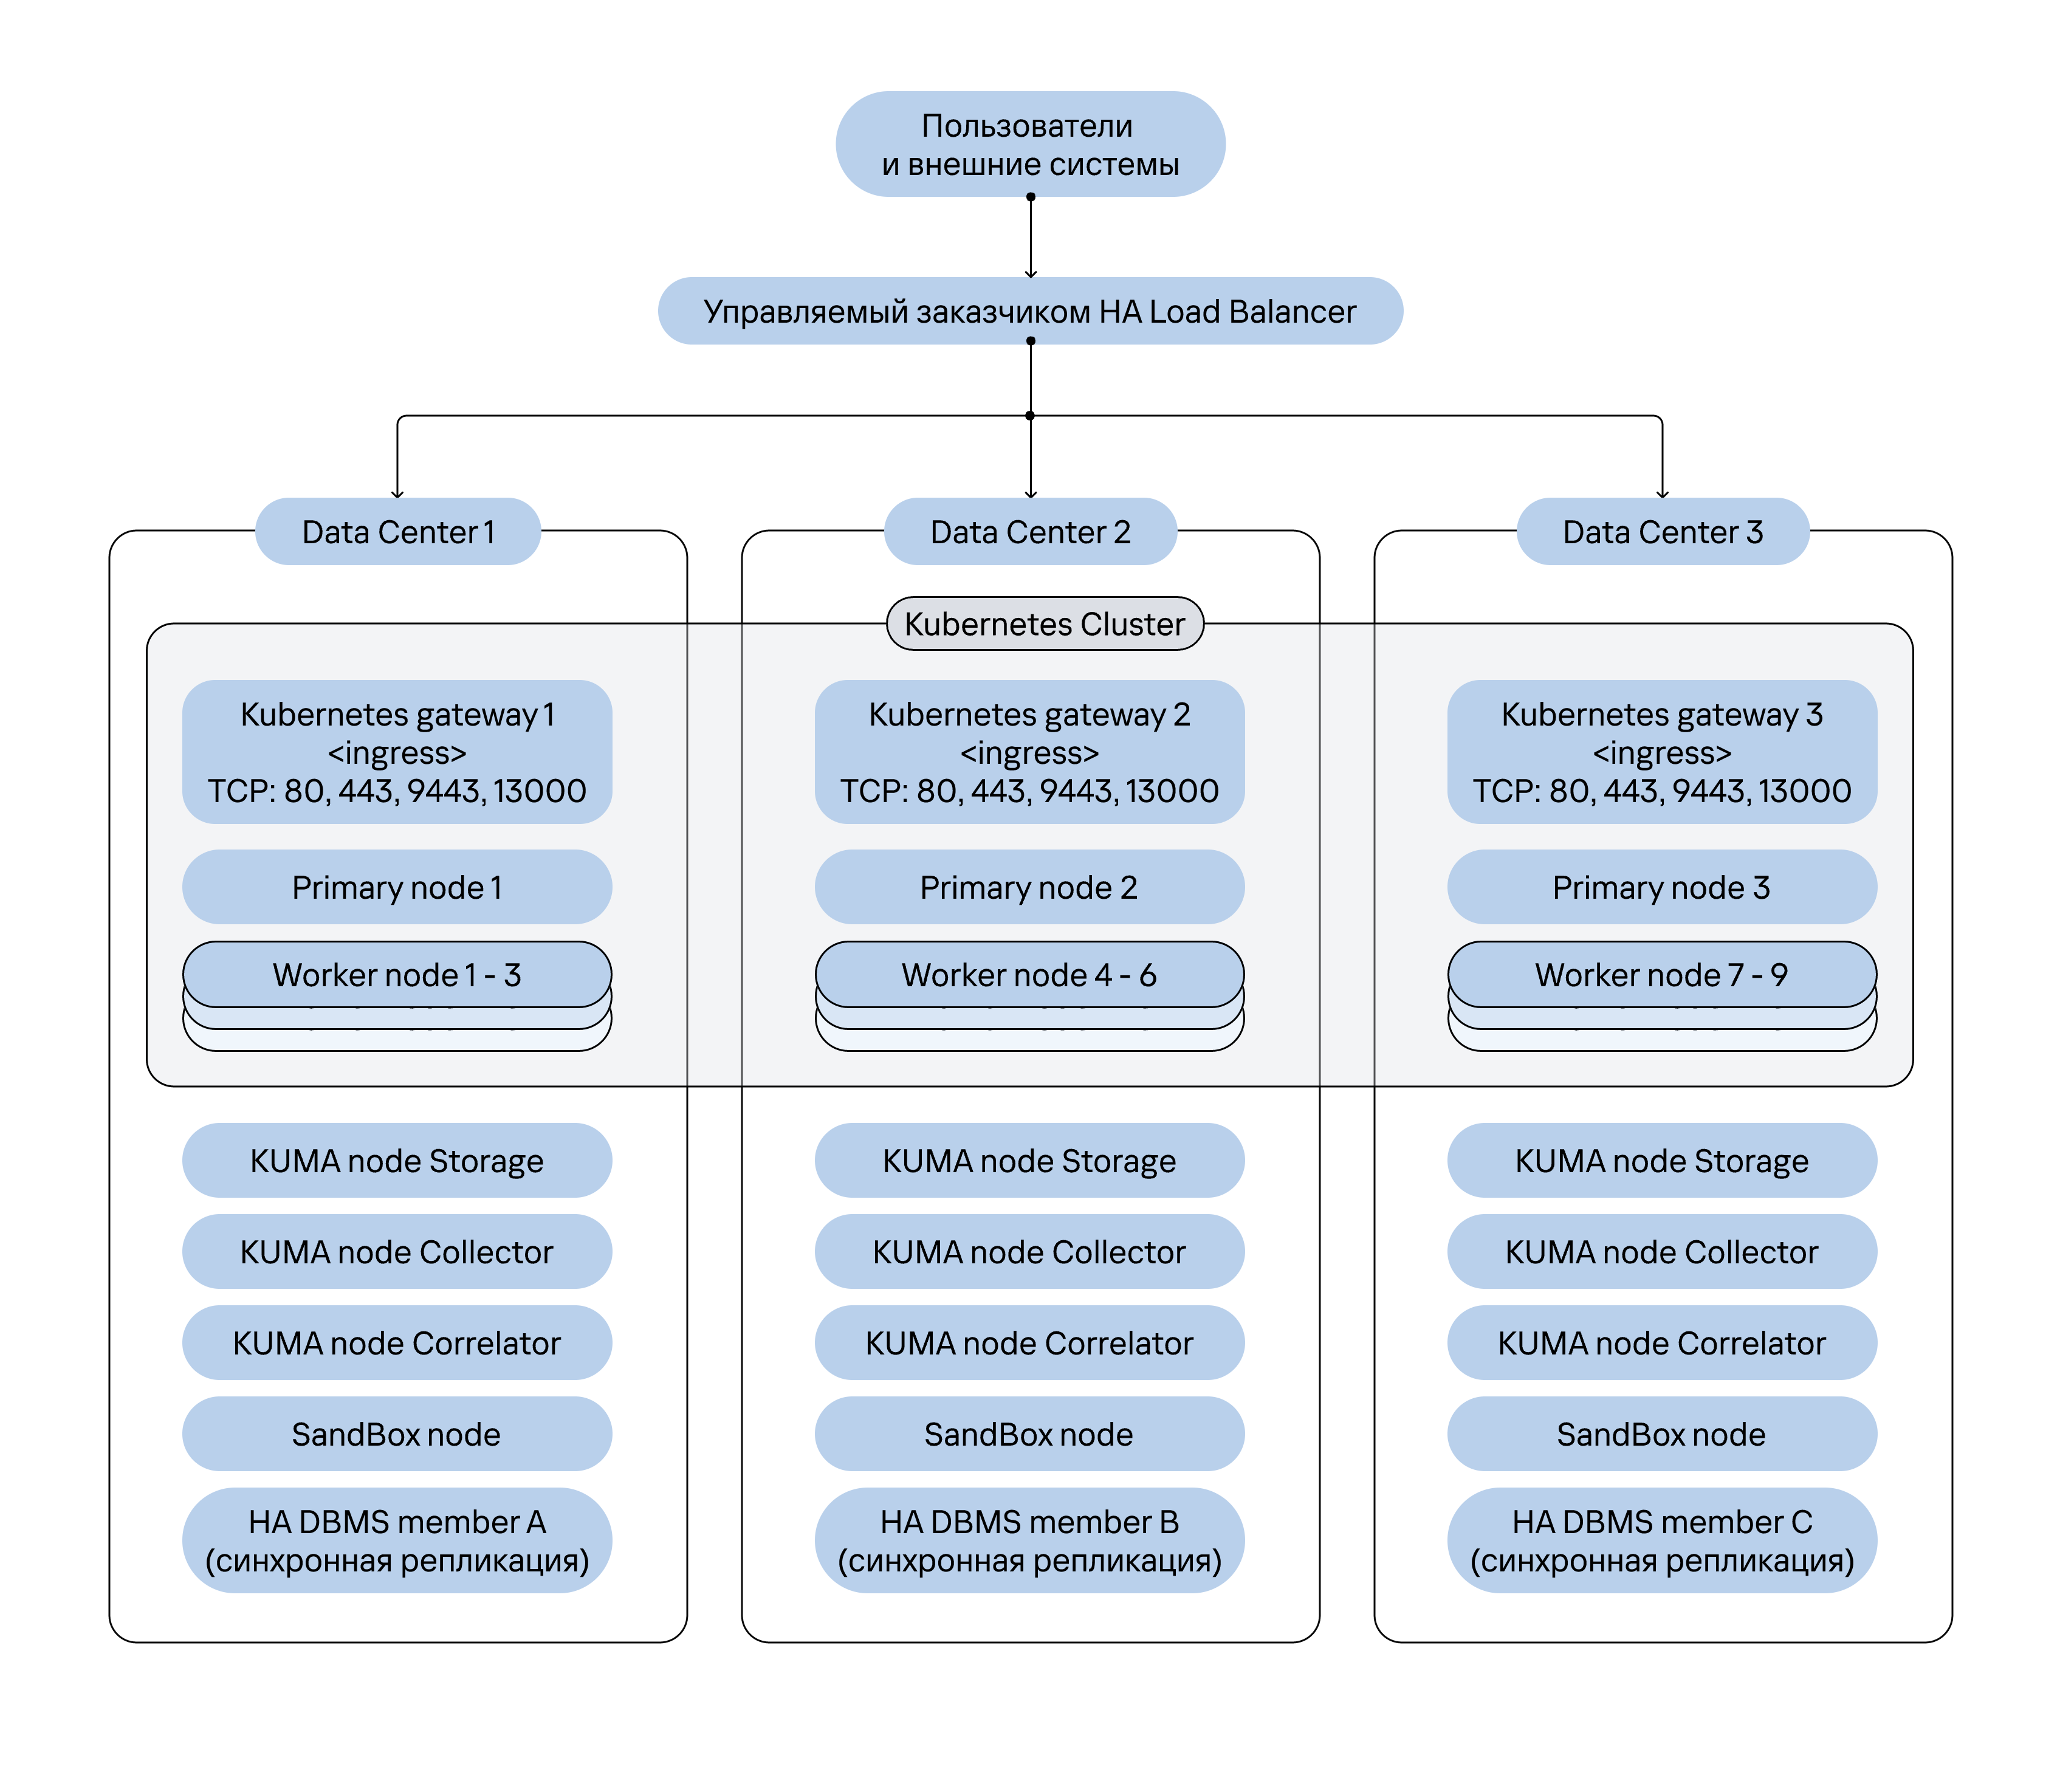
Схема развертывания Kaspersky EDR Expert в нескольких ЦОД
Схема развертывания Kaspersky EDR Expert в нескольких ЦОД включает следующие основные элементы:
- Кластер Kubernetes. Кластер Kubernetes включает 3 управляющих узла (не менее 1 узла на каждый центр обработки данных) и 9 рабочих узлов (не менее 3 узлов на каждый центр обработки данных).
- СУБД. Система управления базами данных (СУБД) необходима для корректной работы компонентов Kaspersky EDR Expert. СУБД разворачивается в одной из поддерживаемых отказоустойчивых конфигураций. СУБД нельзя развертывать в кластере Kubernetes.
- Коллектор KUMA. Компонент SIEM (KUMA), который получает сообщения из источников событий, обрабатывает их и передает в хранилище KUMA и коррелятор KUMA.
- Коррелятор KUMA. Компонент SIEM (KUMA), анализирующий нормализованные события.
- Хранилище KUMA. Компонент SIEM (KUMA), используемый для хранения нормализованных событий, что обеспечивает непрерывный и эффективный доступ к ним для аналитической обработки.
- Узлы Sandbox. Узел Sandbox, который может включать в себя один или несколько серверов, на которых работают компоненты Sandbox, и предоставляет выделенные вычислительные ресурсы, на которых размещаются изолированная среда выполнения и поддерживающие службы. Эти узлы анализирует файлы, ссылки, URL-адреса и другие объекты, попадающие в защищаемую систему. Узлы Sandbox работает независимо от кластера Kubernetes.
При развертывании в нескольких ЦОД требуется три устройства Sandbox (не менее одного узла на каждый центр обработки данных).
- Управляемые устройства. Клиентские устройства защищены Kaspersky EDR Expert. На каждом управляемом устройстве установлен Агент администрирования и EPP-приложение.
- Инфраструктурные сервисы и другие компоненты Kaspersky EDR Expert. Решение также включает в себя дополнительные компоненты, обеспечивающие централизованное управление активами, обмен данными, построение иерархии, аутентификацию и авторизацию. Другие функции включают в себя аудит действий, управление политиками безопасности и распространение обновлений.
- Отказоустойчивый балансировщик нагрузки. Предназначен для распределения входящего трафика между узлами кластера, расположенными в нескольких центрах обработки данных.

Порты
Схема развертывания не включает все порты, необходимые для успешной установки и работы. Полный список портов приведен в разделе Порты, используемые Kaspersky EDR Expert.
