Создание правила фильтрации
06 октября 2026
ID 267385
Максимальное число правил фильтрации в одной политике – 100 000. При достижении этого ограничения отображается предупреждение. Также на устройстве применяются ограничения, связанные с объемом памяти, выделенной на хранение правил фильтрации, расшифровки, NAT и PBR. Ограничение по памяти является общим для всех типов правил, а также для всех VSS на устройстве.
Вы можете просмотреть объем общей и используемой памяти с помощью командной строки, используя семейство команд memory-usage. Описание семейств команд для настройки работы Kaspersky NGFW вы можете найти в документе Управление Kaspersky NGFW с помощью командной строки.
Чтобы создать правило фильтрации:
- В главном меню Консоли Open Single Management Platform перейдите в раздел Приложения и сервисы → NGFW.
Откроется вкладка Политики.
- Выберите политику, в которую вы хотите внести изменения.
- В разделе Сетевой экран выберите Правила фильтрации.
- Выполните одно из следующих действий:
- В верхней части рабочей области нажмите на кнопку Создать и из раскрывающегося списка выберите, куда поместить создаваемое правило:
- Создать сверху – создаваемое правило будет помещено на первую позицию в таблице.
- Создать снизу – создаваемое правило будет помещено на последнюю позицию в таблице.
- Создать и поместить к правилу – во всплывающем окне укажите название правила, выше или ниже которого вы хотите поместить создаваемое правило, и нажмите соответствующую кнопку.
- Установите флажок рядом с правилом, выше или ниже которого вы хотите поместить создаваемое правило и в верхней части рабочей области нажмите Создать. Из раскрывающегося списка выберите, куда поместить создаваемое правило:
- Создать выше – создаваемое правило будет помещено выше выбранного правила.
- Создать ниже – создаваемое правило будет помещено ниже выбранного правила.
Откроется окно создания правила фильтрации.
Новому правилу автоматически присваивается уникальный номер – UUID.
- В верхней части рабочей области нажмите на кнопку Создать и из раскрывающегося списка выберите, куда поместить создаваемое правило:
- Перейдите в раздел Общее и выполните следующие действия:
- Если вы хотите применить правило сразу после добавления, оставьте переключатель Статус в положении Вкл. Чтобы правило не применялось, установите переключатель в положение Выкл. По умолчанию переключатель установлен в положение Вкл.
- При необходимости включите запись в журнал события о начале или завершении сессии. Если запись в журнал включена, то событие о начале или завершении сессии, которая попадает под это правило фильтрации, записывается в хранилище в SIEM-системе. Запись в журнал события о начале и завершении сессий может быть использована для расследования инцидентов.
По умолчанию запись в журнал выключена.
- В поле Название введите название нового правила.
Название правила должно быть уникальным в списке правил. Максимальная длина – 128 символов.
- При необходимости в поле Описание введите произвольное описание правила.
Максимальная длина – 1024 символа.
- Выберите действие, которое будет применяться к трафику, соответствующему критериям этого правила:
- Разрешать – разрешить весь трафик.
- Блокировать – блокировать трафик, пакеты этой сессии не пропускаются.
- Проверять – разрешить и включить проверку трафика механизмами безопасности.
- Сбросить соединение в обе стороны – блокировать трафик и отправлять TCP RST в сторону клиента и в сторону сервера для TCP-сессий.
По умолчанию в новом правиле применяется действие Блокировать.
Проверка механизмами безопасности выполняется, только если в правиле фильтрации выбрано действие Проверять.
Вы можете изменить выбранное действие позже при изменении правила.
- Если вы выбрали действие Проверять, в блоке Механизмы безопасности станет доступен раскрывающийся список групп профилей безопасности. Выберите группу профилей безопасности, которая будет применяться к трафику для этого правила. Вы можете выбрать ранее созданную группу либо создать новую, нажав на кнопку Создать.
По умолчанию применяется предустановленная группа профилей безопасности, в которую входят предустановленные профили безопасности.
- Если вы хотите, чтобы правило работало только в определенные дни недели в определенные часы или в установленный период, в блоке Расписание выберите тип и название расписания. Вы можете выбрать ранее созданное расписание либо создать новое.
- Если вы хотите настроить фильтрацию по квалификатору источника, перейдите в раздел Источник и выполните следующие действия:
- Настройте параметры квалификатора, выбрав вариант Выбранные.
По умолчанию выбран вариант Все.
- Перейдите на вкладку типа источника, который вы хотите добавить:
- Адреса. Максимальное число записей одного типа – 100. Вы можете добавить и при необходимости изменить существующий адрес или адресную группу, а также создать новый:
- Чтобы добавить в правило существующий адрес или адресную группу, установите переключатель рядом с необходимым адресом в положение Вкл. Вы можете изменить существующий адрес, установив флажок рядом с ним и нажав на кнопку Изменить.
- Чтобы добавить несколько существующих адресов или адресных групп, установите флажки рядом с нужными адресами или адресными группами и нажмите Использовать в правиле.
- Чтобы создать новый адрес, нажмите Создать → Создать адрес. Выберите тип адреса: подсеть, диапазон IP-адресов, хост (IP-адрес), географическое местоположение (GeoIP) или полное доменное имя (FQDN) и введите необходимые IP-адреса. Затем нажмите Создать.
- Чтобы создать новую адресную группу, нажмите Создать → Создать адресную группу. Установите флажки напротив необходимых объектов и нажмите Использовать в правиле. Затем нажмите Создать.
Подробнее о создании и изменении адресов см. в разделе о работе с адресами адресными группами.
Соответствующий адрес или адресная группа отобразится или изменится в списке адресов на вкладке Объекты в разделе Адреса.
- Зоны безопасности. Вы можете добавить и при необходимости изменить существующую зону безопасности, а также создать новую:
- Чтобы добавить в правило предустановленную или существующую зону безопасности, установите переключатель рядом с необходимой зоной безопасности в положение Да. Вы можете изменить существующую зону безопасности, установив флажок рядом с ней и нажав на кнопку Изменить. Для предустановленных зон безопасности вы можете изменить только описание.
- Чтобы добавить несколько существующих зон безопасности, установите флажки рядом с нужными зонами безопасности и нажмите Использовать в правиле.
- Чтобы создать новую зону безопасности, нажмите Создать. Введите название и описание. Затем нажмите Создать.
Вы можете добавить в правило не более 100 зон безопасности.
Подробнее о создании и изменении зон безопасности см. в разделе о работе с зонами безопасности.
Соответствующая зона безопасности отобразится или изменится в таблице в разделе Зоны безопасности.
Вы можете добавить только зоны безопасности одного типа – L2 или L3. Если вы добавили в правило одну или несколько зон безопасности одного типа (в разделе Источник или в разделе Назначение), в таблице будут отображаться только зоны безопасности того же типа (например, только зоны типа L2). Зоны другого типа будут скрыты. Вы не сможете добавить их в правило, пока не удалите из правила все зоны безопасности другого типа. Это ограничение применяется, только если вы выбрали вариант Выбранные для настройки параметров квалификатора.
Правило будет применено к трафику, только если исходный интерфейс устройства добавлен в зону, указанную в правиле в качестве источника, а целевой интерфейс добавлен в зону, указанную в правиле в качестве назначения.
- Пользователи и группы. Вы можете настроить фильтрацию, выбрав в качестве источника пользователя или группу пользователей.
Перед добавлением пользователей или групп пользователей в правило убедитесь, что служба идентификации пользователей развернута и настроено подключение устройства к ней.
Для добавления пользователя или группы пользователей нажмите Добавить и в открывшемся окне для параметра Тип выберите Пользователь или Группа. Из раскрывающегося списка Имя выберите имя пользователя или группы пользователей.
Синхронизация с Active Directory занимает некоторое время. Вы можете добавить пользователей или группы пользователей, не дожидаясь окончания синхронизации. Для этого выключите переключатель Проверить в AD и в поле Имя введите имя пользователя или группы и домен, точно как указано в Active Directory.
- Адреса. Максимальное число записей одного типа – 100. Вы можете добавить и при необходимости изменить существующий адрес или адресную группу, а также создать новый:
В одно правило вы можете добавить до 100 записей каждого типа.
- Настройте параметры квалификатора, выбрав вариант Выбранные.
- Если вы хотите настроить фильтрацию по квалификатору назначения, перейдите в раздел Назначение. Настройка параметров адресов и зон безопасности в разделе аналогична разделу Источник. Пользователей или группы пользователей невозможно добавить в качестве квалификатора назначения.
В одно правило вы можете добавить до 100 записей каждого типа.
- Если вы хотите настроить фильтрацию по квалификатору сервисов, перейдите в раздел Сервисы и выполните следующие действия:
- Настройте параметры квалификатора, выбрав вариант Выбранные.
По умолчанию выбран вариант Все.
- Добавьте из списка существующий сервис, создайте новый или измените существующий:
- Чтобы добавить в правило существующий сервис, в строке с необходимым сервисом включите переключатель в столбце Используется в правиле. Вы можете изменить существующий сервис, нажав на его название.
- Чтобы добавить несколько существующих сервисов, установите флажки рядом с нужными сервисами и нажмите Использовать в правиле.
- Чтобы создать новый сервис, нажмите Создать. Введите название, описание, добавьте необходимый протокол, настройте обязательные параметры протокола и нажмите Создать.
В одно правило вы можете добавить до 100 сервисов.
Подробнее о создании и изменении сервисов см. в разделе Сервисы.
Соответствующий сервис отобразится или изменится в списке сервисов на вкладке Сервисы.
- Настройте параметры квалификатора, выбрав вариант Выбранные.
- Если вы хотите настроить фильтрацию по квалификатору приложения, перейдите в раздел Приложения и укажите следующие критерии фильтрации по приложениям:
- Если вы хотите указать прикладные протоколы, в раскрывающемся списке Прикладные протоколы выберите нужные протоколы. Kaspersky NGFW также поддерживает фильтрацию VPN-протоколов, например OpenVPN, IPSec IKEv1/v2, WireGuard и DNS tunnel, которые доступны для выбора в раскрывающемся списке.
В сессиях, в которых передача трафика осуществляется через протокол QUIC, невозможно определить прикладные сервисы или клиентское приложение.
- Если вы хотите указать клиентские приложения, в раскрывающемся списке Клиентские приложения выберите нужные приложения.
- Если вы хотите указать сервисы приложений, в блоке Прикладные сервисы выберите вариант Выбрать из списка и установите флажки рядом с отдельными сервисами или категориями сервисов. Для быстрого поиска нужного сервиса вы можете воспользоваться строкой поиска.
Сервисы разделены на тематические категории. Каждый сервис может входить в одну или несколько категорий. Чтобы разрешить или запретить доступ только к лендинговым страницам и вспомогательным ресурсам, выберите сервис, в названии которого содержится General, например, Yandex General, Mail General или Google General. Выбирая такие сервисы, вы можете разрешить пользователю доступ только к странице входа и описанию сервиса или разрешить конкретный сервис внутри запрещенной категории General.
Если в правиле используется сервис, который был удален из базы DPI при обновлении, такой сервис будет помечен как удаленный и будет показано соответствующее предупреждение.
Вы можете добавить один или несколько параметров в качестве фильтров протоколов, приложений и прикладных сервисов.
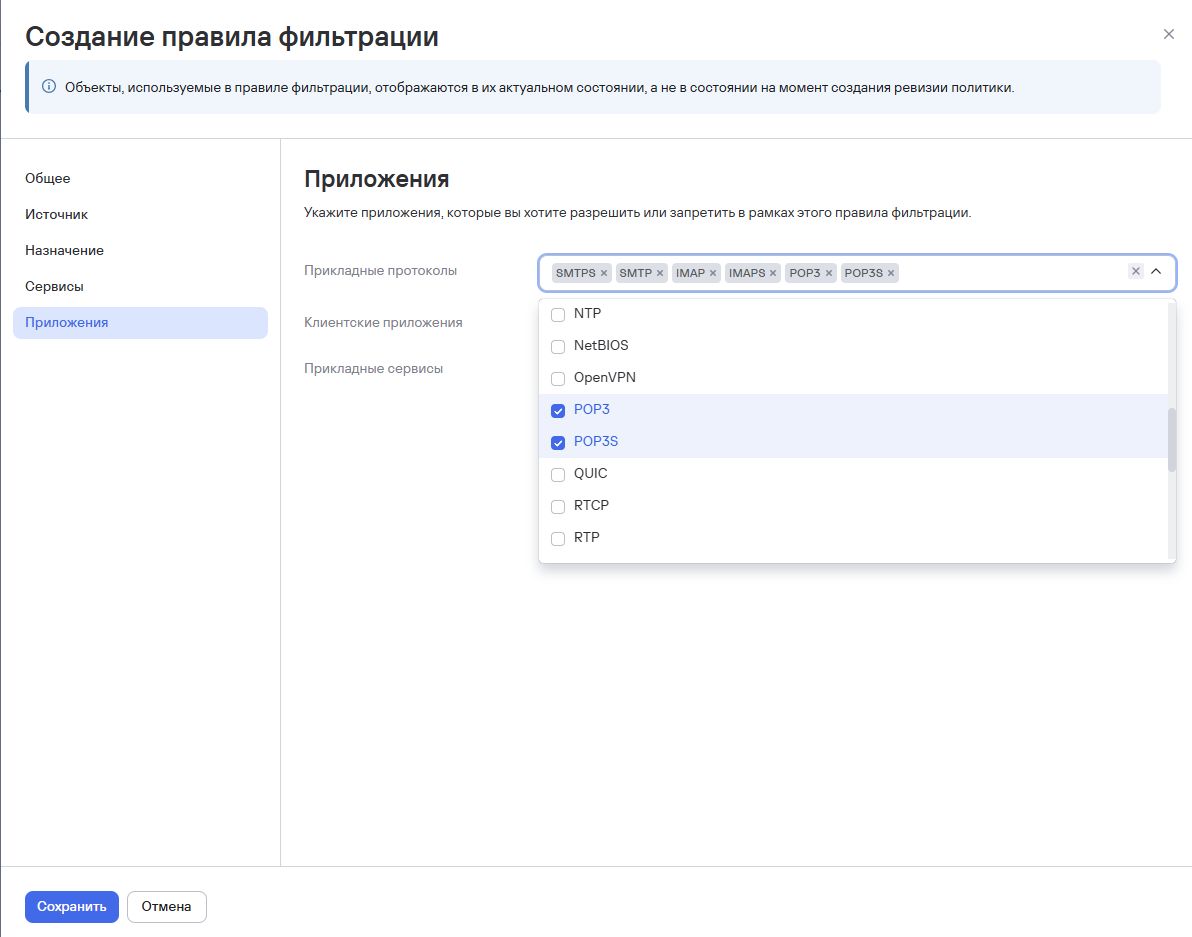
Если вы настраиваете фильтрацию по нераспознанным приложениям, в раскрывающихся списках Прикладные протоколы, Клиентские приложения или Прикладные сервисы выберите Unknown. К нераспознанным приложениям будет применено действие, указанное в правиле фильтрации.
Подробнее о работе фильтрации по приложениям см. в разделе Контроль приложений.
- Если вы хотите указать прикладные протоколы, в раскрывающемся списке Прикладные протоколы выберите нужные протоколы. Kaspersky NGFW также поддерживает фильтрацию VPN-протоколов, например OpenVPN, IPSec IKEv1/v2, WireGuard и DNS tunnel, которые доступны для выбора в раскрывающемся списке.
- Сохраните правило, нажав Сохранить. При невозможности сохранить изменения проверьте корректность указанных значений. Разделы, в которых указаны неверные значения, помечены красной точкой.
Новое правило будет добавлено в таблицу правил.
- Примените изменения к политике, нажав на кнопку Применить.
Новое правило фильтрации не применяется к сессиям, установленным до создания этого правила фильтрации.
