Сценарий: создание VPN типа "сеть-сеть" на основе политик с одной парой селекторов трафика
06 октября 2026
ID 322553
В этой статье описывается процедура создания VPN типа "сеть-сеть" на основе политик с одной парой селекторов трафика между двумя частными подсетями компании. Обе сети защищены устройствами Kaspersky NGFW, которые имеют публичные WAN-адреса. На каждом устройстве создается IPsec-туннель на основе политик: в качестве механизма выбора трафика используются префиксы подсетей. IKE-шлюзы и селекторы трафика настраиваются зеркально: локальный публичный IP-адрес одной стороны соответствует удаленному публичному IP-адресу другой стороны, локальный префикс подсети одной стороны удаленному префиксу подсети другой стороны. Профили IKE и профили IPsec настраиваются одинаково на каждом устройстве. В качестве способа аутентификации используется общий ключ.
После выполнения шагов сценария между устройствами Kaspersky NGFW будет установлено безопасное VPN-соединение, и устройства в одной подсети смогут безопасно коммуницировать с устройствами в другой.
Схема расположения устройств и сетей
В качестве примера для настройки параметров в этом сценарии используется следующая схема расположения устройств и сетей (см. рис. ниже). У предприятия есть два филиала, каждой филиал имеет свою частную подсеть (префиксы 10.1.0.0/16 и 10.2.0.0/16). Каждая подсеть защищена устройствами Kaspersky NGFW: NGFW1 и NGFW2. Устройства Kaspersky NGFW имеют публичные IP-адреса 192.0.2.1/24 и 203.0.113.2/24. Устройства Kaspersky NGFW могут коммуницировать друг с другом через интернет, используя публичные IP-адреса. Необходимо установить защищенное VPN-соединение между филиалами, чтобы компьютер HOST1 с IP-адресом 10.1.10.1/16 в подсети 10.1.0.0/16 и компьютер HOST2 с IP-адресом 10.2.20.2/16 в подсети 10.2.0.0/16 могли коммуницировать друг с другом.

Схема подсетей филиалов
Предварительные условия
- Администраторы обоих устройств имеет доступ в OSMP.
- Известны параметры подключения каждого из устройств NGFW1 и NGFW2 (локальные и удаленные сети, публичные IP адреса пиров, общий ключ).
- Основные сетевые параметры на каждом из устройств NGFW1 и NGFW2 (интерфейсы, маршруты, зоны безопасности) уже настроены.
- Устройства NGFW1 и NGFW2 имеют сетевую связность по публичным IP-адресам.
Шаги сценария
Процедура создания между устройствами Kaspersky NGFW VPN типа "сеть-сеть" с одной парой селекторов трафика состоит из следующих этапов:
- Создание профилей IKE
На каждом из устройств NGFW1 и NGFW2 создайте одинаковый профиль IKE:
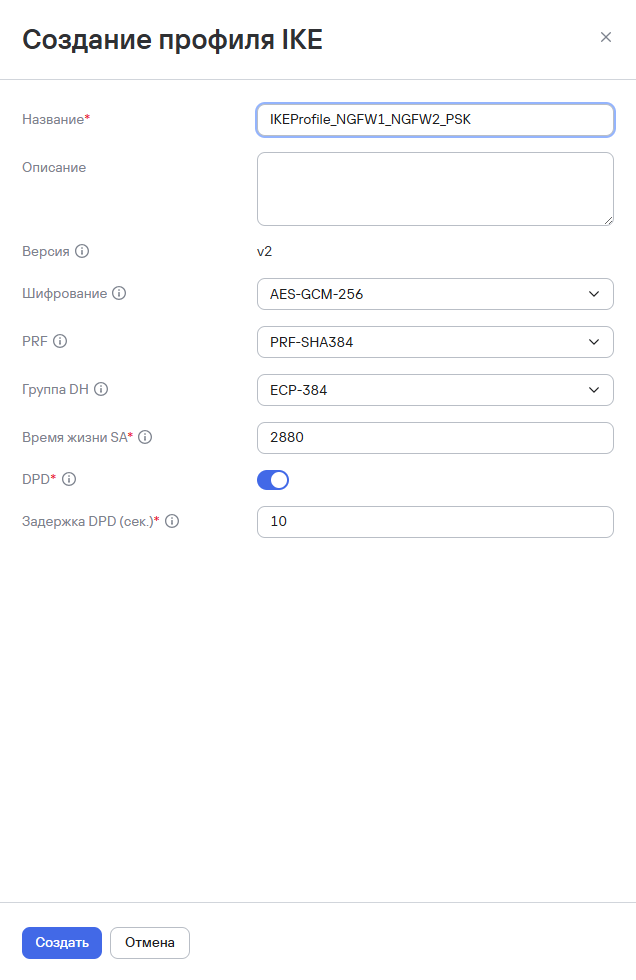
Настройка профиля IKE на устройствах NGFW1 и NGFW2
Результат: профиль IKE создан и доступен для использования в IKE-шлюзах.
- Создание профилей IPsec
На каждом из устройств NGFW1 и NGFW2 создайте одинаковый профиль IPsec:
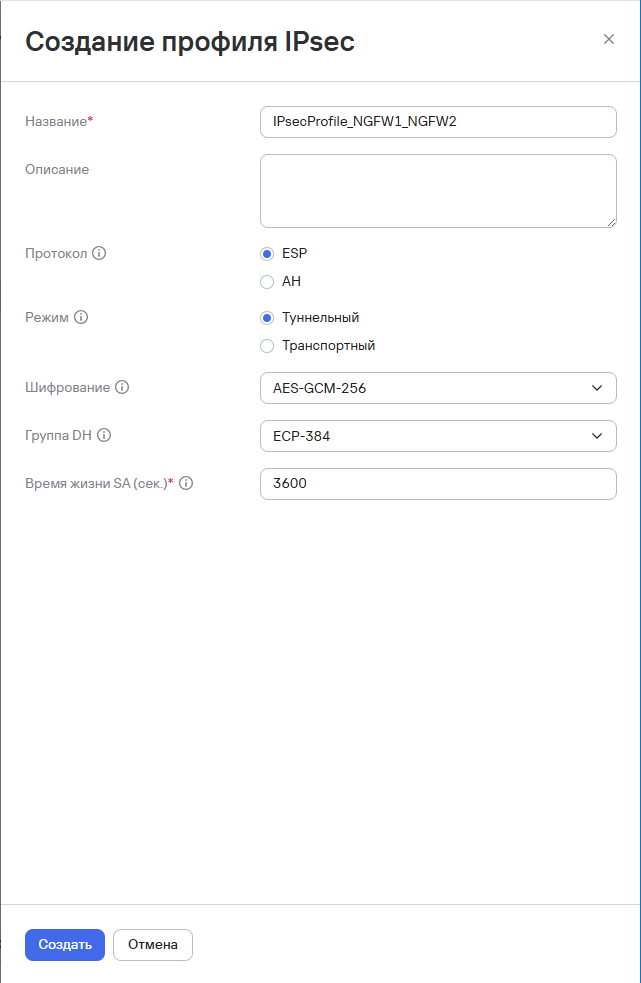
Настройки профиля IPsec на устройствах NGFW1 и NGFW2
Результат: на каждом устройстве создан профиль IPsec и доступен для использования в IPsec-туннелях.
- Создание IKE-шлюзов с указанием ранее созданных профилей IKE
На каждом из устройств NGFW1 и NGFW2 создайте отдельный IKE-шлюз.
На NGFW1 в поле Локальный IP-адрес укажите публичный адрес устройства NGFW1 (
192.0.2.1/24), в поле Удаленный IP-адрес укажите публичный адрес устройства NGFW2 (203.0.113.2).На NGFW2 используйте зеркальные настройки: в поле Локальный IP-адрес укажите публичный адрес устройства NGFW2 (
203.0.113.2), в поле Удаленный IP-адрес укажите публичный адрес устройства NGFW1 (192.0.2.1/24).На обоих устройствах укажите созданный ранее профиль IKE, выбрав его в списке Профиль IKE.
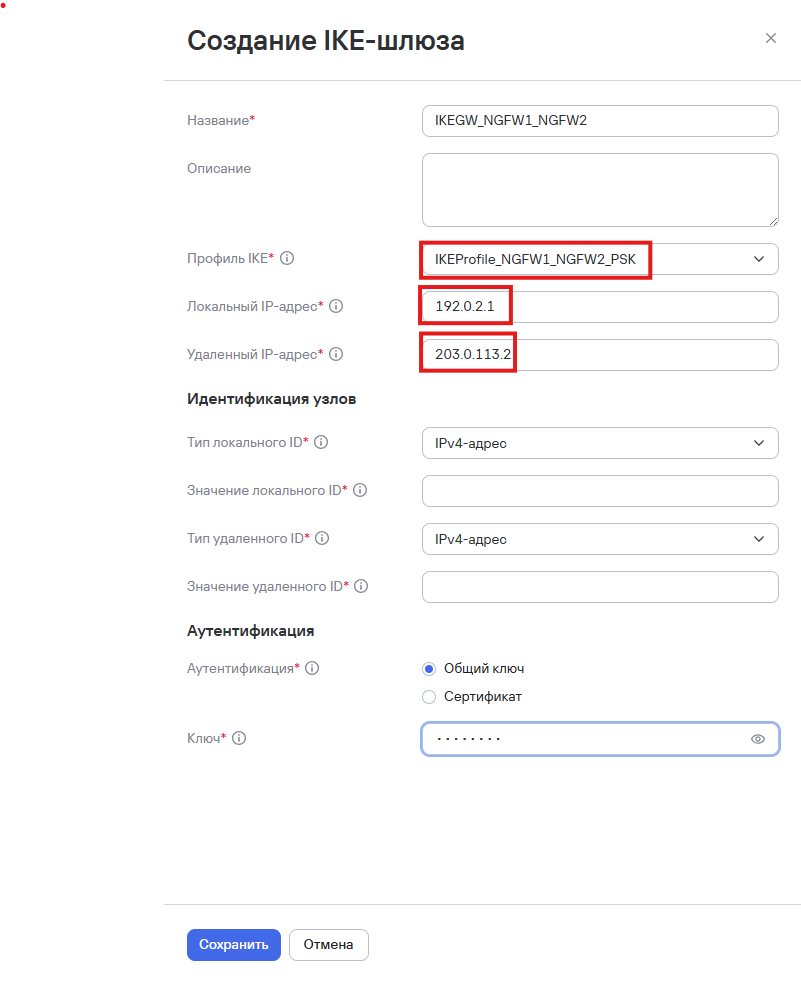
Настройки IKE-шлюза на NGFW1
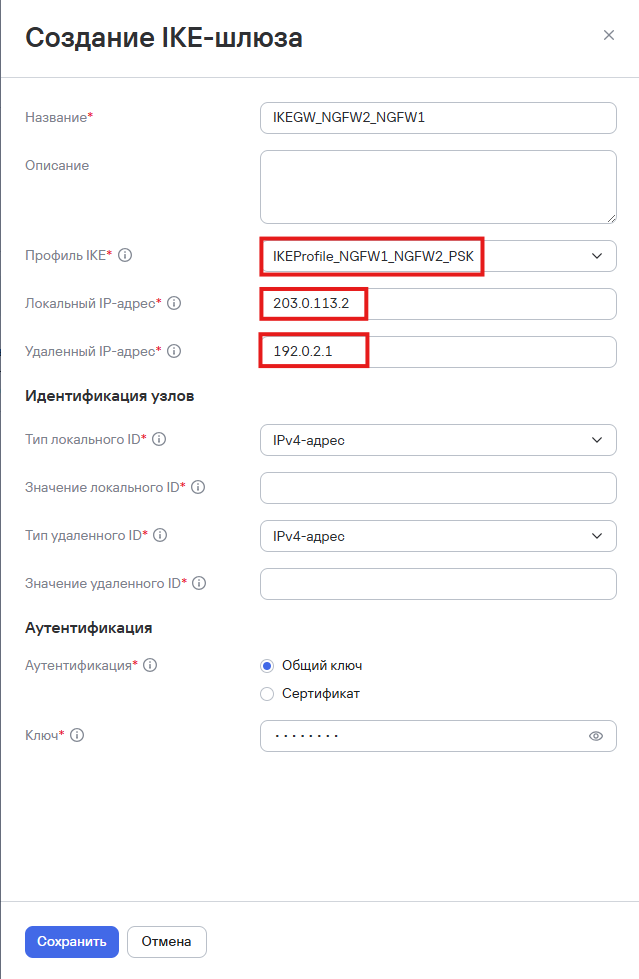
Настройки IKE-шлюза на NGFW2
Результат: на каждом устройстве создан IKE-шлюз и доступен для использования в IPsec-туннелях.
- Создание IPsec-туннелей с указанием ранее созданных профилей IPsec и IKE-шлюзов
На каждом из устройств NGFW1 и NGFW2 создайте отдельный IPsec-туннель, указав селекторы трафика и ранее созданные IKE-шлюзы и профили IPsec.
На NGFW1 в поле Локальный префикс укажите адрес подсети за устройством NGFW1 (
10.1.0.0/16), в поле Удаленный префикс адрес подсети за устройством NGFW2 (10.2.0.0/16).На NGFW2 используйте зеркальные настройки: в поле Локальный префикс укажите адрес подсети за устройством NGFW1 (
10.2.0.0/16), в поле Удаленный префикс адрес подсети за устройством NGFW2 (10.1.0.0/16).На обоих устройствах укажите созданные ранее IKE-шлюзы и профили IPsec.
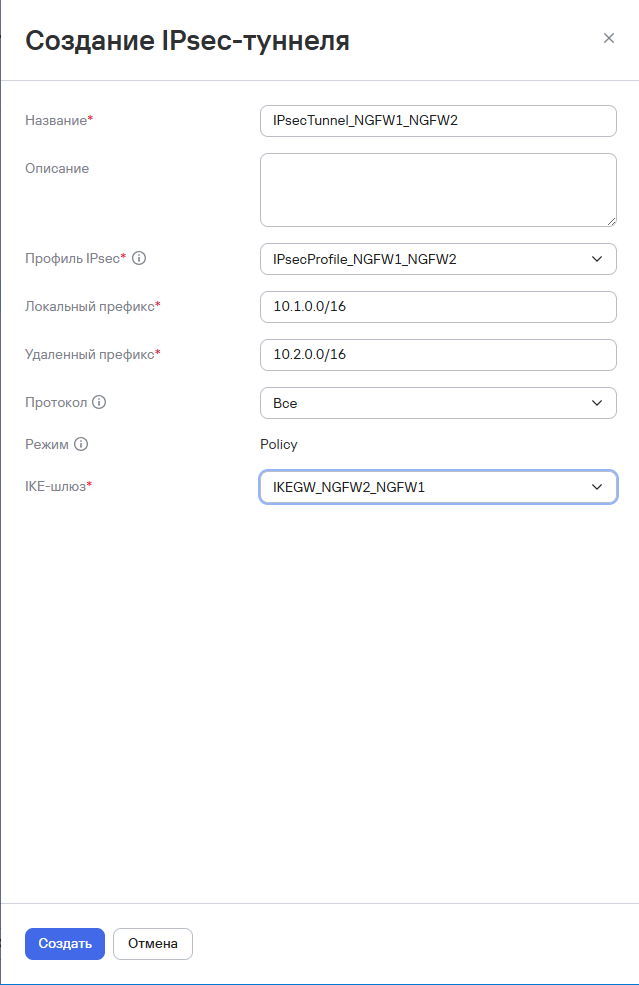
Настройки IPsec-туннеля на NGFW1
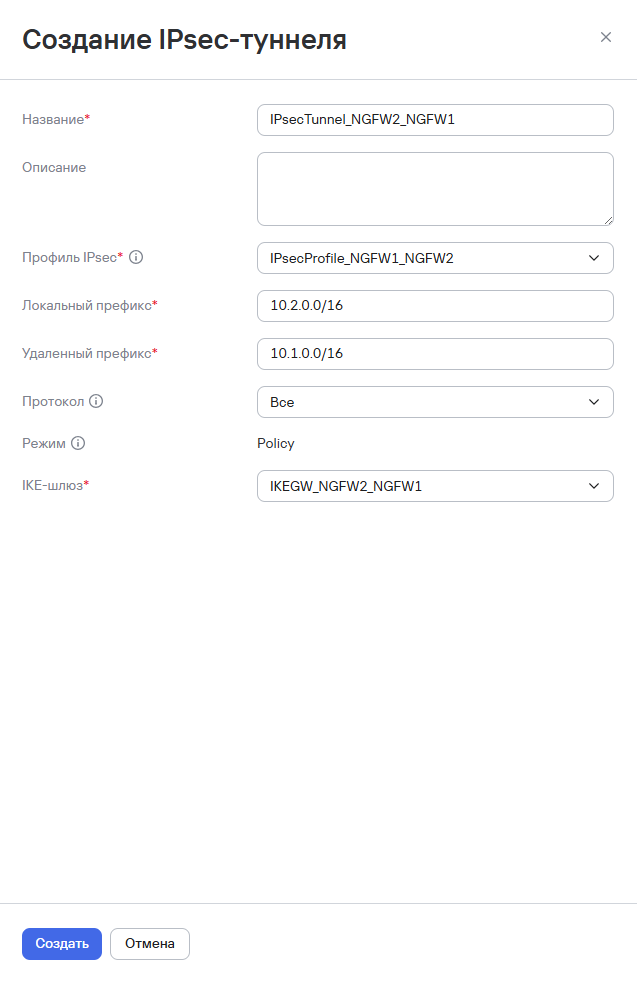
Настройки IPsec-туннеля на NGFW2
Результат: на каждом устройстве создан IPsec-туннель.
Результат
В разделе IPsec-туннели отображается созданный IPsec-туннель, после применения параметров туннель находится в статусе UP, трафик между HOST1 и HOST2 передается в зашифрованном виде.

Результат создания IPsec-туннеля
