Использование оркестратора для централизованного управления сетевой конфигурацией
06 октября 2026
ID 305652
Оркестратор предназначен для централизованного управления сетевой конфигурацией Kaspersky NGFW. Оркестратор разворачивается в виде минимального отказоустойчивого кластера на трех узлах: Node_1, Node_2 и Node_3, которые создаются в виде виртуальных машин. Схема развертывания показана ниже.
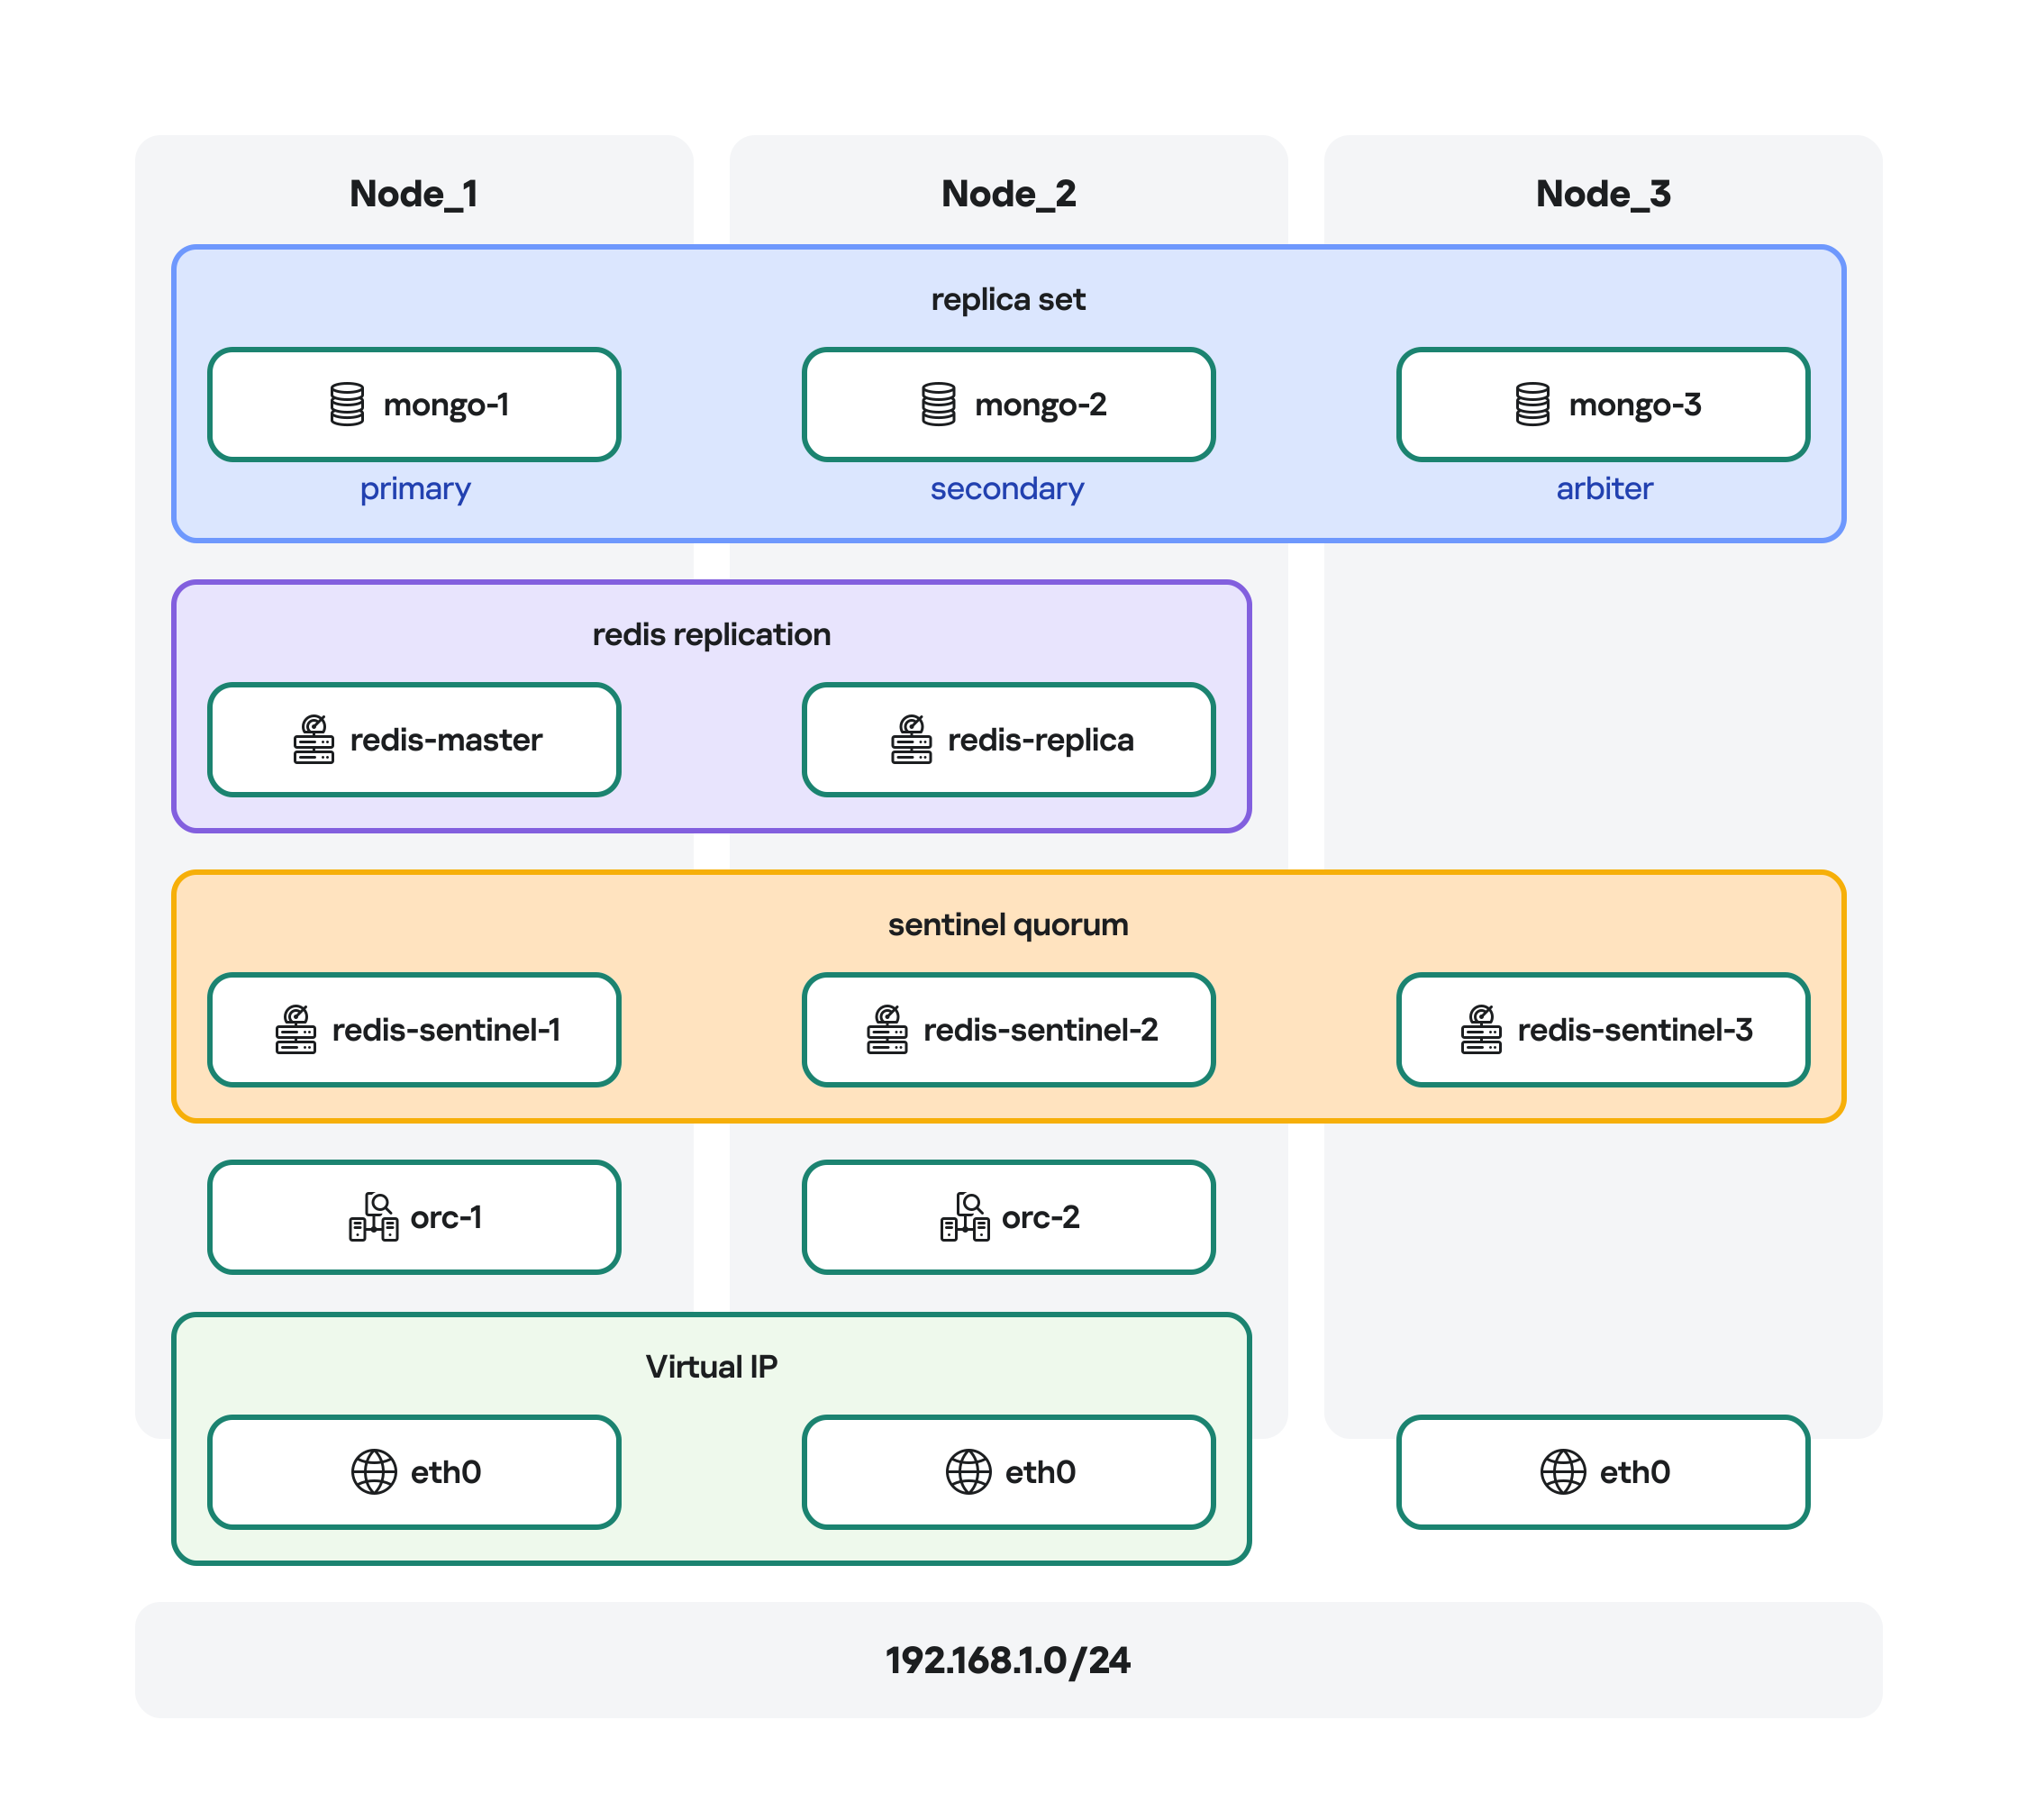
Схема развертывания оркестратора на трех узлах
Отказоустойчивость оркестратора достигается за счет настройки виртуального IP-адреса (англ. Virtual IP, VIP), что подразумевает подключение узлов Node_1 и Node_2 в один L2-сегмент сети. Если необходимо разместить узлы Node_1 и Node_2 в разных подсетях, то необходимо обеспечить отказоустойчивость средствами клиентского приложения или используя другие технологии (DNS Health Checking, BGP Anycast).
Оркестратор обеспечивает следующий обмен следующей информацией о сетевой конфигурации между Консолью OSMP и устройствами Kaspersky NGFW:
- параметры сетевых интерфейсов Kaspersky NGFW;
- параметры статических маршрутов;
- параметры протоколов динамической маршрутизации.
Для хранения информации оркестратор использует внешние хранилища MongoDB и Redis, также развернутые в виде контейнеров Docker.
Оркестратор не получает и не хранит информацию о политиках безопасности, политиках фильтрации трафика, информацию об инцидентах и выявленных угрозах.
