Процесс обработки трафика
06 октября 2026
ID 307236
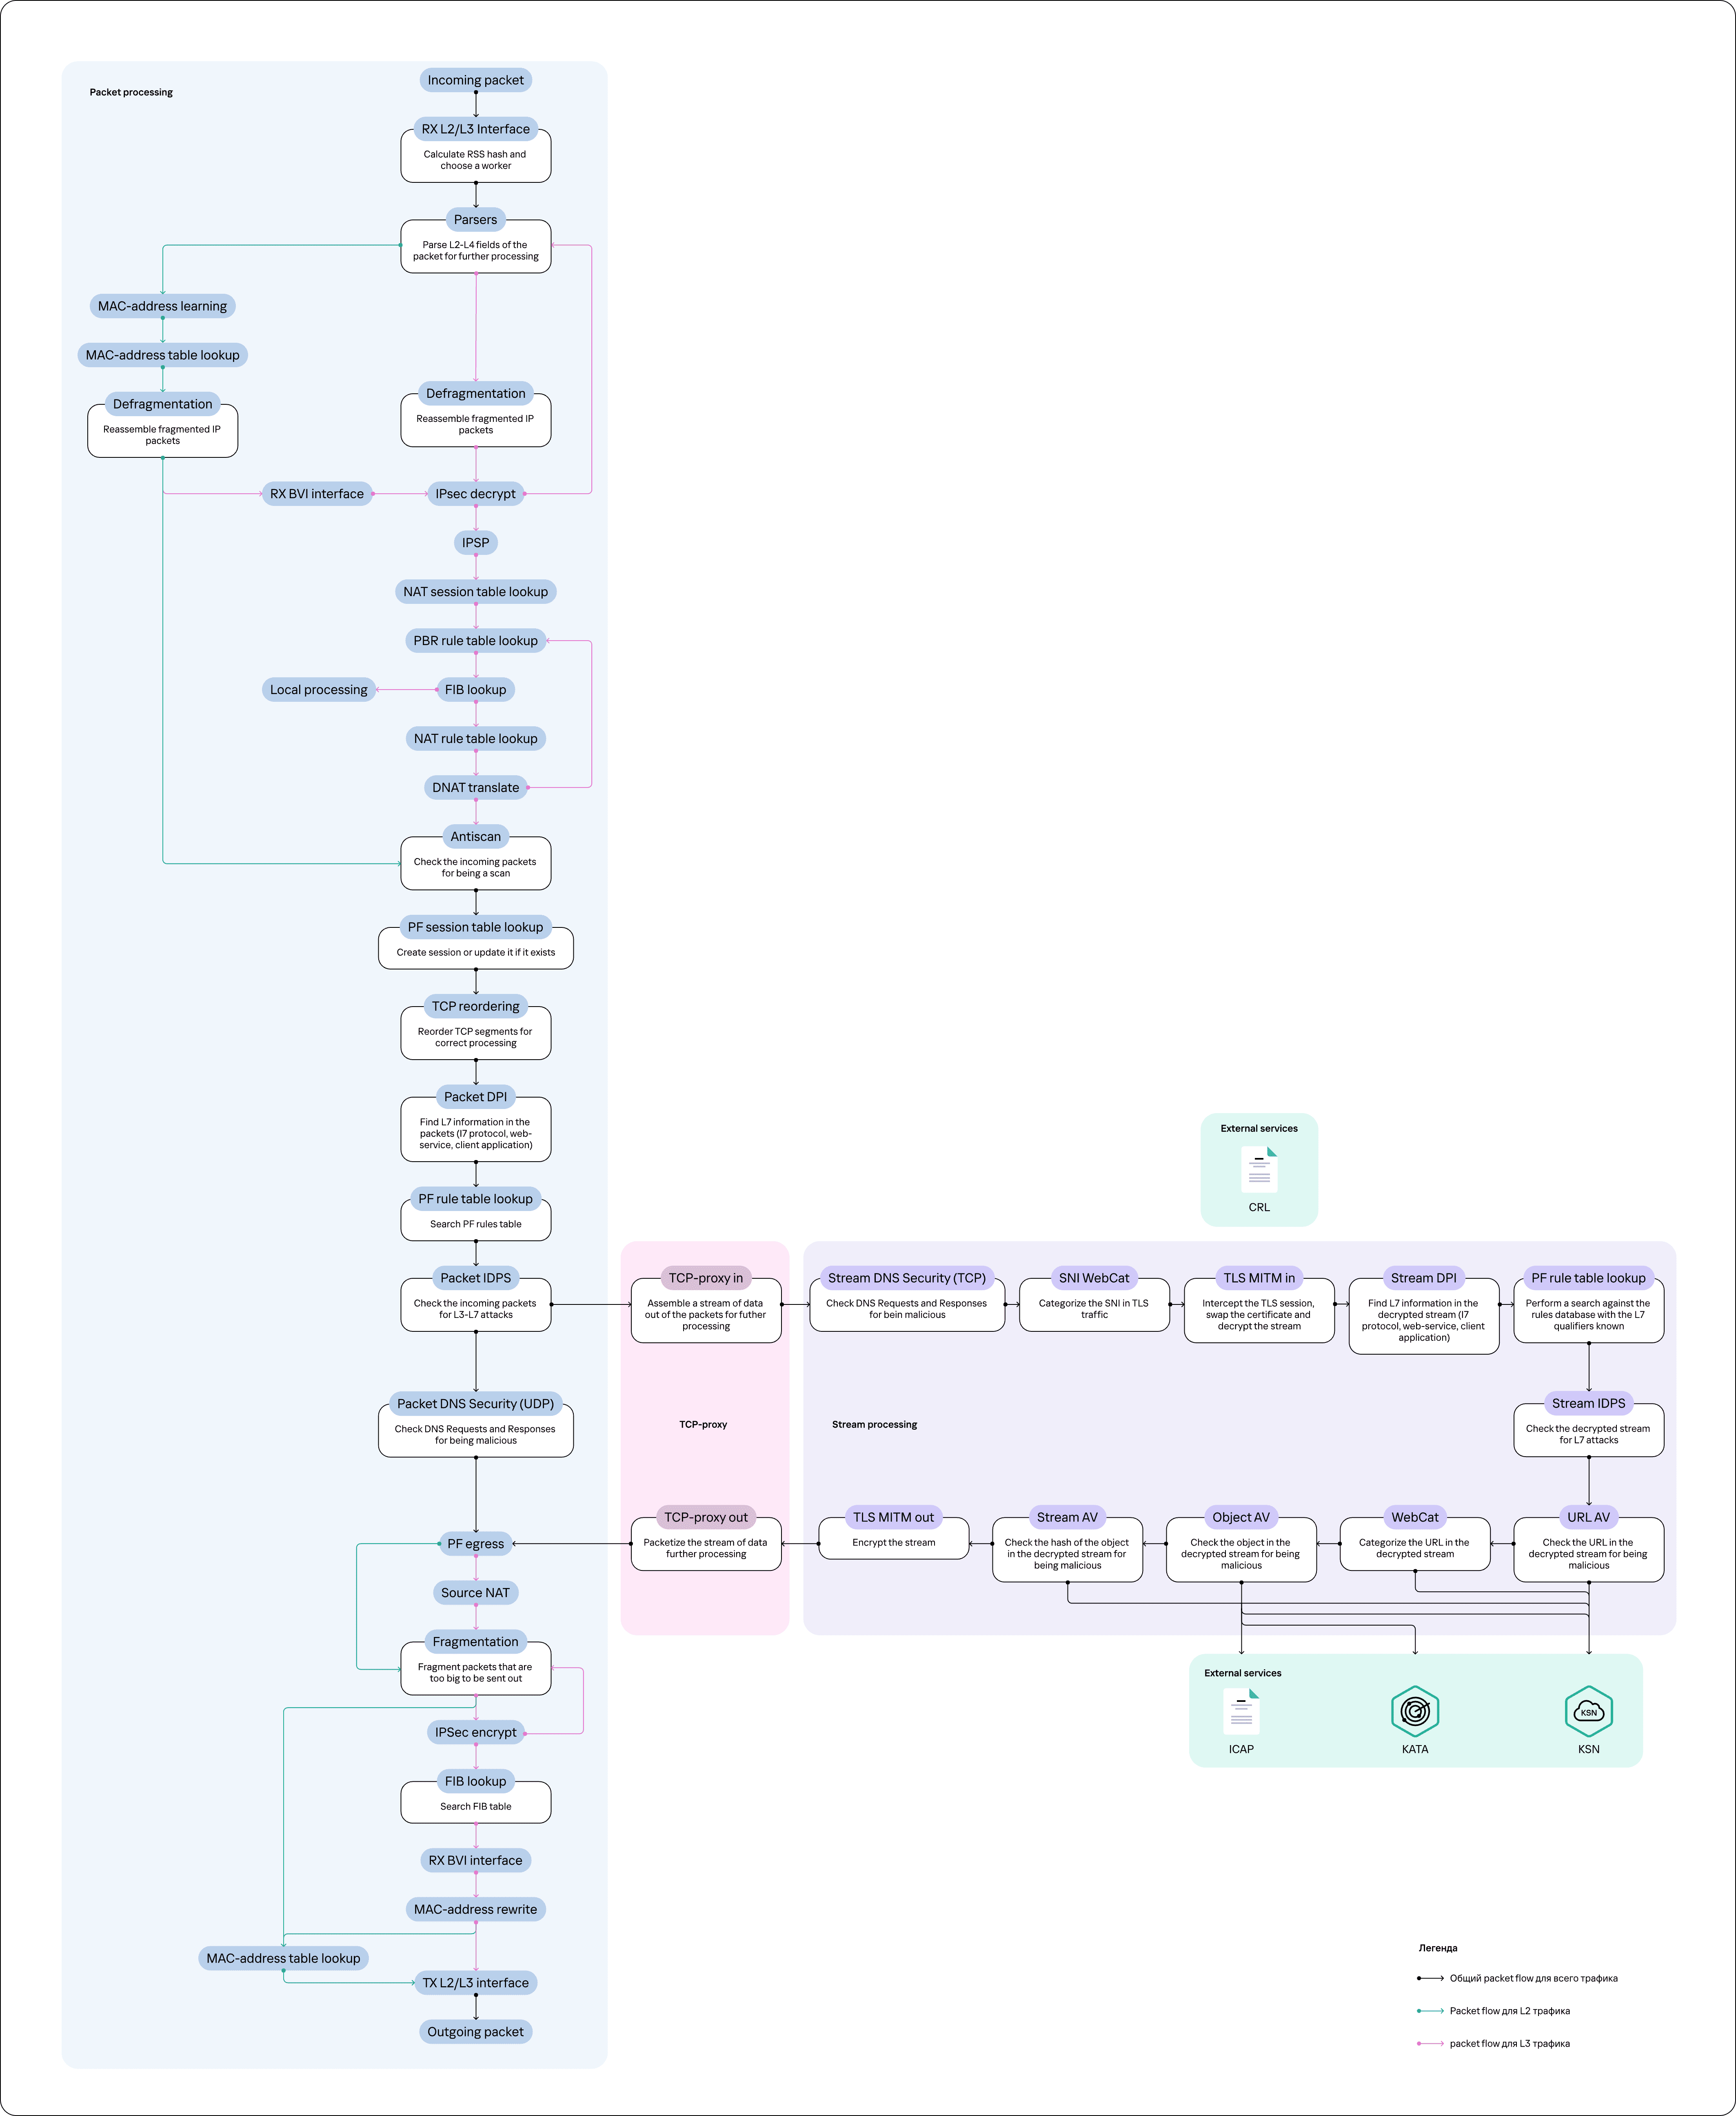
Схема обработки трафика.
В Kaspersky NGFW обработка трафика включает пакетную обработку, обработку с помощью TCP-прокси и потоковую обработку. Во время потоковой обработки Kaspersky NGFW также может обращаться к внешним сервисам.
Порядок обработки зависит от режима входного и выходного интерфейсов, протокола, адреса назначения, найденных сессий и правил, а также применяемых механизмов безопасности. Поэтому отдельные блоки обработки могут пропускаться.
- Прием и первичная обработка пакета
На этом этапе выполняются следующие действия:
- Входной интерфейс L2/L3 принимает пакет, рассчитывает RSS-хеш и выбирает поток обработки на ядре CPU.
RSS-хеш рассчитывается по четырем параметрам:
- IP-адресу источника;
- IP-адресу назначения;
- порту источника;
- порту назначения.
- Пакеты с одинаковым значением RSS-хеша передаются в один поток обработки.
- Парсеры разбирают заголовки уровней L2-L4 и извлекают информацию, необходимую для последующей обработки пакета.
Если входной интерфейс работает в режиме L2, Kaspersky NGFW выполняет следующие действия:
- Добавляет MAC-адрес источника пакета в таблицу MAC-адресов для входного интерфейса.
- Выполняет поиск выходного интерфейса в таблице MAC-адресов. Если соответствующая запись отсутствует, пакет передается через все интерфейсы этого VLAN.
Для входного интерфейса в режиме L3 эти действия пропускаются.
- Kaspersky NGFW выполняет дефрагментацию IP-пакета.
Фрагменты одного IP-пакета сохраняются в буфере и объединяются для последующей обработки. Дефрагментация применяется к трафику L2 и L3 и предотвращает обход механизмов безопасности с использованием фрагментации пакетов.
- Если для L2-трафика выполняется маршрутизация между VLAN, пакет передается на входной BVI-интерфейс.
Если маршрутизация между VLAN не выполняется, пакет передается к блоку Защиты от сетевого сканирования.
- Если пакет передается по протоколу ESP или AH и к нему применяются правила протокола IPsec, Kaspersky NGFW расшифровывает пакет.
- Антиспуфинг проверяет наличие маршрута для IP-адреса источника пакета.
- Входной интерфейс L2/L3 принимает пакет, рассчитывает RSS-хеш и выбирает поток обработки на ядре CPU.
- Маршрутизация и трансляция адреса назначения
На этом этапе выполняются следующие действия:
- Kaspersky NGFW выполняет поиск существующей NAT-сессии.
Если IP-адрес назначения не принадлежит Kaspersky NGFW, выполняется поиск подходящего правила PBR.
- Kaspersky NGFW выполняет поиск маршрута в таблице FIB.
Если IP-адрес назначения принадлежит Kaspersky NGFW, поиск правила PBR и маршрута в таблице FIB пропускается. Пакет передается на локальную обработку. К локально обрабатываемому трафику относится, например, трафик протоколов ICMP, BGP и SSH.
- Если NAT-сессия не была найдена, Kaspersky NGFW выполняет поиск подходящего правила NAT и создает NAT-сессию.
- Если найдено правило DNAT, Kaspersky NGFW изменяет IP-адрес и порт назначения.
- После применения DNAT Kaspersky NGFW повторно выполняет поиск правила PBR и маршрута в таблице FIB с учетом измененного адреса назначения.
- Kaspersky NGFW выполняет поиск существующей NAT-сессии.
- Пакетная обработка
На этом этапе выполняются следующие действия:
- Защита от сетевого сканирования проверяет входящие TCP- и UDP-пакеты.
Если трафик распознан как сетевое сканирование и для Защиты от сетевого сканирования настроено действие
Блокировать, новая сессия не создается. - Kaspersky NGFW выполняет поиск сессии правил фильтрации.
Если сессия найдена, применяется сохраненное в ней действие. Если сессия отсутствует, Kaspersky NGFW создает сессию для последующей обработки.
Для поиска сессии используются следующие параметры:
- IP-адрес источника;
- IP-адрес назначения;
- порт источника;
- порт назначения;
- протокол;
- зона безопасности источника;
- зона безопасности назначения;
- VRF источника;
- VRF назначения.
- Для TCP-трафика Kaspersky NGFW восстанавливает порядок TCP-сегментов, необходимый для последующей обработки механизмом DPI.
Этот блок обработки трафика использует механизм упорядочивания TCP-сегментов, отдельный от механизма во входном TCP-прокси.
- Пакетный DPI разбирает пакет, выполняет поиск в базе DPI и определяет протокол, приложение или сервис.
Пакетный DPI не применяется в следующих случаях:
- пакет не содержит данных;
- пакет передается не по протоколу TCP или UDP;
- данные в пакете зашифрованы.
- Если сессия не была найдена, Kaspersky NGFW выполняет поиск подходящего правила фильтрации.
Если полного соответствия правилу фильтрации нет, сессия определяется как неклассифицированная.
- Пакетный IDPS проверяет пакет с помощью базы IDPS.
Пакетный IDPS не применяется к зашифрованным пакетам.
- Дальнейшая обработка зависит от протокола и применяемых механизмов безопасности:
- для DNS-трафика через UDP применяется пакетная Защита DNS-трафика;
- для TCP-трафика, к которому применяется инспектирование TLS, Антивирус, Веб-Контроль или Защита DNS-трафика, данные передаются входному TCP-прокси;
- в остальных случаях пакет передается к выходной обработке.
- Пакетная Защита DNS-трафика проверяет FQDN в DNS-запросах и IP-адреса в DNS-ответах, передаваемых по протоколу UDP.
Проверка определяет, относятся ли FQDN и IP-адреса к вредоносным ресурсам. Для трафика, отличного от DNS через UDP, этот блок пропускается.
- Защита от сетевого сканирования проверяет входящие TCP- и UDP-пакеты.
- Обработка TCP-потока
На этом этапе выполняются следующие действия:
- Входной TCP-прокси при необходимости завершает входящую TCP-сессию, обрабатывает подтверждения и размеры TCP-окон, упорядочивает TCP-сегменты и формирует из пакетов поток данных.
Обработка применяется к трафику L2 и L3. Входной TCP-прокси пропускается в следующих случаях:
- пакет передается не по протоколу TCP;
- к сессии не применяется инспектирование TLS, Антивирус, Веб-Контроль и Защита DNS-трафика.
- Потоковая Защита DNS-трафика проверяет FQDN в DNS-запросах и IP-адреса в DNS-ответах, передаваемых по протоколу TCP.
Для трафика, отличного от DNS через TCP, этот блок пропускается.
- Если к TLS-сессии не применяется расшифровка, Веб-Контроль определяет категорию веб-ресурса по полю SNI сообщения TLS Client Hello.
- Если к TLS-сессии применяется расшифровка, входной TLS MITM перехватывает сессию, заменяет сертификаты и расшифровывает поток данных.
Во время проверки сертификата Kaspersky NGFW может обращаться к удаленному серверу, на котором размещен список отозванных сертификатов (CRL).
- Потоковый DPI разбирает расшифрованный поток данных, выполняет поиск в базе DPI и определяет протокол, приложение или сервис.
- С учетом результатов потокового DPI Kaspersky NGFW повторно выполняет поиск подходящего правила фильтрации.
Если полного соответствия правилу фильтрации нет, сессия определяется как неклассифицированная. Поиск пропускается, если подходящая сессия правил фильтрации была найдена ранее.
- Потоковый IDPS проверяет расшифрованный поток данных с помощью базы IDPS.
- Модуль антивирусной проверки URL проверяет URL:
- в расшифрованном трафике HTTPS;
- в незашифрованном трафике HTTP.
- Веб-Контроль определяет категорию URL по полям
HostиURLпротокола HTTP.Проверка применяется к расшифрованному трафику HTTPS и незашифрованному трафику HTTP.
- Объектный Антивирус проверяет передаваемые объекты в следующих типах трафика:
- расшифрованный HTTPS;
- расшифрованный IMAPS;
- расшифрованный POP3S;
- расшифрованный SMTPS;
- незашифрованный HTTP;
- незашифрованный IMAP;
- незашифрованный POP3;
- незашифрованный SMTP.
- Потоковый Антивирус проверяет хеш-значение объекта.
Проверка применяется к расшифрованному трафику HTTPS и незашифрованному трафику HTTP.
- Выходной TLS MITM передает замененные сертификаты и шифрует поток данных.
Этот блок применяется к TLS-трафику через TCP.
- Выходной TCP-прокси управляет передачей TCP-трафика, включая обработку перегрузки, отправку подтверждений и повторную передачу данных. После этого TCP-прокси разделяет поток данных на пакеты.
Этот блок пропускается, если данные не прошли через входной TCP-прокси.
Во время потоковой обработки Kaspersky NGFW может обращаться к следующим внешним сервисам:
- Kaspersky Security Network – для уточнения результата Веб-Контроля и антивирусной проверки;
- Kaspersky Anti Targeted Attack Platform – для передачи файла в песочницу и его эмуляции;
- ICAP-сервер – для передачи файла стороннему решению, например DLP-системе или песочнице.
Файлы передаются в Kaspersky Anti Targeted Attack Platform и на ICAP-сервер, если применяется Объектный Антивирус и обрабатывается расшифрованный трафик HTTPS или незашифрованный трафик HTTP.
- Входной TCP-прокси при необходимости завершает входящую TCP-сессию, обрабатывает подтверждения и размеры TCP-окон, упорядочивает TCP-сегменты и формирует из пакетов поток данных.
- Выходная обработка
После пакетной или потоковой обработки выполняются следующие действия:
- Kaspersky NGFW обновляет счетчики сессии.
- Если найдено правило SNAT, Kaspersky NGFW изменяет IP-адрес и порт источника.
- Если размер пакета превышает MTU выходного интерфейса, Kaspersky NGFW фрагментирует пакет.
Для L2-трафика используется значение MTU BVI-интерфейса.
- Если к пакету применяются правила IPsec и пакет еще не зашифрован, Kaspersky NGFW шифрует пакет.
- После шифрования IPsec Kaspersky NGFW повторно выполняет поиск маршрута в таблице FIB.
Если шифрование IPsec не выполнялось, повторный поиск маршрута пропускается.
- При маршрутизации между VLAN пакет передается через выходной BVI-интерфейс.
- Kaspersky NGFW изменяет MAC-адрес источника и MAC-адрес назначения в заголовке пакета.
- Если выходной интерфейс работает в режиме L2, Kaspersky NGFW выполняет поиск интерфейса в таблице MAC-адресов.
Если соответствующая запись отсутствует, пакет передается через все интерфейсы этой VLAN. Для выходного интерфейса в режиме L3 поиск в таблице MAC-адресов пропускается.
- Выходной интерфейс L2 или L3 передает пакет в сеть.
