Основные функции Kaspersky Endpoint Security Cloud
16 октября 2026
ID 177858
Преимущества Kaspersky Endpoint Security Cloud можно разделить на три основных типа.
Простота использования
Простая интуитивно понятная облачная консоль
Управление Kaspersky Endpoint Security Cloud осуществляется из простой облачной консоли. Консоль доступна в любой время из любого места и не требует наличия специального устройства для администрирования, расположенного в одной сети с управляемыми устройствами. Когда администратор выполняет вход в консоль, отображается специальная страница Начало работы, предлагающая выполнить понятные шаги для защиты устройств компании. На этой странице также указано, достигнут ли при настройке безопасности уровень Обязательные, достаточный в большинстве случаев, и как достичь уровня Рекомендуемые.
При открытии рабочей области в четвертый и последующие разы, при запуске консоли отображается страница Панель информации → Мониторинг, вместо страницы Панель информации → Начало работы.
Стандартный заданный по умолчанию профиль безопасности
Для экономии вашего времени при настройке безопасности в каждой рабочей области Kaspersky Endpoint Security Cloud предусмотрен стандартный профиль безопасности (см. рис. ниже). Рабочая область настраивается таким образом, чтобы обеспечить эффективную защиту в стандартном окружении. Стандартный профиль безопасности автоматически применяется к каждому устройству после его подключения к компоненту Консоль управления Kaspersky Endpoint Security Cloud. Такое решение позволяет сократить время на настройку безопасности и обеспечивает готовую систему защиты без привлечения администратора.
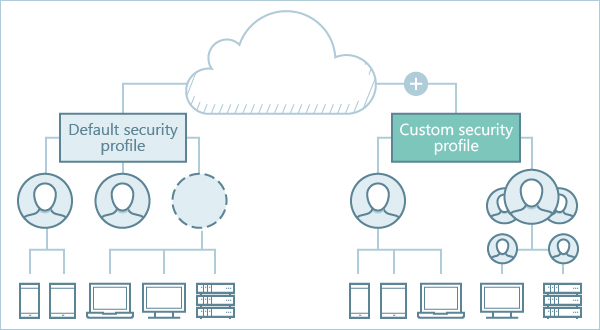
Стандартный и пользовательский профили безопасности
Один профиль безопасности для всех устройств
Каждый профиль безопасности содержит параметры безопасности для устройств на базе Microsoft Windows, Apple macOS, Linux, Google Android, Apple iOS или Apple iPadOS. Такая конфигурация позволит вам настроить и поддерживать один профиль безопасности вместо четырех, назначать профиль пользователям и группам пользователей и поддерживать единые параметры безопасности для пользователей.
Простое развертывание
Благодаря тому что управление Kaspersky Endpoint Security Cloud осуществляется с помощью браузера, единственная необходимая задача развертывания — это развертывание приложений безопасности на корпоративных устройствах. Эта процедура состоит из четырех простых шагов:
- Укажите адреса электронной почты сотрудников в Kaspersky Endpoint Security Cloud.
- Отправьте сотрудникам сообщение электронной почты с инструкциями по установке приложений безопасности на их устройства. Сообщение содержит ссылки для загрузки приложений.
- Убедитесь, что сотрудники установили приложения на свои устройства.
- Установите соответствие между устройствами, появившимися в разделе Устройства Консоли управления Kaspersky Endpoint Security Cloud, и пользователями.
Сообщение электронной почты, сформированное и отправленное сотрудникам с помощью Kaspersky Endpoint Security Cloud, содержит только одну ссылку для установки. Когда сотрудник открывает эту ссылку на устройстве, Kaspersky Endpoint Security Cloud определяет операционную систему устройства и начинает загрузку нужного инсталляционного пакета. Это минимизирует возможные ошибки со стороны сотрудников.
Дополнительные функции обеспечения безопасности
Некоторые функции, описанные в этом разделе, доступны только при активации Kaspersky Endpoint Security Cloud в рамках лицензии Kaspersky Endpoint Security Cloud Plus или Pro (подробности приведены в разделе Сравнение функций).
Полный набор функций защиты конечных устройств
Компоненты Kaspersky Endpoint Security: Защита от файловых угроз, Защита от почтовых угроз, Защита от сетевых угроз и Защита от веб-угроз включают технологии, защищающие пользователей от вредоносного ПО, фишинга и других типов угроз.
Сетевой экран управляет сетевой активностью и позволяет блокировать потенциально опасные соединения, такие как подключения к удаленному рабочему столу.
Защита от программ-вымогателей
Kaspersky Endpoint Security для Windows обеспечивает защиту рабочих станций на базе операционных систем Windows от программ-вымогателей, а начиная с версии 11 — также защиту файловых серверов на базе операционных систем Windows от программ-вымогателей. Компоненты Kaspersky Endpoint Security: Анализ поведения, Защита от эксплойтов и Откат вредоносных действий контролируют активность приложений на устройствах и блокируют вредоносные действия.
Защита мобильных устройств
В корпоративной среде мобильные устройства становятся настолько же важными, как и проводные компьютеры: сотрудники читают рабочую почту, общаются с клиентами и обрабатывают прочую важную информацию. Kaspersky Endpoint Security Cloud выполняет все основные функции по защите и управлению мобильными устройствами, включая следующие:
- Защита паролем – защищает мобильные устройства от несанкционированного доступа.
- Защита от кражи для устройств на базе Android, iOS и iPadOS – защищает устройство от несанкционированного доступа. Если устройство потеряно или украдено, его можно удаленно заблокировать или удалить с него все данные.
- Защита Android-устройств от вредоносного ПО – защищает устройство от заражения в режиме реального времени.
- Контроль функций и Веб-Контроль – гарантирует, что мобильные устройства используются для работы, а не для личных нужд.
Поиск уязвимостей и Управление патчами
Поиск уязвимостей позволяет обнаруживать уязвимости на пользовательских устройствах на базе Windows. Уязвимости могут быть обнаружены в операционной системе и в приложениях, выпущенных Microsoft и сторонними производителями.
Управление патчами позволяет управлять обновлениями приложений, установленных на пользовательских устройствах, а также патчами, исправляющими обнаруженные на устройствах уязвимости.
Функции облачной безопасности
Некоторые функции, описанные в этом разделе, доступны только при активации Kaspersky Endpoint Security Cloud в рамках лицензии Kaspersky Endpoint Security Cloud Plus или Pro (подробности приведены в разделе Сравнение функций).
Cloud Discovery
Cloud Discovery позволяет отслеживать использование облачных сервисов на управляемых устройствах на базе Windows и блокировать доступ к нежелательным облачным сервисам. Cloud Discovery отслеживает попытки доступа пользователей к этим сервисам с помощью браузера и настольного приложения. Эта функция позволяет выявлять и прекращать скрытое несанкционированное использование облачных сервисов.
Data Discovery
Data Discovery обнаруживает важную информацию в файлах, находящихся в облачных хранилищах Microsoft 365. Можно просмотреть информацию о каждом обнаруженном файле: имя, тип совместного использования (частный, внутри или за пределами компании) и кто вносил в файл последние изменения.
Защита Microsoft 365
Вы можете использовать лицензию Kaspersky Endpoint Security Cloud Plus или Pro для активации Kaspersky Security для Microsoft Office 365.
Kaspersky Security для Microsoft Office 365 обеспечивает защиту корпоративной электронной почты Microsoft 365, службы обмена файлами, сервисов для коммуникации и совместной работы от вредоносного ПО, фишинга, спама и других угроз. Доступное количество почтовых ящиков, которые можно защитить, в 1.5 раза превышает количество пользователей, предусмотренное вашим лицензионным ограничением (округляется до ближайшего целого числа).
Информация о работе с Kaspersky Security для Microsoft Office 365 приведена в Справке Kaspersky Security для Microsoft Office 365.
Возможности управления
Некоторые функции, описанные в этом разделе, доступны только при активации Kaspersky Endpoint Security Cloud в рамках лицензии Kaspersky Endpoint Security Cloud Plus или Pro (подробности приведены в разделе Сравнение функций).
Веб-Контроль
Веб-Контроль позволяет контролировать действия пользователей в интернете, что повышает эффективность работы сотрудников за счет ограничения или запрета их доступа к определенным веб-ресурсам.
Контроль устройств
Контроль устройств обеспечивает безопасность конфиденциальных данных, ограничивая доступ пользователей к устройствам, которые могут быть подключены к компьютеру.
Управление шифрованием
Управление шифрованием позволяет настроить шифрование данных на управляемых устройствах на базе Windows и macOS. Шифрование предотвращает несанкционированный доступ других пользователей к данным, хранящимся на устройстве пользователя.
Устройства на базе Windows зашифрованы с помощью функции Шифрование диска BitLocker. Устройства на базе macOS шифруются с помощью функции шифрования диска FileVault.
Root-Cause Analysis
Root-Cause Analysis позволяет обнаруживать и ликвидировать расширенные атаки, выполнять анализ их причин с помощью наглядной схемы цепочки развития угрозы и переходить к детализированным данным для дальнейшего анализа.
Endpoint Detection and Response
Endpoint Detection and Response отслеживает и анализирует развитие угрозы и предоставляет информацию о возможных атаках для своевременного реагирования вручную, или автоматически выполняет заданные действия по реагированию на угрозу.

