Типовые способы развертывания системы защиты для поставщиков услуг
Типовые способы развертывания системы защиты для поставщиков услуг
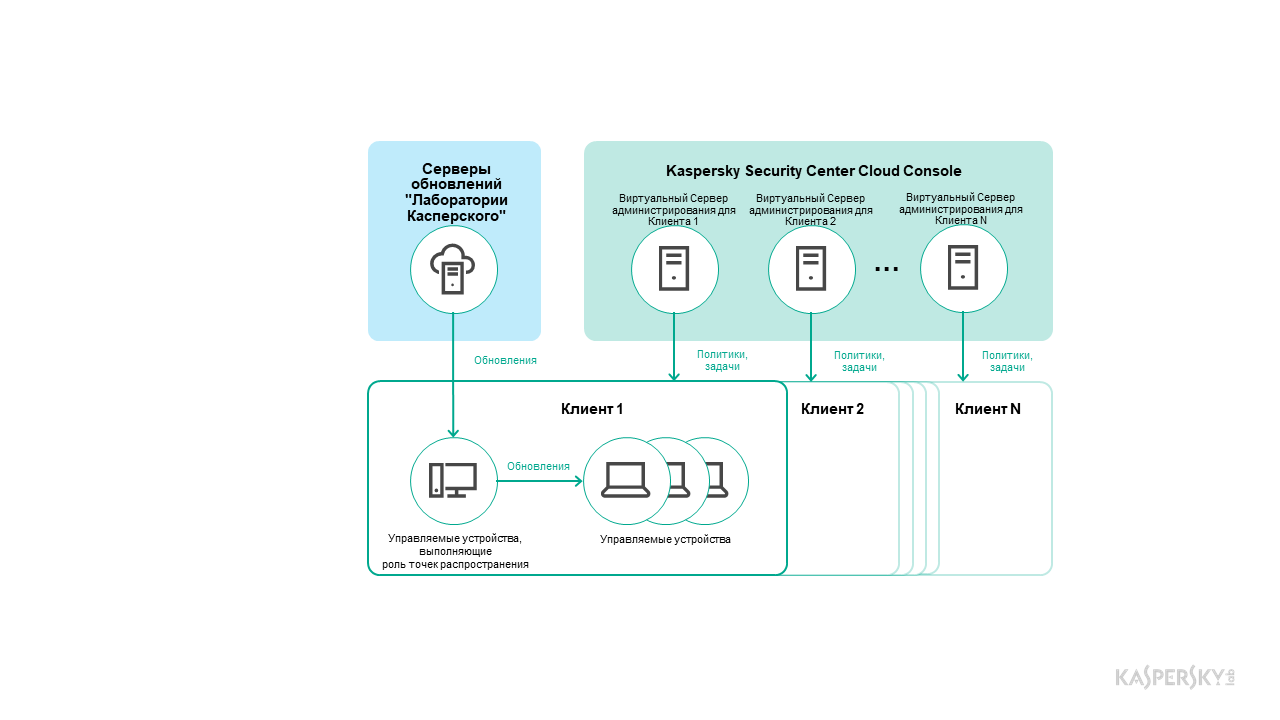
В этом разделе представлено описание схемы развертывания, обычно используемой поставщиками услуг для управления несколькими тенантами. Схема основана на управлении с помощью виртуальных Серверов администрирования, индивидуально созданных для каждого тенанта.
Типовые способы развертывания системы защиты для поставщиков услуг
Схема состоит из следующих основных компонентов:
- Kaspersky Security Center Cloud Console. Приложение предоставляет пользовательский интерфейс для служб администрирования вашего рабочего места. Вы используете Kaspersky Security Center Cloud Console для развертывания, управления и обслуживания системы защиты сети организации-клиента.
- Серверы обновлений "Лаборатории Касперского". HTTP-серверы и HTTPS-серверы "Лаборатории Касперского", с которых приложения "Лаборатории Касперского" получают обновления баз и модулей приложений.
- Виртуальные Серверы администрирования. Администратор поставщика услуг обычно создает виртуальный Сервер администрирования для каждого тенанта для развертывания, управления и обслуживания системы защиты сети соответствующей клиентской организации.
- Тенанты. Клиентские организации, чьи устройства должны быть защищены.
- Управляемые устройства. Клиентские устройства организации защищены Kaspersky Security Center Cloud Console. На каждом защищаемом устройстве должны быть установлены Агент администрирования и одно из приложений безопасности "Лаборатории Касперского".
- Управляемое устройство, выполняющее роль точки распространения. Устройство с установленным Агентом администрирования, которое используется для распространения обновлений, опроса сети, удаленной установки приложений, получения информации об устройствах в составе группы администрирования и/или широковещательного домена. Администратор выбирает соответствующие устройства и вручную назначает их точками распространения. Точки распространения также могут выступать в качестве шлюзов соединения для уменьшения количества исходящих внешних подключений и количества одновременных подключений к Серверу администрирования. Рекомендуется ограничить количество управляемых устройств, которые напрямую подключены к Серверу администрирования.
Вам помогла эта статья?
Что нам нужно улучшить?
Спасибо за ваш отзыв, вы помогаете нам становиться лучше!
Спасибо за ваш отзыв, вы помогаете нам становиться лучше!
